Verificações, ISO 27001, Acesso antecipado
Preparação para a ISO 27001, com a declaração de aplicabilidade criada a partir da verificação.
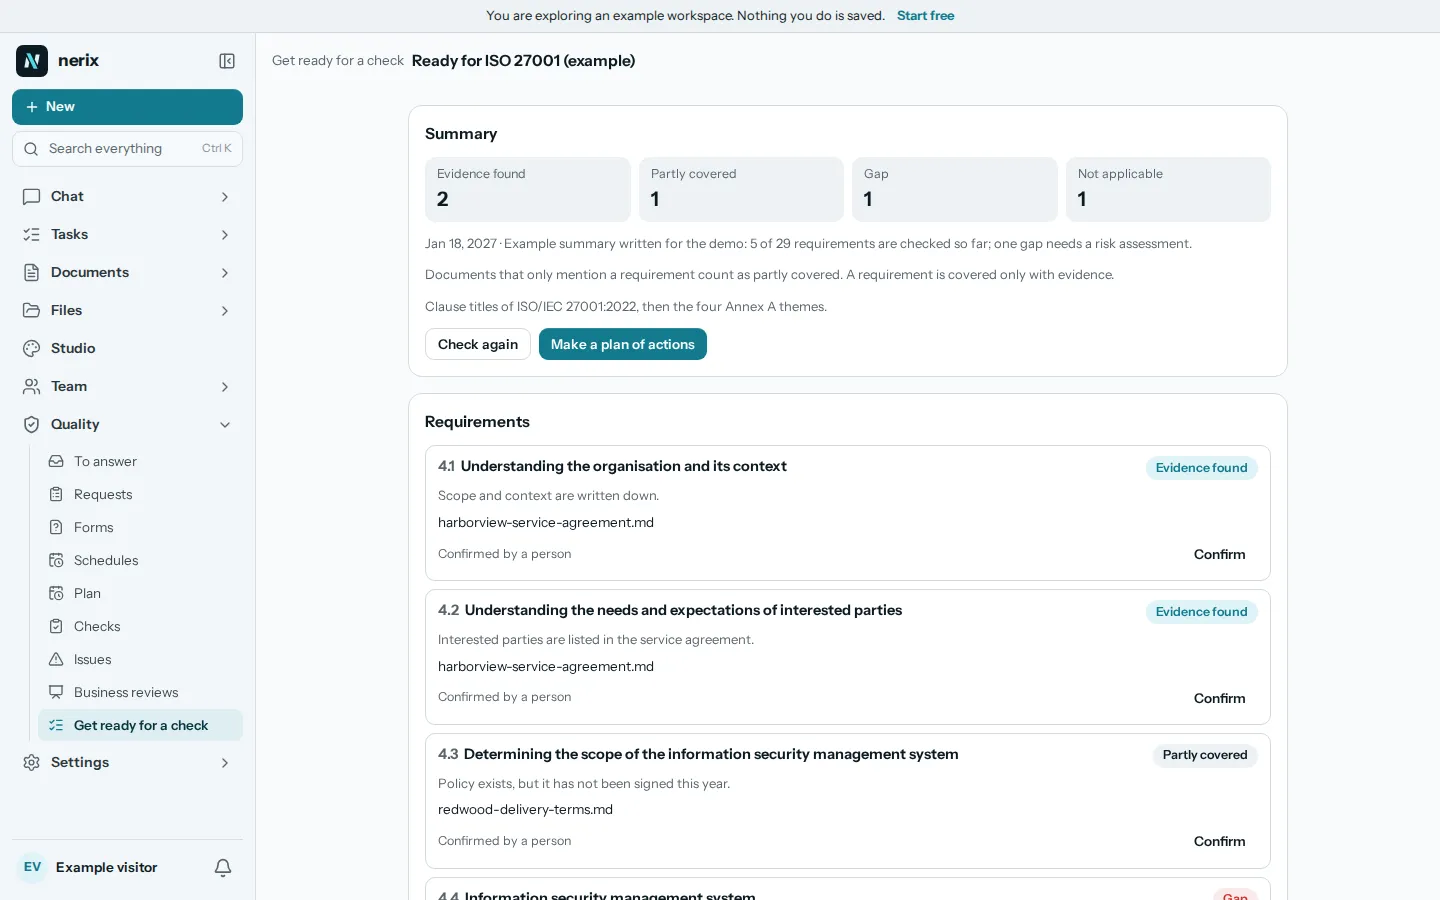
O nerix percorre as cláusulas do sistema de gestão e os controlos do Anexo A da ISO/IEC 27001:2022 e mostra, para cada um, se os seus documentos e registos indicam que está implementado. A declaração de aplicabilidade nasce dessa verificação, por isso nunca a escreve duas vezes. Acesso antecipado.
O plano gratuito é um utilizador e 3.000 créditos por mês, sem nunca ser cobrado.
01O que o nerix verifica
As cláusulas do sistema de gestão e os 93 controlos do Anexo A.
A biblioteca contém a ISO/IEC 27001:2022 com a Emenda 1:2024 como as cláusulas do sistema de gestão (4.1 a 10.x) e os 93 controlos do Anexo A, cada um com uma designação breve nossa e orientação sobre o que procurar. O nerix lê o seu espaço de trabalho para cada um. Um registo de trabalho já feito conta como evidência, como um item de verificação interna dessa cláusula registado como Conforme nos últimos 12 meses, ou uma revisão de gestão realizada para a 9.3.
Um documento que apenas menciona um controlo é mostrado com a sua passagem e conta como Parcialmente encontrada. Se não houver qualquer evidência, conta como Não encontrada. Uma pessoa confirma cada resultado indicando a evidência, e Não aplicável exige um motivo.
- Sistema de gestãoContexto, âmbito, liderança, avaliação e tratamento de riscos, objetivos, competência, informação documentada, auditoria interna e revisão pela gestão.
- Controlos organizacionaisPolíticas, funções, segurança dos fornecedores, gestão de incidentes, continuidade, requisitos legais e contratuais.
- Pessoas, físicos, tecnológicosVerificação de antecedentes, formação, trabalho remoto, áreas seguras, controlo de acessos, cópias de segurança, registo de eventos, desenvolvimento seguro.
- Leis que o acompanhamA norma pede que conheça as suas obrigações legais. Quando se aplicam a si, o nerix acrescenta o RGPD, a NIS2 e, para a IA de risco elevado, o Regulamento da IA, como leis bloqueadas, cada uma a indicar o que a exige.
02Declaração de aplicabilidade
Uma linha por controlo, criada a partir da verificação e nunca escrita duas vezes.
Numa verificação da ISO 27001, os proprietários e administradores recebem a declaração de aplicabilidade: uma linha por controlo com Aplica-se ou Não se aplica, e um motivo quando não se aplica, porque um auditor vai perguntar. Depois Implementado, Parcialmente implementado, Planeado ou Não implementado, com o número de evidências e os riscos associados.
Um controlo nunca é marcado como Implementado sem evidência. Pode convidar um auditor externo por email para ver apenas as verificações que escolher, com a evidência encontrada, até uma data final que define, com um máximo de um ano. É gratuito, não ocupa lugar e pode terminar o acesso de imediato.
- Aplica-se ou nãoÉ exigido um motivo quando um controlo não se aplica.
- EstadoImplementado, Parcialmente implementado, Planeado ou Não implementado.
- Evidências e riscosO número de evidências e os riscos ligados ao controlo.
- Auditor externoAcesso só de leitura às verificações que escolher, com data final.
03O que o nerix configura
O ritmo anual de um sistema de segurança da informação.
Em Definições, Certificações, diga que segue a ISO 27001 e o nerix configura o tipo de risco de segurança da informação, listas de fornecedores, âmbito, requisitos legais, alterações, comunicação e simulacros, e indicadores como incidentes de segurança, disponibilidade e formação concluída. Vê primeiro o que acrescentaria e nada do que tem é alterado.
Planeia também as verificações que a norma espera, com datas em torno da sua auditoria: uma revisão de direitos de acesso e um teste de restauro de cópias de segurança duas vezes por ano, um exercício teórico de resposta a incidentes, uma revisão da segurança dos fornecedores, uma auditoria interna anual e uma revisão anual pela gestão.
- ProgramasAuditoria interna de segurança da informação, revisão de direitos de acesso, teste de restauro de cópias de segurança, exercício teórico de resposta a incidentes, revisão da segurança dos fornecedores, revisão de segurança e privacidade.
- Plano anualItens ligados a cláusulas como 6.1.2 revisão de riscos, A.5.18 revisão de acessos, A.8.13 teste de cópias de segurança e A.5.30 teste de continuidade.
04Onde pára
Organiza a evidência. Não protege os seus sistemas.
O nerix lê documentos e registos. Não analisa a sua rede, não testa tecnicamente os seus controlos nem faz testes de intrusão, e não consegue ver se uma cópia de segurança realmente se restaura. Só pode mostrar que escreveu um procedimento, realizou o teste e guardou o registo. Não emite certificados: quem o faz é um organismo de certificação acreditado, depois da sua auditoria. O texto ISO é pago, por isso a redação completa das cláusulas vem da sua própria cópia.
A declaração de aplicabilidade é criada a partir da verificação e dos seus riscos. Uma pessoa continua a decidir que controlos se aplicam e porquê.
Informação de preparação, não é uma auditoria, um certificado nem aconselhamento jurídico.
05Perguntas
Perguntas
O nerix certifica-nos segundo a ISO 27001?
Não. O certificado vem de um organismo de certificação acreditado, depois da sua auditoria. O nerix mostra onde os seus documentos e registos já cobrem a norma, cria a declaração de aplicabilidade e planeia as verificações internas.
O nerix pode testar os nossos controlos de segurança?
Não. Lê os seus documentos e registos. Não consegue analisar sistemas nem provar que um controlo funciona, por isso um controlo com uma política e um registo de teste só fica como Evidência encontrada quando uma pessoa o confirma.
Como é feita a declaração de aplicabilidade?
A partir da verificação da ISO 27001: uma linha por controlo com Aplica-se ou Não se aplica, um motivo para os que não se aplicam, um estado de implementação, o número de evidências e os riscos ligados. Os proprietários e administradores podem alterá-la. Um controlo nunca está Implementado sem evidência.
O nosso auditor pode ver os resultados?
Sim. Convide um auditor externo por email, escolha que verificações pode ver, defina uma data final até um ano à frente e termine o acesso quando quiser. Só vê essas verificações com a evidência encontrada e não ocupa lugar.
Que versão é usada?
A ISO/IEC 27001:2022 com a Emenda 1:2024, com as cláusulas de gestão e os 93 controlos do Anexo A.
Quanto custa uma verificação?
O preço é mostrado antes de começar: créditos por requisito verificado, mais um custo único na primeira vez que cada documento é lido. Veja a página de preços.
Precisa de algo que isto não faz? Construímos no seu espaço de trabalho. Feito para si
- Preparação para o RGPDVerifique os documentos face a 38 obrigações do RGPD, do registo de tratamento à notificação de violações, e descubra se as regras se aplicam à sua empresa.
- Preparação para a NIS2Verifique os documentos face a 35 obrigações da NIS2, da supervisão pela administração ao aviso de 24 horas e relatório de 72 horas, e veja se a NIS2 se aplica.
- Preparação para o Regulamento da IA da UEVerifique os documentos face a 45 obrigações do Regulamento da IA da UE, do registo de sistemas de IA à supervisão humana, e veja se se aplica a si.
- Preparação para a ISO 9001Veja que cláusulas da ISO 9001 os documentos e registos já mostram, faça as auditorias internas e a revisão pela gestão pedidas e transforme lacunas em tarefas.
- Verificações, o produto completoO plano, as verificações internas, os problemas e as revisões de gestão ao lado dos quais está cada verificação de preparação.
- ModelosModelos gratuitos de políticas, registos e listas de verificação que pode preencher e descarregar.
Continue a ler
Qualidade e auditorias7 min de leitura
ISO 27001 for small teams, a 90 day plan
ISO 27001 for small teams in plain steps. Who does what, how to scope it, a 90 day plan to audit readiness, what to skip and how certification works.