Contrôles, ISO 27001, Accès anticipé
La préparation ISO 27001, avec la déclaration d'applicabilité établie à partir du contrôle.
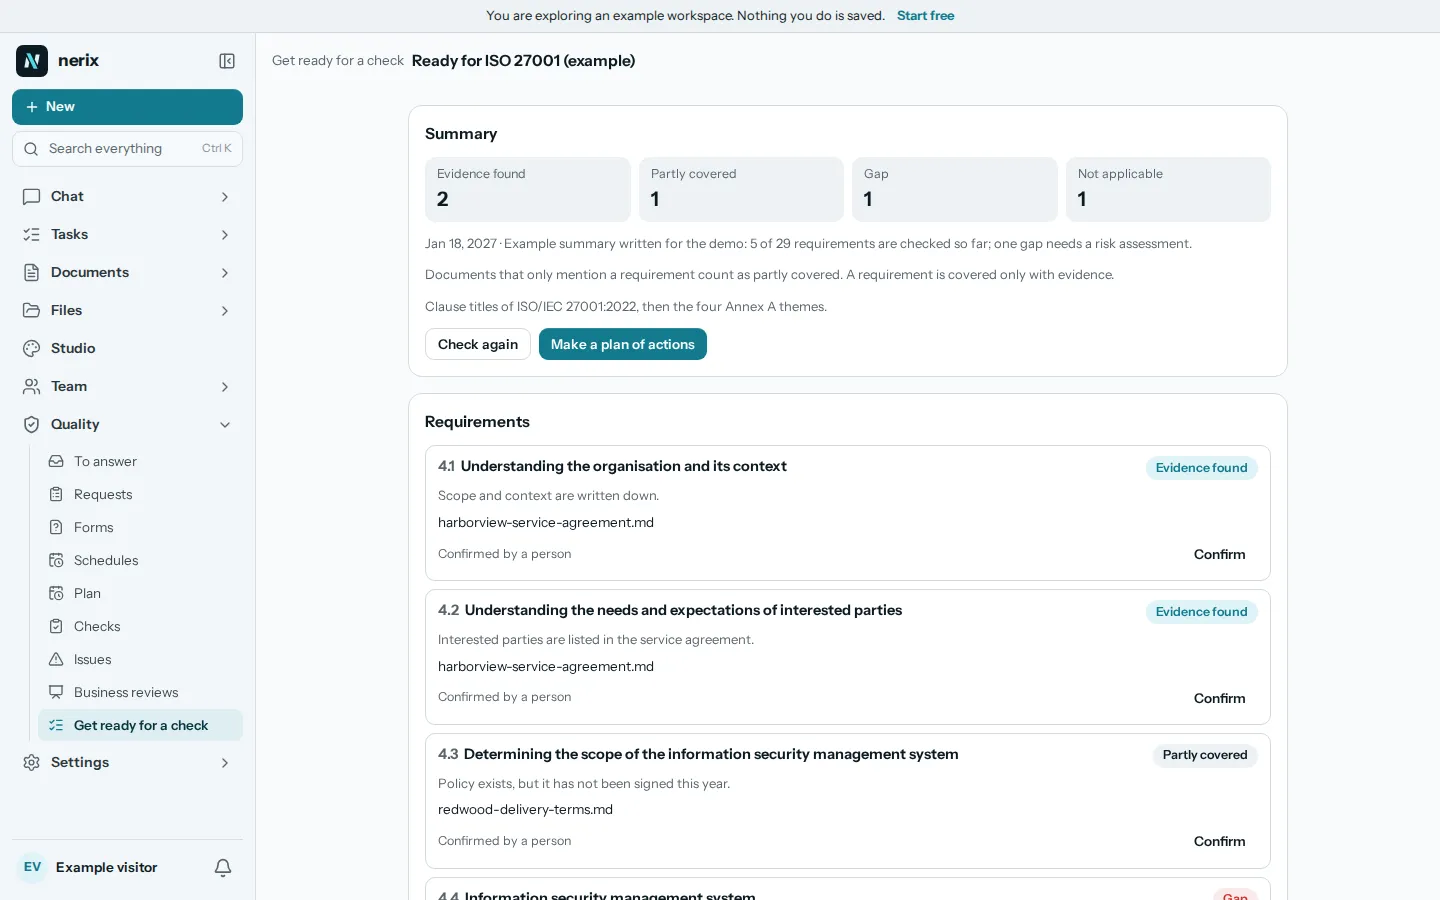
nerix passe en revue les clauses du système de management et les mesures de l'Annexe A de l'ISO/IEC 27001:2022 et montre, pour chacune, si vos documents et enregistrements prouvent qu'elle est en place. La déclaration d'applicabilité découle de ce contrôle, vous ne la saisissez donc jamais deux fois. Accès anticipé.
L'offre gratuite comprend un siège et 3 000 crédits par mois, sans jamais être facturée.
01Ce que nerix vérifie
Les clauses du système de management et les 93 mesures de l'Annexe A.
La bibliothèque contient l'ISO/IEC 27001:2022 avec l'Amendement 1:2024 sous forme des clauses du système de management (4.1 à 10.x) et des 93 mesures de l'Annexe A, chacune avec un court libellé de notre cru et des conseils sur ce qu'il faut chercher. nerix lit votre espace de travail pour chacune. Un enregistrement d'un travail déjà réalisé compte comme preuve, par exemple un point de contrôle interne de cette clause enregistré comme Conforme au cours des 12 derniers mois, ou une revue de direction tenue pour 9.3.
Un document qui ne fait que mentionner une mesure est montré avec son passage et compte comme Trouvée en partie. L'absence totale de preuve compte comme Non trouvée. Une personne confirme chaque résultat en nommant la preuve, et Non applicable exige une raison.
- Système de managementContexte, domaine d'application, leadership, appréciation et traitement des risques, objectifs, compétences, informations documentées, audit interne et revue de direction.
- Mesures organisationnellesPolitiques, rôles, sécurité des fournisseurs, gestion des incidents, continuité, exigences légales et contractuelles.
- Personnes, physique, technologiqueVérification des antécédents, formation, travail à distance, zones sécurisées, contrôle d'accès, sauvegarde, journalisation, développement sécurisé.
- Les lois qui s'y ajoutentLa norme demande de connaître vos obligations légales. Lorsqu'elles s'appliquent à vous, nerix ajoute le RGPD, NIS2 et, pour l'IA à haut risque, le règlement sur l'IA comme lois verrouillées, chacune indiquant ce qui l'exige.
02Déclaration d'applicabilité
Une ligne par mesure, établie à partir du contrôle et jamais saisie deux fois.
Pour un contrôle ISO 27001, les propriétaires et les administrateurs obtiennent la déclaration d'applicabilité : une ligne par mesure avec Applicable ou Non applicable, et une raison lorsqu'elle ne l'est pas, car un auditeur la demandera. Puis En place, Partiellement en place, Planifiée ou Non en place, avec le nombre de preuves et les risques qui y sont liés.
Une mesure n'est jamais marquée En place sans preuve. Vous pouvez inviter par e-mail un auditeur externe à ne voir que les contrôles que vous choisissez, avec les preuves trouvées, jusqu'à une date de fin que vous fixez, jusqu'à un an à l'avance. Il est gratuit, n'occupe aucun siège, et vous pouvez mettre fin à son accès immédiatement.
- Applicable ou nonUne raison est exigée lorsqu'une mesure ne s'applique pas.
- StatutEn place, Partiellement en place, Planifiée ou Non en place.
- Preuves et risquesLe nombre de preuves et les risques liés à la mesure.
- Auditeur externeAccès en lecture seule aux contrôles que vous choisissez, avec une date de fin.
03Ce que nerix met en place
Le rythme annuel d'un système de sécurité de l'information.
Dans Paramètres, Certifications, dites que vous suivez l'ISO 27001 et nerix met en place le type de risque sécurité de l'information, des listes pour les fournisseurs, le domaine d'application, les exigences légales, les changements, la communication et les exercices, ainsi que des indicateurs comme les incidents de sécurité, la disponibilité et les formations suivies. Vous voyez d'abord ce qu'il ajouterait, et rien de ce que vous avez n'est modifié.
Il planifie aussi les contrôles attendus par la norme, avec des dates autour de votre audit : une revue des droits d'accès et un test de restauration des sauvegardes deux fois par an, un exercice de table sur la réponse aux incidents, une revue de la sécurité des fournisseurs, un audit interne annuel et une revue de direction annuelle.
- ProgrammesAudit interne de la sécurité de l'information, revue des droits d'accès, test de restauration des sauvegardes, exercice de table sur la réponse aux incidents, revue de la sécurité des fournisseurs, revue de la sécurité et de la vie privée.
- Plan annuelDes échéances liées aux clauses comme 6.1.2 revue des risques, A.5.18 revue des accès, A.8.13 test de sauvegarde et A.5.30 test de continuité.
04Là où il s'arrête
Il organise les preuves. Il ne sécurise pas vos systèmes.
nerix lit des documents et des enregistrements. Il n'analyse pas votre réseau, ne teste pas techniquement vos mesures et ne réalise pas de test d'intrusion, et il ne peut pas voir si une sauvegarde se restaure vraiment. Il peut seulement montrer que vous avez écrit une procédure, réalisé le test et conservé l'enregistrement. Il ne délivre pas de certificat : c'est un organisme de certification accrédité qui le fait, après son audit. Le texte ISO est payant, le libellé complet des clauses vient donc de votre propre exemplaire.
La déclaration d'applicabilité est établie à partir du contrôle et de vos risques. Une personne décide encore quelles mesures s'appliquent et pourquoi.
Information de préparation, ni un audit, ni un certificat, ni un avis juridique.
05Questions
Questions
nerix nous fait-il certifier ISO 27001 ?
Non. Un certificat provient d'un organisme de certification accrédité après son audit. nerix montre où vos documents et enregistrements couvrent déjà la norme, établit la déclaration d'applicabilité et planifie les contrôles internes.
nerix peut-il tester nos mesures de sécurité ?
Non. Il lit vos documents et enregistrements. Il ne peut pas analyser des systèmes ni prouver qu'une mesure fonctionne : une mesure dotée d'une politique et d'un enregistrement de test n'est en Preuve trouvée que lorsqu'une personne le confirme.
Comment la déclaration d'applicabilité est-elle établie ?
À partir du contrôle ISO 27001 : une ligne par mesure avec Applicable ou Non applicable, une raison pour toute mesure non applicable, un statut de mise en œuvre, le nombre de preuves et les risques liés. Les propriétaires et les administrateurs peuvent la modifier. Une mesure n'est jamais En place sans preuve.
Notre auditeur peut-il voir les résultats ?
Oui. Invitez un auditeur externe par e-mail, choisissez les contrôles qu'il peut voir, fixez une date de fin jusqu'à un an à l'avance et mettez fin à l'accès à tout moment. Il ne voit que ces contrôles avec les preuves trouvées, et n'occupe aucun siège.
Quelle version est utilisée ?
L'ISO/IEC 27001:2022 avec l'Amendement 1:2024, avec les clauses de management et les 93 mesures de l'Annexe A.
Combien coûte un contrôle ?
Le prix est affiché avant de commencer : des crédits par exigence vérifiée, plus des frais uniques la première fois que chaque document est lu. Voir la page des tarifs.
Besoin d'une fonctionnalité absente ? Nous l'intégrons à votre espace de travail. Conçu pour vous
- Préparation RGPDVérifiez vos documents face à 38 obligations du RGPD, du registre des traitements à la notification des violations, et voyez si les règles vous concernent.
- Préparation NIS2Vérifiez vos documents face à 35 obligations de NIS2, de la gouvernance à l'alerte sous 24 h et au rapport sous 72 h, et voyez si NIS2 vous concerne.
- Préparation au règlement sur l'IAVérifiez vos documents face à 45 obligations du règlement sur l'IA, du registre des systèmes d'IA à la surveillance humaine, et voyez s'il s'applique à vous.
- Préparation ISO 9001Voyez quelles clauses ISO 9001 vos documents et enregistrements montrent déjà, menez audits internes et revue de direction, et transformez les écarts en tâches.
- Contrôles, le produit completLe plan, les contrôles internes, les problèmes et les revues de direction auprès desquels se place chaque contrôle de préparation.
- ModèlesDes modèles gratuits de politiques, de registres et de listes de contrôle à remplir et à télécharger.
Pour aller plus loin
Qualité et audits7 min de lecture
ISO 27001 for small teams, a 90 day plan
ISO 27001 for small teams in plain steps. Who does what, how to scope it, a 90 day plan to audit readiness, what to skip and how certification works.