Kontroller, ISO 27001, Tidlig adgang
ISO 27001-parathed, med anvendelighedserklæringen opbygget ud fra tjekket.
nerix gennemgår ledelsessystemets punkter og kontrollerne i bilag A i ISO/IEC 27001:2022 og viser for hver enkelt, om dine dokumenter og optegnelser viser, at den er på plads. Anvendelighedserklæringen kommer fra det tjek, så du aldrig skriver den to gange. Tidlig adgang.
Gratisplanen er én plads og 3.000 kreditter om måneden, og der opkræves aldrig betaling.
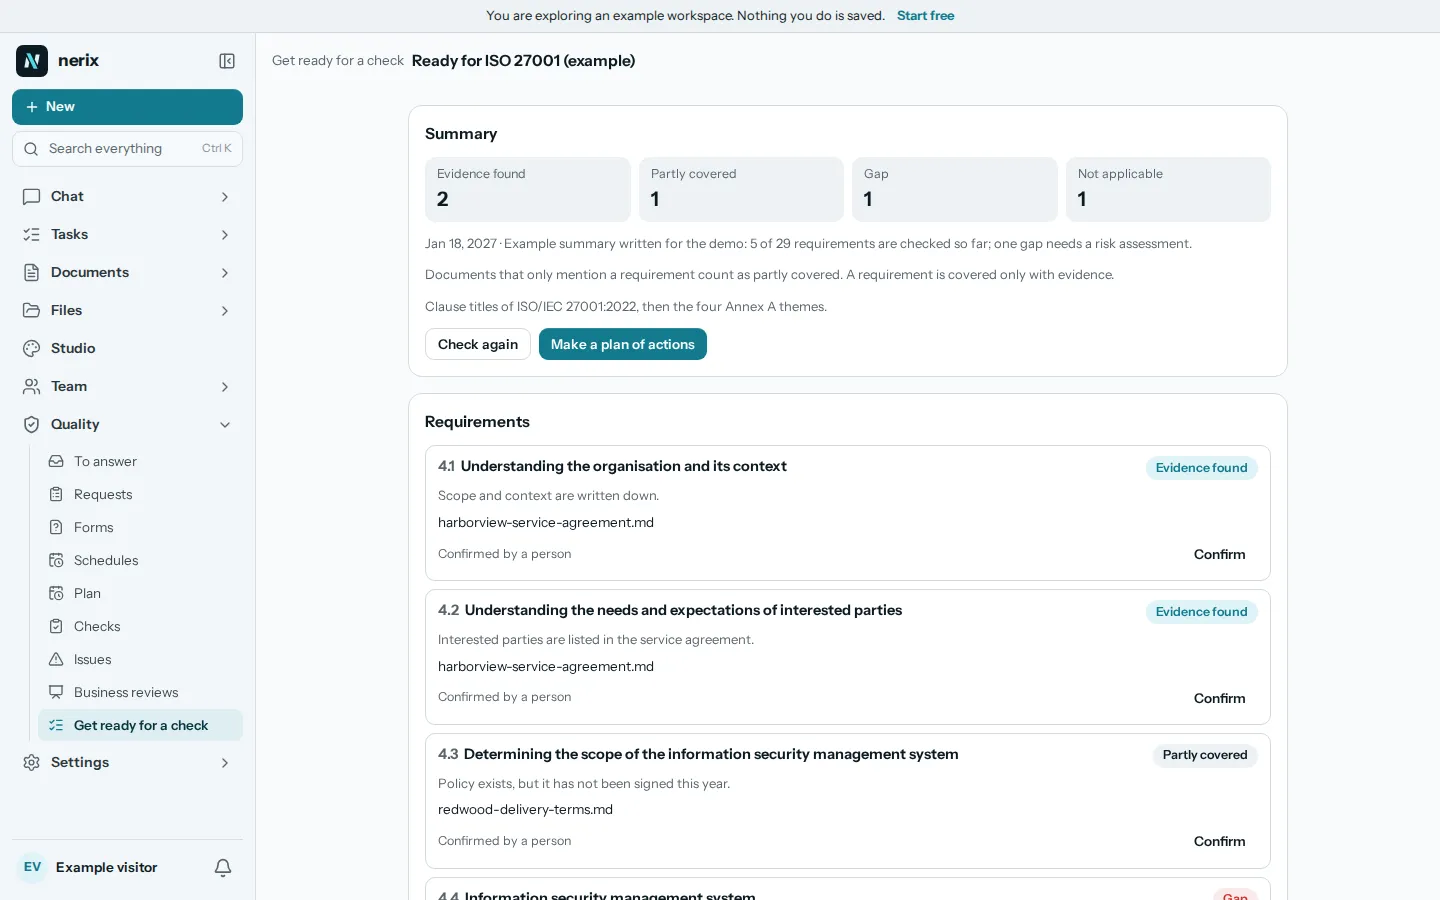
01Det tjekker nerix
Ledelsessystemets punkter og de 93 kontroller i bilag A.
Biblioteket indeholder ISO/IEC 27001:2022 med ændring 1:2024 som ledelsessystemets punkter (4.1 til 10.x) og de 93 kontroller i bilag A, hver med en kort betegnelse af vores egen og vejledning om, hvad der skal ledes efter. nerix læser dit arbejdsområde for hver enkelt. En optegnelse over allerede udført arbejde tæller som dokumentation, såsom et internt kontrolpunkt for punktet, registreret som Opfylder kravet inden for de seneste 12 måneder, eller en afholdt ledelsesgennemgang for 9.3.
Et dokument, der kun nævner en kontrol, vises med sit afsnit og tæller som Delvist fundet. Mangler der enhver dokumentation, tæller det som Ikke fundet. Et menneske bekræfter hvert resultat ved at angive dokumentationen, og Ikke relevant kræver en begrundelse.
- LedelsessystemKontekst, omfang, ledelse, risikovurdering og risikohåndtering, mål, kompetence, dokumenteret information, intern audit og ledelsens gennemgang.
- Organisatoriske kontrollerPolitikker, roller, leverandørsikkerhed, håndtering af hændelser, kontinuitet, lovmæssige og kontraktlige krav.
- Mennesker, fysisk, teknologiskScreening, uddannelse, fjernarbejde, sikre områder, adgangskontrol, backup, logning, sikker udvikling.
- Love, der følger medStandarden beder dig kende dine juridiske pligter. Når de gælder for dig, tilføjer nerix GDPR, NIS2 og, for højrisiko-AI, AI-forordningen som låste love, hver med angivelse af, hvad der kræver den.
02Anvendelighedserklæring
Én række pr. kontrol, opbygget ud fra tjekket og aldrig skrevet to gange.
Til et ISO 27001-kontrol får ejere og administratorer anvendelighedserklæringen: én række pr. kontrol med Gælder eller Gælder ikke og en begrundelse, når den ikke gør, fordi en auditor vil spørge. Derefter På plads, Delvist på plads, Planlagt eller Ikke på plads, med antallet af dokumentationer og de risici, der er knyttet til den.
En kontrol markeres aldrig som På plads uden dokumentation. Du kan invitere en ekstern auditor via e-mail til kun at se de tjek, du vælger, med den fundne dokumentation, indtil en slutdato, du fastsætter, op til et år frem. De er gratis og bruger ingen plads, og du kan afslutte deres adgang med det samme.
- Gælder eller ejEn begrundelse er påkrævet, når en kontrol ikke gælder.
- StatusPå plads, Delvist på plads, Planlagt eller Ikke på plads.
- Dokumentation og risiciAntallet af dokumentationer og de risici, der er knyttet til kontrollen.
- Ekstern auditorSkrivebeskyttet adgang til de tjek, du vælger, med en slutdato.
03Det sætter nerix op
Informationssikkerhedssystemets årlige rytme.
Under Indstillinger, Certificeringer angiver du, at du følger ISO 27001, og nerix opsætter risikotypen for informationssikkerhed, lister over leverandører, omfang, lovkrav, ændringer, kommunikation og øvelser samt nøgletal som sikkerhedshændelser, oppetid og gennemført uddannelse. Du ser først, hvad den vil tilføje, og intet af det, du har, bliver ændret.
Den planlægger også de tjek, standarden forventer, med datoer omkring din audit: en gennemgang af adgangsrettigheder og en test af genindlæsning af backup to gange om året, en gennemspilning af hændelsesberedskab, en sikkerhedsgennemgang af leverandører, en årlig intern audit og en årlig ledelsesgennemgang.
- ProgrammerIntern audit af informationssikkerhed, gennemgang af adgangsrettigheder, test af genindlæsning af backup, gennemspilning af hændelsesberedskab, sikkerhedsgennemgang af leverandører, gennemgang af sikkerhed og privatliv.
- ÅrsplanPunkter knyttet til afsnit som 6.1.2 risikogennemgang, A.5.18 adgangsgennemgang, A.8.13 backuptest og A.5.30 kontinuitetstest.
04Hvor det stopper
Den organiserer dokumentationen. Den sikrer ikke dine systemer.
nerix læser dokumenter og optegnelser. Den scanner ikke dit netværk, tester ikke dine kontroller teknisk og udfører ikke en penetrationstest, og den kan ikke se, om en backup rent faktisk kan genindlæses. Den kan kun vise, at du har skrevet en procedure, gennemført testen og gemt optegnelsen. Den udsteder ikke et certifikat: det gør et akkrediteret certificeringsorgan efter sin audit. ISO-tekst er en betalingstekst, så den fulde ordlyd af punkterne kommer fra dit eget eksemplar.
Anvendelighedserklæringen opbygges ud fra tjekket og dine risici. Et menneske afgør stadig, hvilke kontroller der gælder, og hvorfor.
Parathedsoplysninger, ikke en audit, et certifikat eller juridisk rådgivning.
05Spørgsmål
Spørgsmål
Gør nerix os ISO 27001-certificerede?
Nej. Et certifikat kommer fra et akkrediteret certificeringsorgan efter dets audit. nerix viser, hvor dine dokumenter og optegnelser allerede dækker standarden, opbygger anvendelighedserklæringen og planlægger de interne tjek.
Kan nerix teste vores sikkerhedskontroller?
Nej. Den læser dine dokumenter og optegnelser. Den kan ikke scanne systemer eller bevise, at en kontrol virker, så en kontrol med en politik og en testoptegnelse er kun Dokumentation fundet, når et menneske bekræfter det.
Hvordan laves anvendelighedserklæringen?
Ud fra ISO 27001-tjekket: én række pr. kontrol med Gælder eller Gælder ikke, en begrundelse for dem, der ikke gælder, en implementeringsstatus, antallet af dokumentationer og de tilknyttede risici. Ejere og administratorer kan ændre den. En kontrol er aldrig På plads uden dokumentation.
Kan vores auditor se resultaterne?
Ja. Inviter en ekstern auditor via e-mail, vælg hvilke tjek vedkommende må se, fastsæt en slutdato op til et år frem, og afslut adgangen når som helst. Vedkommende ser kun de tjek med den fundne dokumentation og bruger ingen plads.
Hvilken version bruges?
ISO/IEC 27001:2022 med ændring 1:2024, med ledelsessystemets punkter og de 93 kontroller i bilag A.
Hvad koster et tjek?
Prisen vises, før du starter: kreditter pr. kontrolleret krav plus et engangsgebyr første gang hvert dokument læses. Se siden med priser.
Mangler du noget, som dette ikke kan? Vi bygger det ind i dit arbejdsområde. Bygget til dig
- GDPR-parathedKontroller dine dokumenter mod 38 GDPR-pligter, fra fortegnelsen over behandling til anmeldelse af brud, og find ud af, om reglerne gælder for din virksomhed.
- NIS2-parathedKontroller dine dokumenter mod 35 NIS2-pligter, fra bestyrelsens tilsyn til 24 timers varsling og 72 timers rapport, og se, om NIS2 gælder for din virksomhed.
- Parathed til AI-forordningenKontroller dine dokumenter mod 45 pligter i EU's AI-forordning, fra registeret over AI-systemer til menneskeligt tilsyn, og se, om forordningen gælder for dig.
- ISO 9001-parathedSe, hvilke ISO 9001-punkter dine dokumenter og optegnelser allerede viser, kør de interne audits og ledelsesgennemgangen, og gør huller til opgaver.
- Kontroller, hele produktetPlanen, de interne tjek, problemer og ledelsens gennemgange, som hvert parathedstjek bygger på.
- SkabelonerGratis skabeloner til politikker, registre og tjeklister, som du kan udfylde og downloade.
Læs videre
Kvalitet og revisioner7 min. læsning
ISO 27001 for small teams, a 90 day plan
ISO 27001 for small teams in plain steps. Who does what, how to scope it, a 90 day plan to audit readiness, what to skip and how certification works.