Ellenőrzések, ISO 27001, Korai hozzáférés
ISO 27001 felkészültség, az ellenőrzésből felépített alkalmazhatósági nyilatkozattal.
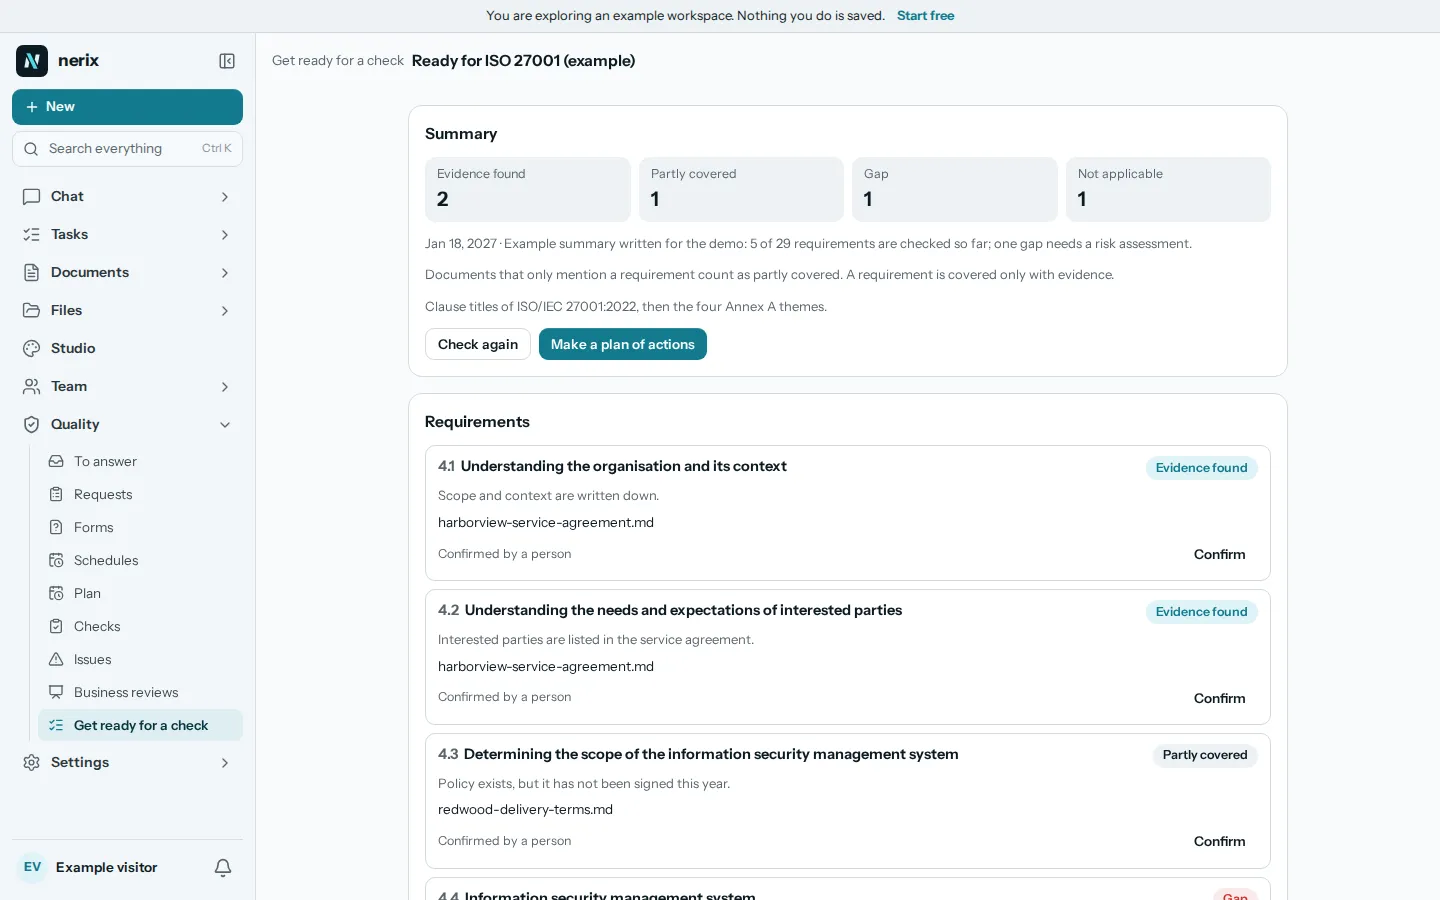
A nerix végigmegy az ISO/IEC 27001:2022 irányítási rendszeri pontjain és az A. melléklet kontrolljain, és mindegyiknél megmutatja, hogy a dokumentumai és nyilvántartásai szerint a pont teljesül-e. Az alkalmazhatósági nyilatkozat ebből az ellenőrzésből készül, így sosem kell kétszer begépelnie. Korai hozzáférés.
Az ingyenes csomag egy felhasználói hely és havi 3000 kredit, amiért soha nem számítunk fel díjat.
01Mit ellenőriz a nerix
Az irányítási rendszer pontjai és az A. melléklet 93 kontrollja.
A könyvtár az ISO/IEC 27001:2022-t az 1. módosítással (2024) tartalmazza: az irányítási rendszer pontjait (4.1-től 10.x-ig) és az A. melléklet 93 kontrollját, mindegyiket saját rövid megnevezéssel és útmutatóval arról, mit érdemes keresni. A nerix mindegyiket keresi a munkaterületén. Az elvégzett munka nyilvántartása bizonyítéknak számít, például az adott ponthoz tartozó belső ellenőrzési tétel, amelyet az elmúlt 12 hónapban Megfelel eredménnyel rögzítettek, vagy a megtartott vezetőségi átvizsgálás a 9.3 ponthoz.
Az a dokumentum, amely csak említ egy kontrollt, a vonatkozó részlettel együtt megjelenik, és Részben megtalálva minősítést kap. Ha egyáltalán nincs bizonyíték, az Nem található. Minden eredményt egy ember hagy jóvá a bizonyíték megnevezésével, a Nem releváns minősítéshez pedig indok kell.
- Irányítási rendszerKörnyezet, hatókör, vezetés, kockázatértékelés és kockázatkezelés, célok, kompetencia, dokumentált információ, belső audit és vezetőségi átvizsgálás.
- Szervezeti kontrollokSzabályzatok, szerepkörök, beszállítói biztonság, incidenskezelés, folytonosság, jogi és szerződéses követelmények.
- Emberi, fizikai, technológiaiÁtvilágítás, képzés, távmunka, védett területek, hozzáférés-szabályozás, mentés, naplózás, biztonságos fejlesztés.
- A hozzá tartozó jogszabályokA szabvány elvárja, hogy ismerje jogi kötelezettségeit. Ha vonatkoznak Önre, a nerix zárolt jogszabályként hozzáadja a GDPR-t, a NIS2-t és a nagy kockázatú MI esetén az uniós MI-rendeletet, mindegyiknél megjelölve, mi írja elő.
02Alkalmazhatósági nyilatkozat
Kontrollonként egy sor, az ellenőrzésből felépítve, és sosem gépelve be kétszer.
Egy ISO 27001 ellenőrzéshez a tulajdonosok és adminisztrátorok megkapják az alkalmazhatósági nyilatkozatot: kontrollonként egy sort Alkalmazandó vagy Nem alkalmazandó értékkel, és indokkal, ha nem alkalmazandó, mert az auditor rá fog kérdezni. Ezután a Megvalósítva, Részben megvalósítva, Tervezett vagy Nem megvalósított állapot következik, a bizonyítékok számával és a hozzá kapcsolt kockázatokkal.
Kontrollt bizonyíték nélkül soha nem jelöl Megvalósítva állapotúnak. Külső auditort e-mailben meghívhat, hogy csak az Ön által kiválasztott ellenőrzéseket lássa a talált bizonyítékokkal, az Ön által megadott, legfeljebb egy évvel későbbi záró dátumig. Az auditor ingyenes, nem foglal helyet a licencben, és a hozzáférését azonnal megszüntetheti.
- Alkalmazandó vagy semHa egy kontroll nem alkalmazandó, indokot kell megadni.
- ÁllapotMegvalósítva, Részben megvalósítva, Tervezett vagy Nem megvalósított.
- Bizonyíték és kockázatokA bizonyítékok száma és a kontrollhoz kötött kockázatok.
- Külső auditorCsak olvasási hozzáférés a kiválasztott ellenőrzésekhez, záró dátummal.
03Mit állít be a nerix
Egy információbiztonsági rendszer éves ritmusa.
A Beállítások, Tanúsítások menüben jelezze, hogy az ISO 27001-et követi, és a nerix beállítja az információbiztonsági kockázattípust, a beszállítók, a hatókör, a jogszabályi követelmények, a változások, a kommunikáció és a gyakorlatok listáit, valamint mutatókat, például biztonsági incidensek, rendelkezésre állás és elvégzett képzések. Először látja, mit venne fel, és semmi sem módosul abból, amije van.
Megtervezi a szabvány által várt ellenőrzéseket is, az auditja körüli dátumokkal: hozzáférési jogosultságok átvizsgálását és mentés-visszaállítási tesztet évente kétszer, incidenskezelési asztali gyakorlatot, beszállítói biztonsági átvizsgálást, éves belső auditot és éves vezetőségi átvizsgálást.
- ProgramokInformációbiztonsági belső audit, hozzáférési jogosultságok átvizsgálása, mentés-visszaállítási teszt, incidenskezelési asztali gyakorlat, beszállítói biztonsági átvizsgálás, biztonsági és adatvédelmi átvizsgálás.
- Éves tervPontokhoz kötött tételek, például 6.1.2 kockázatátvizsgálás, A.5.18 hozzáférés-átvizsgálás, A.8.13 mentési teszt és A.5.30 folytonossági teszt.
04Meddig terjed
A bizonyítékot rendszerezi. A rendszereit nem teszi biztonságossá.
A nerix dokumentumokat és nyilvántartásokat olvas. Nem pásztázza a hálózatát, nem teszteli technikailag a kontrolljait, és nem végez behatolásvizsgálatot, és nem látja, hogy egy mentés valóban visszaállítható-e. Csak azt tudja megmutatni, hogy írt eljárást, megtartotta a tesztet és megőrizte a nyilvántartást. Nem állít ki tanúsítványt: azt akkreditált tanúsító szervezet teszi az auditja után. Az ISO szöveg fizetős, ezért a pontok teljes szövege az Ön saját példányából jön.
Az alkalmazhatósági nyilatkozat az ellenőrzésből és az Ön kockázataiból épül fel. Hogy mely kontrollok alkalmazandók és miért, azt továbbra is egy ember dönti el.
Felkészültségi információ, nem audit, nem tanúsítvány és nem jogi tanács.
05Kérdések
Kérdések
Tanúsítja a nerix az ISO 27001 szerint a cégünket?
Nem. A tanúsítványt akkreditált tanúsító szervezet adja ki az auditja után. A nerix megmutatja, hol fedik már le a dokumentumai és nyilvántartásai a szabványt, felépíti az alkalmazhatósági nyilatkozatot, és megtervezi a belső ellenőrzéseket.
Tesztelheti a nerix a biztonsági kontrolljainkat?
Nem. Dokumentumokat és nyilvántartásokat olvas. Nem pásztáz rendszereket, és nem bizonyítja, hogy egy kontroll működik, ezért a szabályzattal és tesztnyilvántartással rendelkező kontroll csak akkor Bizonyíték megvan, ha egy ember jóváhagyja.
Hogyan készül az alkalmazhatósági nyilatkozat?
Az ISO 27001 ellenőrzésből: kontrollonként egy sor Alkalmazandó vagy Nem alkalmazandó értékkel, indokkal minden nem alkalmazandóhoz, megvalósítási állapottal, a bizonyítékok számával és a kapcsolt kockázatokkal. A tulajdonosok és adminisztrátorok módosíthatják. Kontroll bizonyíték nélkül soha nem Megvalósítva.
Láthatja az auditorunk az eredményeket?
Igen. Hívjon meg külső auditort e-mailben, válassza ki, mely ellenőrzéseket láthatja, adjon meg egy legfeljebb egy évvel későbbi záró dátumot, és a hozzáférést bármikor megszüntetheti. Csak ezeket az ellenőrzéseket látja a talált bizonyítékokkal, és nem foglal helyet a licencben.
Melyik változatot használja?
Az ISO/IEC 27001:2022-t az 1. módosítással (2024), az irányítási rendszeri pontokkal és az A. melléklet 93 kontrolljával.
Mennyibe kerül egy vizsgálat?
Az ár a kezdés előtt látható: ellenőrzött követelményenként kredit, plusz egyszeri díj az egyes dokumentumok első beolvasásakor. Lásd az árak oldalt.
Szüksége van valamire, amit ez nem tud? Beépítjük a munkaterébe. Önnek készült
További szabványok
Ugyanaz a felkészültségi vizsgálat más szabványokhoz és jogszabályokhoz.
- GDPR felkészültségEllenőrizze dokumentumait a GDPR 38 kötelezettsége szerint az adatkezelési nyilvántartástól az incidensbejelentésig, és nézze meg, vonatkozik-e Önre.
- NIS2 felkészültségEllenőrizze dokumentumait a NIS2 35 kötelezettsége szerint a vezetői felügyelettől a 24 és 72 órás jelentésig, és lássa, vonatkozik-e Önre a NIS2.
- EU MI-rendelet felkészültségEllenőrizze dokumentumait az uniós MI-rendelet 45 kötelezettsége szerint az MI-rendszerek nyilvántartásától az emberi felügyeletig, és lássa, érinti-e Önt.
- ISO 9001 felkészültségLássa, mely ISO 9001 pontokat fedik le már a dokumentumai, futtassa a belső auditokat és a vezetőségi átvizsgálást, a hiányokból pedig lesznek feladatok.
- Ellenőrzések, a teljes termékA terv, a belső ellenőrzések, a problémák és a vezetőségi átvizsgálások, amelyek mellett minden felkészültségi vizsgálat dolgozik.
- SablonokIngyenes szabályzat-, nyilvántartás- és ellenőrzőlista-sablonok, amelyeket kitölthet és letölthet.
Olvasson tovább
Minőség és auditok7 perc olvasás
ISO 27001 for small teams, a 90 day plan
ISO 27001 for small teams in plain steps. Who does what, how to scope it, a 90 day plan to audit readiness, what to skip and how certification works.