Verificări, ISO 27001, Acces anticipat
Pregătire ISO 27001, cu declarația de aplicabilitate construită din verificare.
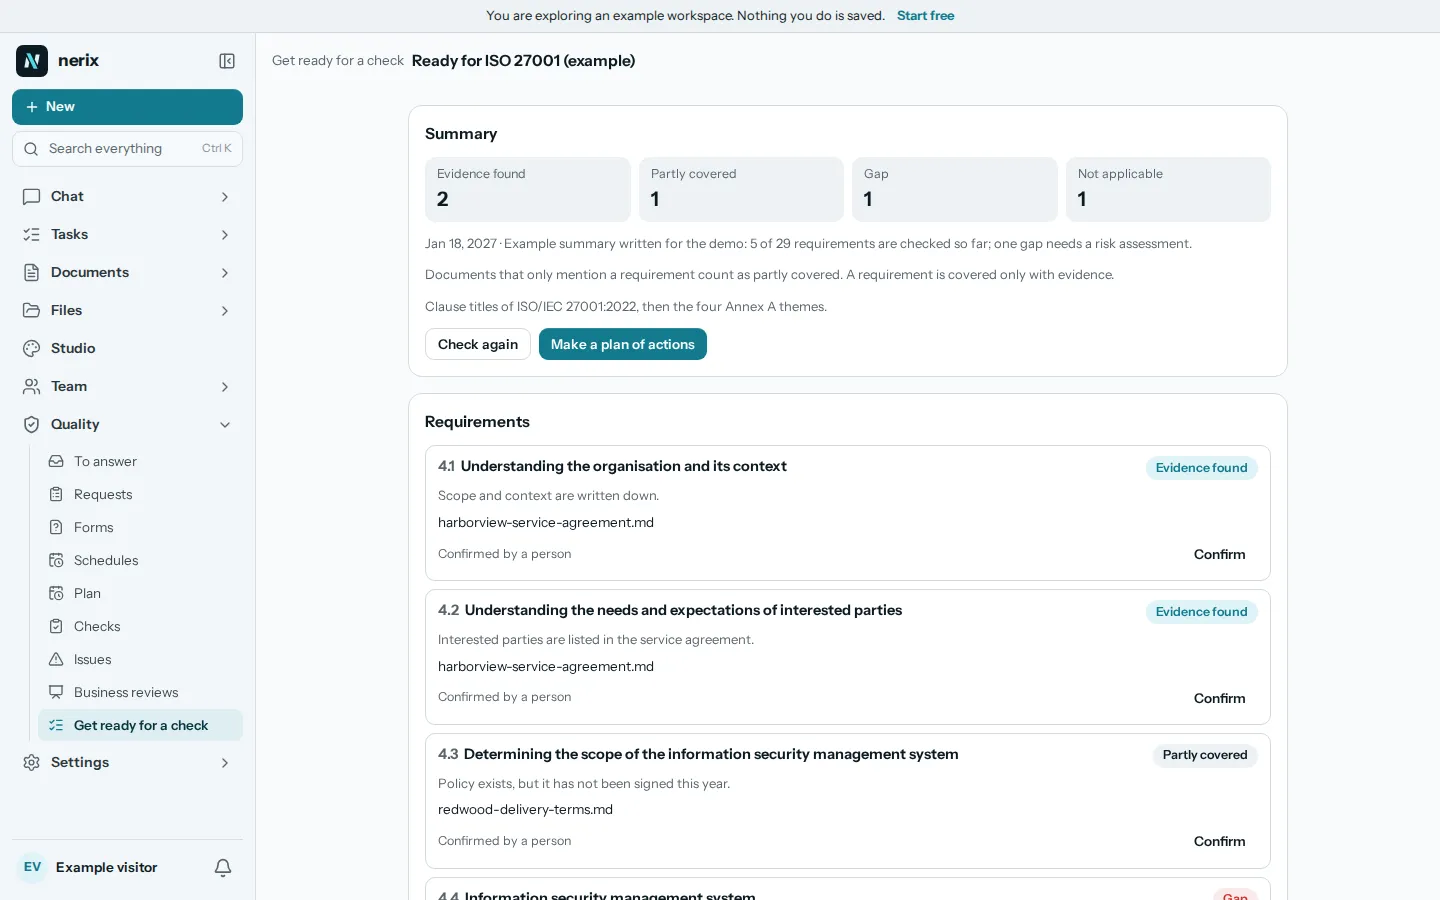
nerix parcurge clauzele sistemului de management și controalele din Anexa A ale ISO/IEC 27001:2022 și arată, pentru fiecare, dacă documentele și evidențele tale arată că este implementat. Declarația de aplicabilitate rezultă din această verificare, așa că nu o scrii de două ori. Acces anticipat.
Planul gratuit oferă un loc și 3.000 credite pe lună, fără nicio taxă.
01Ce verifică nerix
Clauzele sistemului de management și cele 93 de controale din Anexa A.
Biblioteca conține ISO/IEC 27001:2022 cu Amendamentul 1:2024 sub forma clauzelor sistemului de management (4.1 până la 10.x) și a celor 93 de controale din Anexa A, fiecare cu o denumire scurtă proprie și îndrumări despre ce să cauți. nerix citește spațiul tău de lucru pentru fiecare dintre ele. O evidență a unei activități deja făcute contează ca dovadă, precum un element de verificare internă pentru acea clauză, înregistrat ca Conform în ultimele 12 luni, sau o analiză de management desfășurată, pentru 9.3.
Un document care doar menționează un control este afișat cu pasajul său și contează ca Găsite parțial. Dacă nu există nicio dovadă, contează ca Negăsite. O persoană confirmă fiecare rezultat numind dovada, iar Nu se aplică necesită un motiv.
- Sistemul de managementContext, domeniu de aplicare, leadership, evaluarea și tratarea riscurilor, obiective, competență, informații documentate, audit intern și analiza de management.
- Controale organizaționalePolitici, roluri, securitatea furnizorilor, gestionarea incidentelor, continuitatea, cerințe legale și contractuale.
- Persoane, fizice, tehnologiceVerificarea candidaților, instruire, munca la distanță, zone securizate, controlul accesului, copii de rezervă, jurnalizare, dezvoltare securizată.
- Legile care vin la pachetStandardul îți cere să îți cunoști obligațiile legale. Când ți se aplică, nerix adaugă RGPD, NIS2 și, pentru IA cu risc ridicat, Regulamentul UE privind IA ca legi blocate, fiecare indicând ce o impune.
02Declarația de aplicabilitate
Un rând pentru fiecare control, construit din verificare și niciodată scris de două ori.
Pentru o verificare ISO 27001, proprietarii și administratorii primesc declarația de aplicabilitate: un rând pentru fiecare control, cu Se aplică sau Nu se aplică și un motiv când nu se aplică, pentru că un auditor va întreba. Apoi Implementat, Parțial implementat, Planificat sau Neimplementat, cu numărul de dovezi și riscurile legate de el.
Un control nu este niciodată marcat Implementat fără dovezi. Poți invita prin e-mail un auditor extern să vadă doar verificările pe care le alegi, cu dovezile găsite, până la o dată de încheiere stabilită de tine, cu cel mult un an înainte. Auditorii sunt gratuiți, nu ocupă niciun loc și le poți încheia accesul imediat.
- Se aplică sau nuEste necesar un motiv când un control nu se aplică.
- StareImplementat, Parțial implementat, Planificat sau Neimplementat.
- Dovezi și riscuriNumărul de dovezi și riscurile legate de control.
- Auditor externAcces doar pentru citire la verificările alese, cu o dată de încheiere.
03Ce pregătește nerix
Ritmul anual al unui sistem de securitate a informației.
În Setări, Certificări, spui că urmezi ISO 27001, iar nerix pregătește tipul de risc pentru securitatea informației, listele pentru furnizori, domeniu de aplicare, cerințe legale, modificări, comunicare și exerciții, precum și indicatori ca incidentele de securitate, disponibilitatea și instruirile finalizate. Vezi mai întâi ce ar adăuga, iar nimic din ce ai nu este modificat.
Planifică și verificările așteptate de standard, cu date în jurul auditului tău: o analiză a drepturilor de acces și un test de restaurare a copiilor de rezervă de două ori pe an, un exercițiu teoretic de răspuns la incidente, o analiză a securității furnizorilor, un audit intern anual și o analiză de business anuală.
- ProgrameAudit intern de securitate a informației, analiza drepturilor de acces, test de restaurare a copiilor de rezervă, exercițiu teoretic de răspuns la incidente, analiza securității furnizorilor, analiza securității și confidențialității.
- Plan anualElemente legate de clauze precum 6.1.2 analiza riscurilor, A.5.18 analiza accesului, A.8.13 testul copiilor de rezervă și A.5.30 testul continuității.
04Unde se oprește
Organizează dovezile. Nu îți securizează sistemele.
nerix citește documente și evidențe. Nu îți scanează rețeaua, nu îți testează controalele din punct de vedere tehnic și nu rulează un test de penetrare și nu poate vedea dacă o copie de rezervă chiar se restaurează. Poate arăta doar că ai scris o procedură, ai făcut testul și ai păstrat evidența. Nu emite certificate: un organism de certificare acreditat o face, după auditul său. Textul ISO este cu plată, așa că formularea integrală a clauzelor provine din exemplarul tău.
Declarația de aplicabilitate este construită din verificare și din riscurile tale. O persoană decide în continuare ce controale se aplică și de ce.
Informații despre pregătire, nu un audit, un certificat sau consultanță juridică.
05Întrebări
Întrebări
Ne face nerix certificați ISO 27001?
Nu. Un certificat provine de la un organism de certificare acreditat, după auditul său. nerix arată unde documentele și evidențele tale acoperă deja standardul, construiește declarația de aplicabilitate și planifică verificările interne.
Poate nerix să ne testeze controalele de securitate?
Nu. Citește documentele și evidențele tale. Nu poate scana sisteme și nici dovedi că un control funcționează, așa că un control cu o politică și o evidență de test este Dovezi găsite doar când o persoană îl confirmă.
Cum se face declarația de aplicabilitate?
Din verificarea ISO 27001: un rând pentru fiecare control, cu Se aplică sau Nu se aplică, un motiv pentru cele care nu se aplică, o stare de implementare, numărul de dovezi și riscurile legate. Proprietarii și administratorii o pot modifica. Un control nu este niciodată Implementat fără dovezi.
Poate auditorul nostru să vadă rezultatele?
Da. Invită un auditor extern prin e-mail, alege ce verificări poate vedea, stabilește o dată de încheiere cu cel mult un an înainte și încheie accesul oricând. Vede doar acele verificări, cu dovezile găsite, și nu ocupă niciun loc.
Ce versiune este folosită?
ISO/IEC 27001:2022 cu Amendamentul 1:2024, cu clauzele de management și cele 93 de controale din Anexa A.
Cât costă o verificare?
Prețul este afișat înainte să începi: credite pentru fiecare cerință verificată, plus o taxă unică prima dată când este citit fiecare document. Vezi pagina de prețuri.
Ai nevoie de ceva ce nu face? Construim noi în spațiul tău de lucru. Făcut special pentru tine
- Pregătire RGPDVerifică documentele față de 38 de obligații RGPD, de la registrul de prelucrare la notificarea încălcărilor, și află dacă regulile se aplică afacerii tale.
- Pregătire NIS2Verifică documentele față de 35 de obligații NIS2, de la avertizarea în 24 de ore la raportul în 72 de ore, și vezi dacă NIS2 se aplică ție.
- Pregătire Regulamentul UE privind IAVerifică documentele față de 45 de obligații din Regulamentul UE privind IA, de la registrul sistemelor la supravegherea umană, și vezi dacă se aplică ție.
- Pregătire ISO 9001Vezi ce clauze ISO 9001 reies deja din documentele tale, rulează auditurile interne și analiza de management cerute și transformă lacunele în sarcini.
- Verificări, întregul produsPlanul, verificările interne, problemele și analizele de management, lângă care stă fiecare verificare de pregătire.
- ȘabloaneȘabloane gratuite de politici, registre și liste de verificare pe care le poți completa și descărca.
Continuă să citești
Calitate și audituri7 min de citit
ISO 27001 for small teams, a 90 day plan
ISO 27001 for small teams in plain steps. Who does what, how to scope it, a 90 day plan to audit readiness, what to skip and how certification works.