Kontroly, ISO 27001, předběžný přístup
Připravenost na ISO 27001 s prohlášením o aplikovatelnosti sestaveným z kontroly.
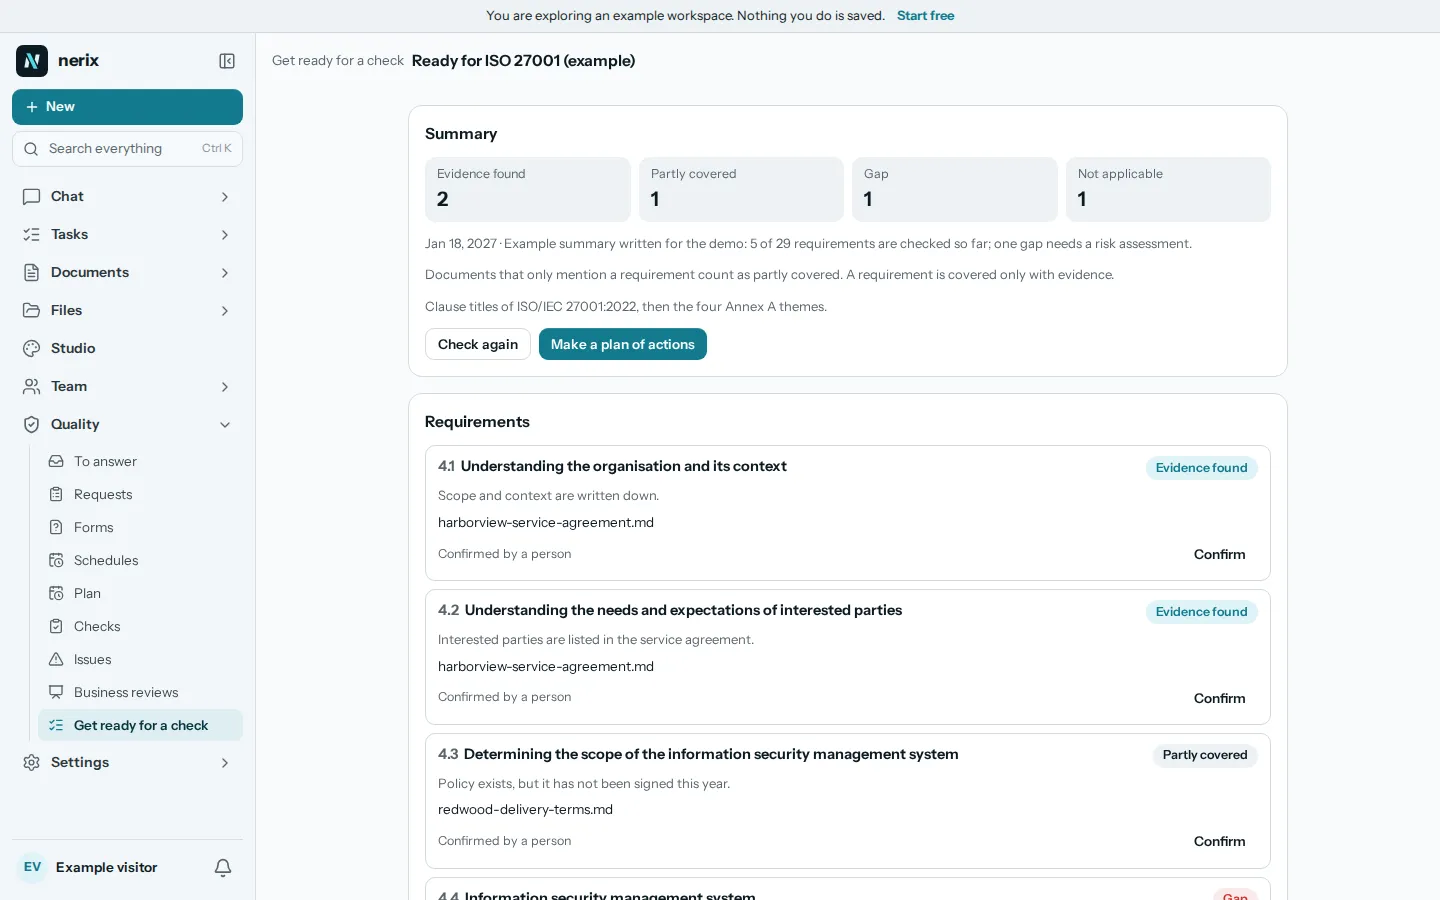
nerix projde články systému řízení a opatření přílohy A normy ISO/IEC 27001:2022 a u každého ukáže, zda vaše dokumenty a záznamy dokládají, že je zavedeno. Prohlášení o aplikovatelnosti vzniká z této kontroly, takže ho nikdy nepíšete dvakrát. Předběžný přístup.
Bezplatný plán je jedno uživatelské místo a 3 000 kreditů měsíčně, nikdy se neúčtuje.
01Co nerix kontroluje
Články systému řízení a 93 opatření přílohy A.
Knihovna obsahuje normu ISO/IEC 27001:2022 se Změnou 1:2024 jako články systému řízení (4.1 až 10.x) a 93 opatření přílohy A, každé s naším krátkým označením a vodítkem, na co se zaměřit. nerix čte váš pracovní prostor kvůli každému z nich. Záznam o již vykonané práci se počítá jako doklad, například položka interní kontroly k danému článku zaznamenaná jako V souladu za posledních 12 měsíců nebo uskutečněné přezkoumání vedením u 9.3.
Dokument, který opatření jen zmiňuje, se zobrazí se svou pasáží a počítá se jako Částečně nalezeno. Chybí-li jakýkoli doklad, počítá se to jako Nenalezeno. Každý výsledek potvrdí člověk uvedením dokladu a označení Netýká se vyžaduje odůvodnění.
- Systém řízeníKontext, rozsah, vedení, posuzování a zvládání rizik, cíle, způsobilost, zdokumentované informace, interní audit a přezkoumání vedením.
- Organizační opatřeníPolitiky, role, bezpečnost dodavatelů, řízení incidentů, kontinuita, právní a smluvní požadavky.
- Lidé, fyzická a technologická opatřeníPrověřování, školení, práce na dálku, zabezpečené prostory, řízení přístupu, zálohování, protokolování, bezpečný vývoj.
- Zákony, které s tím souvisejíNorma po vás chce znát své právní povinnosti. Když se vás týkají, nerix přidá GDPR, NIS2 a u vysoce rizikové AI také akt EU o umělé inteligenci jako uzamčené zákony, u každého s uvedením, co je vyžaduje.
02Prohlášení o aplikovatelnosti
Jeden řádek na opatření, sestavený z kontroly a nikdy nepsaný dvakrát.
U kontroly ISO 27001 dostanou vlastníci a správci prohlášení o aplikovatelnosti: jeden řádek na opatření s hodnotou Uplatňuje se nebo Neuplatňuje se a s odůvodněním, když se neuplatňuje, protože se na to auditor zeptá. Dále Zavedeno, Částečně zavedeno, Plánováno nebo Nezavedeno, s počtem dokladů a navázanými riziky.
Opatření se nikdy neoznačí jako Zavedeno bez dokladu. Externího auditora můžete pozvat e-mailem, aby viděl jen vámi vybrané kontroly s nalezenými doklady, do data konce, které určíte, nejdéle na rok dopředu. Je to zdarma, nevyužívá licenci a jeho přístup můžete ukončit okamžitě.
- Uplatňuje se, nebo neKdyž se opatření neuplatňuje, je vyžadováno odůvodnění.
- StavZavedeno, Částečně zavedeno, Plánováno nebo Nezavedeno.
- Doklady a rizikaPočet dokladů a rizika svázaná s opatřením.
- Externí auditorPřístup jen pro čtení k vybraným kontrolám, s datem konce.
03Co nerix nastaví
Roční rytmus systému řízení bezpečnosti informací.
V Nastavení, Certifikace, uveďte, že se řídíte ISO 27001, a nerix nastaví druh rizika bezpečnosti informací, seznamy dodavatelů, rozsahu, právních požadavků, změn, komunikace a cvičení a ukazatele, jako jsou bezpečnostní incidenty, dostupnost a absolvovaná školení. Nejdřív uvidíte, co by přidal, a nic z toho, co máte, se nezmění.
Také naplánuje kontroly, které norma očekává, s daty kolem vašeho auditu: přezkoumání přístupových práv a test obnovy ze zálohy dvakrát ročně, cvičení reakce na incident u stolu, bezpečnostní přezkoumání dodavatelů, roční interní audit a roční přezkoumání vedením.
- ProgramyInterní audit bezpečnosti informací, přezkoumání přístupových práv, test obnovy ze zálohy, cvičení reakce na incident u stolu, bezpečnostní přezkoumání dodavatelů, přezkoumání bezpečnosti a soukromí.
- Roční plánPoložky vázané na články, například 6.1.2 přehled rizik, A.5.18 přezkoumání přístupů, A.8.13 test zálohy a A.5.30 test kontinuity.
04Kde to končí
Uspořádá doklady. Vaše systémy nezabezpečí.
nerix čte dokumenty a záznamy. Neprohledává vaši síť, technicky netestuje vaše opatření ani neprovádí penetrační test a nevidí, zda se záloha skutečně obnoví. Může jen ukázat, že jste napsali postup, provedli test a uchovali záznam. Nevydává certifikát: ten vydává akreditovaný certifikační orgán po svém auditu. Text ISO je placený, takže plné znění článků pochází z vaší vlastní kopie.
Prohlášení o aplikovatelnosti se sestaví z kontroly a z vašich rizik. O tom, která opatření se uplatňují a proč, stále rozhoduje člověk.
Informace o připravenosti, nikoli audit, certifikát ani právní poradenství.
05Otázky
Otázky
Zajistí nerix, že získáme certifikát ISO 27001?
Ne. Certifikát vydává akreditovaný certifikační orgán po svém auditu. nerix ukáže, kde vaše dokumenty a záznamy už normu pokrývají, sestaví prohlášení o aplikovatelnosti a naplánuje interní kontroly.
Umí nerix testovat naše bezpečnostní opatření?
Ne. Čte vaše dokumenty a záznamy. Nemůže prohledávat systémy ani dokázat, že opatření funguje, takže opatření s politikou a záznamem o testu je Důkaz nalezen, jen když to potvrdí člověk.
Jak se prohlášení o aplikovatelnosti vytváří?
Z kontroly ISO 27001: jeden řádek na opatření s hodnotou Uplatňuje se nebo Neuplatňuje se, odůvodnění u těch, která se neuplatňují, stav zavedení, počet dokladů a navázaná rizika. Vlastníci a správci ho mohou změnit. Opatření nikdy není Zavedeno bez dokladu.
Může náš auditor vidět výsledky?
Ano. Pozvěte externího auditora e-mailem, vyberte, které kontroly smí vidět, nastavte datum konce nejdéle na rok dopředu a přístup můžete kdykoli ukončit. Vidí jen tyto kontroly s nalezenými doklady a nevyužívá licenci.
Která verze se používá?
ISO/IEC 27001:2022 se Změnou 1:2024, s články systému řízení a 93 opatřeními přílohy A.
Kolik kontrola stojí?
Cena se zobrazí před zahájením: kredity za každý zkontrolovaný požadavek a jednorázový poplatek při prvním čtení každého dokumentu. Viz stránka s cenami.
Potřebujete něco, co tohle neumí? Zabudujeme to do vašeho pracovního prostoru. Vytvořeno pro vás
- Připravenost na GDPRPorovnejte dokumenty s 38 povinnostmi GDPR, od evidence zpracování po oznámení porušení zabezpečení, a zjistěte, zda se pravidla týkají vaší firmy.
- Připravenost na NIS2Porovnejte dokumenty s 35 povinnostmi NIS2, od dohledu vedení po včasné varování do 24 hodin a hlášení do 72 hodin, a zjistěte, zda se NIS2 týká vaší firmy.
- Připravenost na akt EU o umělé inteligenciPorovnejte dokumenty s 45 povinnostmi aktu EU o umělé inteligenci, od evidence systémů AI po lidský dohled, a zjistěte, zda se akt vztahuje na vás.
- Připravenost na ISO 9001Zjistěte, které články ISO 9001 vaše dokumenty a záznamy už dokládají, proveďte interní audity i přezkoumání vedením a z nedostatků udělejte úkoly.
- Kontroly, celý produktPlán, interní kontroly, problémy a přezkoumání vedením, vedle kterých stojí každá kontrola připravenosti.
- ŠablonyBezplatné šablony zásad, evidencí a kontrolních seznamů, které můžete vyplnit a stáhnout.
Čtěte dál
Kvalita a audity7 min čtení
ISO 27001 for small teams, a 90 day plan
ISO 27001 for small teams in plain steps. Who does what, how to scope it, a 90 day plan to audit readiness, what to skip and how certification works.