Kontroller, ISO 27001, Tidig åtkomst
ISO 27001-beredskap, med tillämplighetsförklaringen byggd av kontrollen.
nerix går igenom ledningssystemets krav och kontrollerna i bilaga A i ISO/IEC 27001:2022 och visar för var och en om dina dokument och register visar att den finns på plats. Tillämplighetsförklaringen kommer från den kontrollen, så du skriver den aldrig två gånger. Tidig åtkomst.
Gratisplanen är en användare och 3 000 krediter per månad, utan kostnad.
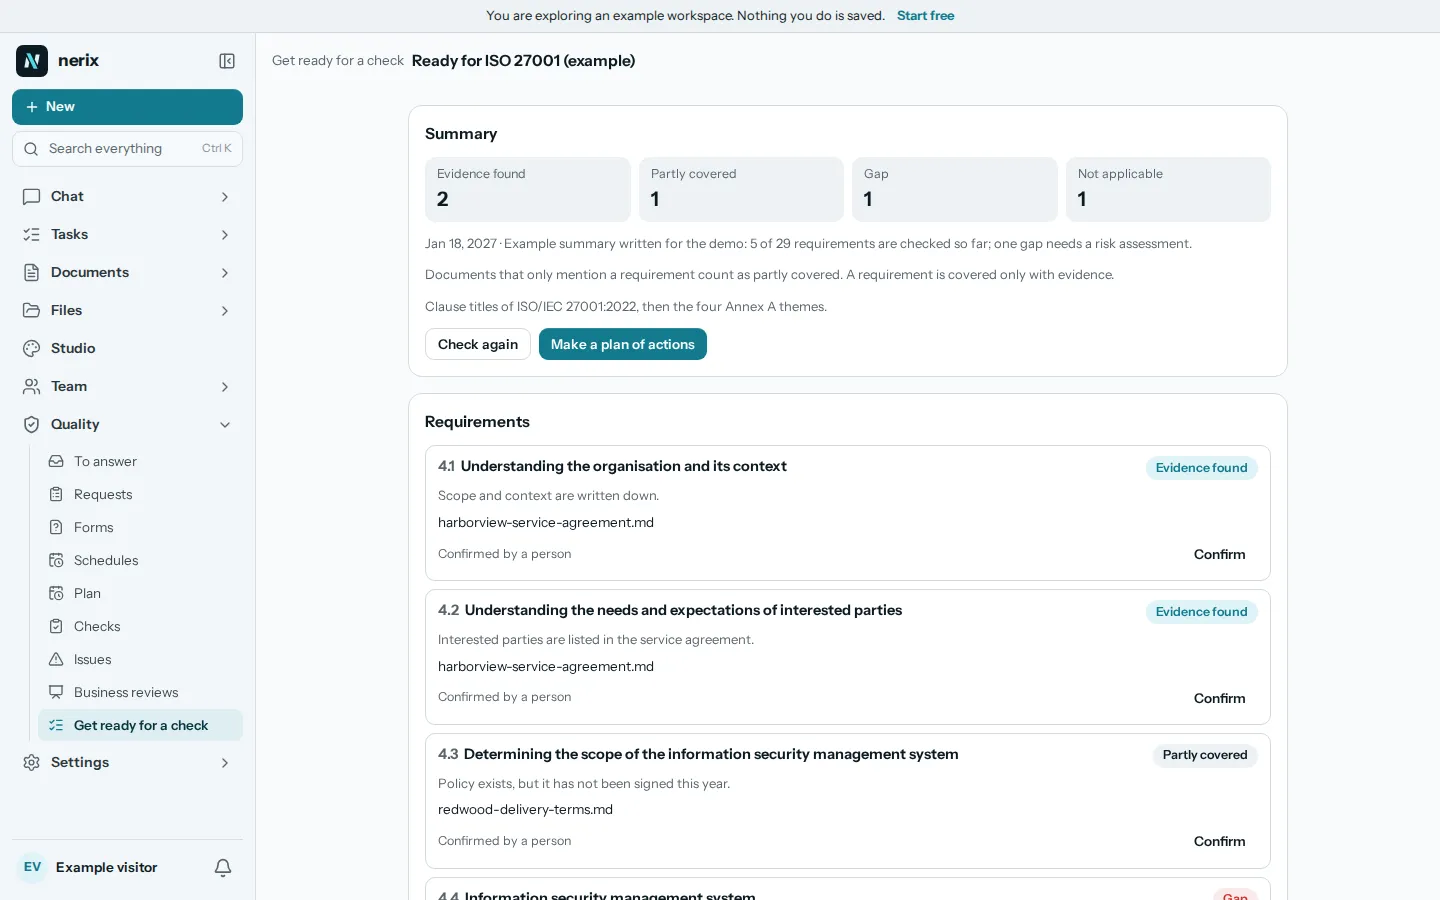
01Det här kontrollerar nerix
Ledningssystemets krav och de 93 kontrollerna i bilaga A.
Biblioteket innehåller ISO/IEC 27001:2022 med tillägg 1:2024 som ledningssystemets krav (4.1 till 10.x) och de 93 kontrollerna i bilaga A, var och en med en kort egen benämning och vägledning om vad man ska leta efter. nerix läser din arbetsyta för var och en. En post över arbete som redan är gjort räknas som underlag, till exempel en punkt i en intern kontroll för det avsnittet som registrerats som Uppfyller kraven de senaste 12 månaderna, eller en genomförd genomgång av ledningen för 9.3.
Ett dokument som bara nämner en kontroll visas med sitt stycke och räknas som Delvis hittat. Om det inte finns något underlag alls räknas det som Inte hittat. En person bekräftar varje resultat genom att ange underlaget, och Ej tillämpligt kräver en motivering.
- LedningssystemSammanhang, omfattning, ledarskap, riskbedömning och riskbehandling, mål, kompetens, dokumenterad information, internrevision och ledningens genomgång.
- Organisatoriska kontrollerPolicyer, roller, leverantörssäkerhet, incidenthantering, kontinuitet, lagkrav och avtalskrav.
- Personer, fysiskt, teknisktBakgrundskontroll, utbildning, distansarbete, säkra utrymmen, åtkomstkontroll, säkerhetskopiering, loggning, säker utveckling.
- Lagar som hör tillStandarden ber dig känna till dina rättsliga skyldigheter. När de gäller dig lägger nerix till GDPR, NIS2 och, för AI med hög risk, EU:s AI-förordning som låsta lagar, var och en med uppgift om vad som kräver den.
02Tillämplighetsförklaring
En rad per kontroll, byggd av kontrollen och aldrig skriven två gånger.
För en ISO 27001-kontroll får ägare och administratörer tillämplighetsförklaringen: en rad per kontroll med Gäller eller Gäller inte, och en motivering när den inte gäller, eftersom en revisor kommer att fråga. Sedan På plats, Delvis på plats, Planerad eller Inte på plats, med antalet underlag och de risker som är kopplade till den.
En kontroll markeras aldrig som På plats utan underlag. Du kan bjuda in en extern revisor via e-post som bara ser de kontroller du väljer, med det underlag som hittats, till ett slutdatum du anger, upp till ett år framåt. De är kostnadsfria och använder ingen plats, och du kan avsluta deras åtkomst direkt.
- Gäller eller inteEn motivering krävs när en kontroll inte gäller.
- StatusPå plats, Delvis på plats, Planerad eller Inte på plats.
- Underlag och riskerAntalet underlag och de risker som hör till kontrollen.
- Extern revisorLäsåtkomst till de kontroller du väljer, med ett slutdatum.
03Det här sätter nerix upp
Årsrytmen i ett system för informationssäkerhet.
Under Inställningar, Certifieringar anger du att du följer ISO 27001, och nerix sätter upp risktypen informationssäkerhet, förteckningar för leverantörer, omfattning, lagkrav, ändringar, kommunikation och övningar, samt nyckeltal som säkerhetsincidenter, drifttid och genomförd utbildning. Du ser först vad den skulle lägga till, och inget du har ändras.
Den planerar också de kontroller som standarden förväntar sig, med datum runt din revision: en genomgång av åtkomsträttigheter och ett återställningstest av säkerhetskopior två gånger om året, en incidentövning vid bordet, en säkerhetsgranskning av leverantörer, en årlig internrevision och en årlig verksamhetsgenomgång.
- ProgramInternrevision av informationssäkerhet, genomgång av åtkomsträttigheter, återställningstest av säkerhetskopior, incidentövning vid bordet, säkerhetsgranskning av leverantörer, genomgång av säkerhet och integritet.
- ÅrsplanPunkter kopplade till avsnitt som 6.1.2 riskgenomgång, A.5.18 åtkomstgenomgång, A.8.13 test av säkerhetskopior och A.5.30 kontinuitetstest.
04Här slutar det
Den ordnar underlaget. Den gör inte dina system säkra.
nerix läser dokument och register. Den skannar inte ditt nätverk, testar inte dina kontroller tekniskt och genomför inget penetrationstest, och den kan inte se om en säkerhetskopia verkligen går att återställa. Den kan bara visa att du skrev en rutin, genomförde testet och sparade registret. Den utfärdar inget certifikat: det gör ett ackrediterat certifieringsorgan, efter sin revision. ISO-texter är betaltexter, så den fullständiga formuleringen av avsnitten kommer från ditt eget exemplar.
Tillämplighetsförklaringen byggs av kontrollen och av dina risker. En person avgör fortfarande vilka kontroller som gäller och varför.
Beredskapsinformation, inte en revision, ett certifikat eller juridisk rådgivning.
05Frågor
Frågor
Gör nerix oss ISO 27001-certifierade?
Nej. Ett certifikat kommer från ett ackrediterat certifieringsorgan efter dess revision. nerix visar var dina dokument och register redan täcker standarden, bygger tillämplighetsförklaringen och planerar de interna kontrollerna.
Kan nerix testa våra säkerhetskontroller?
Nej. Den läser dina dokument och register. Den kan inte skanna system eller bevisa att en kontroll fungerar, så en kontroll med en policy och ett testregister blir Underlag hittat först när en person bekräftar det.
Hur tas tillämplighetsförklaringen fram?
Från ISO 27001-kontrollen: en rad per kontroll med Gäller eller Gäller inte, en motivering för varje som inte gäller, en genomförandestatus, antalet underlag och de kopplade riskerna. Ägare och administratörer kan ändra den. En kontroll är aldrig På plats utan underlag.
Kan vår revisor se resultaten?
Ja. Bjud in en extern revisor via e-post, välj vilka kontroller de får se, ange ett slutdatum upp till ett år framåt och avsluta åtkomsten när som helst. De ser bara de kontrollerna med det underlag som hittats, och de använder ingen plats.
Vilken version används?
ISO/IEC 27001:2022 med tillägg 1:2024, med ledningssystemets krav och de 93 kontrollerna i bilaga A.
Vad kostar en kontroll?
Priset visas innan du börjar: krediter per kontrollerat krav, plus en engångsavgift första gången varje dokument läses. Se prissidan.
Behöver du något som den här inte gör? Vi bygger in det i din arbetsyta. Byggt för dig
- GDPR-beredskapKontrollera dina dokument mot 38 GDPR-skyldigheter, från registret över behandling till anmälan av incidenter, och ta reda på om reglerna gäller din verksamhet.
- NIS2-beredskapKontrollera dina dokument mot 35 NIS2-skyldigheter, från ledningens tillsyn till varning inom 24 timmar och rapport inom 72 timmar, och se om NIS2 gäller dig.
- Beredskap för AI-förordningenKontrollera dina dokument mot 45 skyldigheter i EU:s AI-förordning, från förteckningen över AI-system till mänsklig tillsyn, och se om förordningen gäller dig.
- ISO 9001-beredskapSe vilka ISO 9001-krav dina dokument och register redan visar, kör de interna revisioner och den ledningsgenomgång som krävs och gör luckor till uppgifter.
- Kontroller, hela produktenPlanen, interna kontroller, avvikelser och ledningens genomgångar som varje beredskapskontroll hör ihop med.
- MallarKostnadsfria mallar för policyer, register och checklistor som du kan fylla i och ladda ned.
Läs vidare
Kvalitet och granskningar7 min läsning
ISO 27001 for small teams, a 90 day plan
ISO 27001 for small teams in plain steps. Who does what, how to scope it, a 90 day plan to audit readiness, what to skip and how certification works.