Kontrole, ISO 27001, Wczesny dostęp
Gotowość do ISO 27001, z deklaracją stosowania zbudowaną na podstawie sprawdzenia.
nerix przechodzi przez punkty dotyczące systemu zarządzania i zabezpieczenia z załącznika A normy ISO/IEC 27001:2022 i pokazuje dla każdego z nich, czy Twoje dokumenty i zapisy dowodzą, że jest wdrożony. Deklaracja stosowania powstaje z tego sprawdzenia, więc nigdy nie wpisujesz jej dwa razy. Wczesny dostęp.
Darmowy plan obejmuje jedno stanowisko i 3000 kredytów miesięcznie i nigdy nie jest obciążany opłatami.
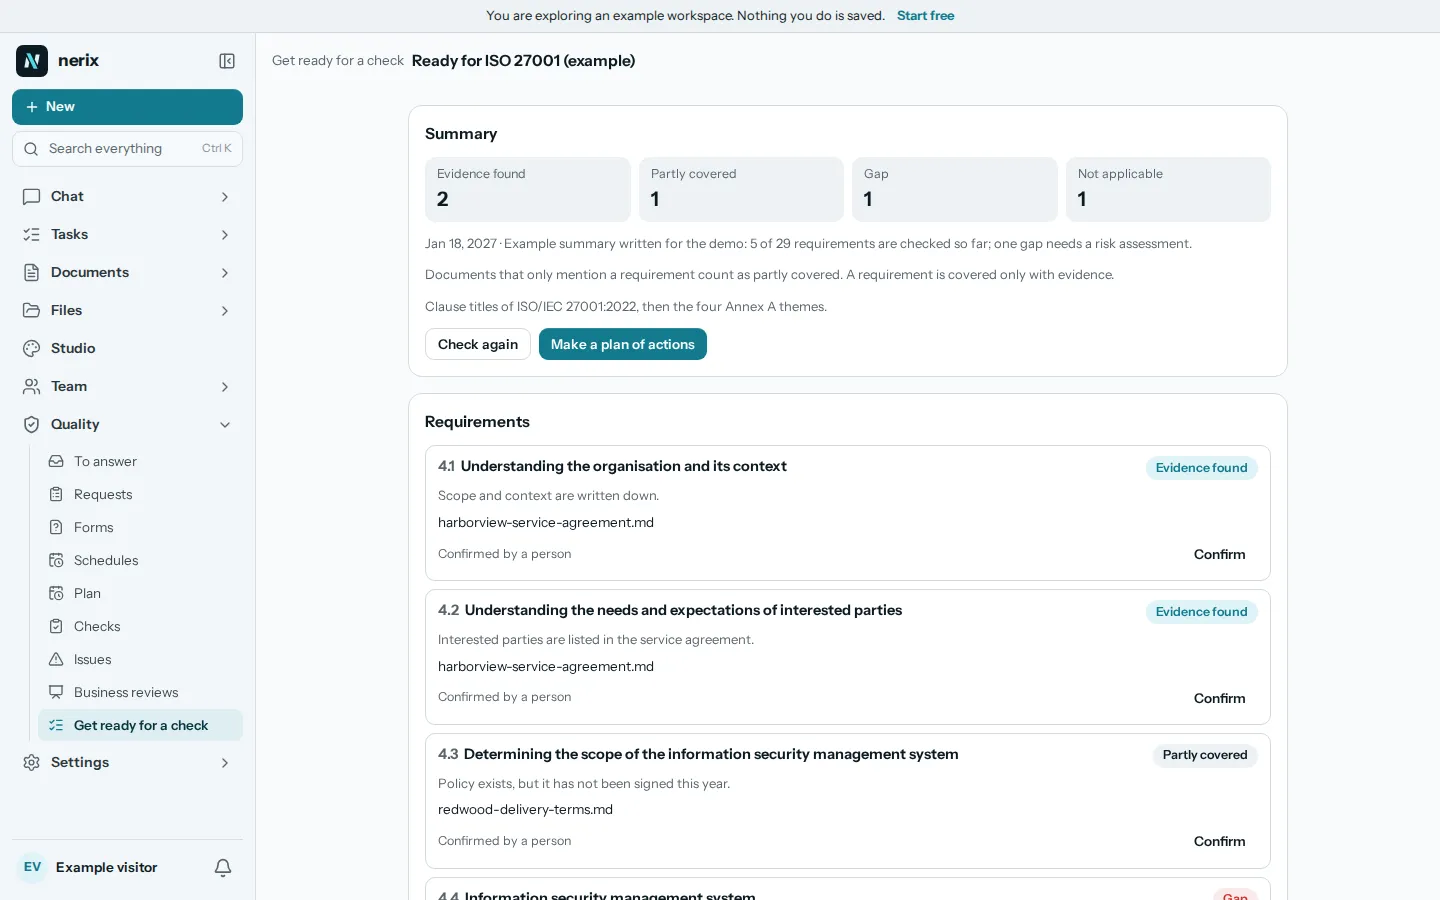
01Co sprawdza nerix
Punkty dotyczące systemu zarządzania i 93 zabezpieczenia z załącznika A.
Biblioteka zawiera normę ISO/IEC 27001:2022 ze zmianą 1:2024 jako punkty dotyczące systemu zarządzania (od 4.1 do 10.x) oraz 93 zabezpieczenia z załącznika A, każde z własną krótką etykietą i wskazówką, na co zwrócić uwagę. nerix przegląda Twoją przestrzeń roboczą pod kątem każdego z nich. Zapis wykonanej już pracy liczy się jako dowód, na przykład pozycja kontroli wewnętrznej dla danego punktu zapisana jako Zgodne w ciągu ostatnich 12 miesięcy albo przegląd zarządzania, który się odbył, dla 9.3.
Dokument, który tylko wspomina o zabezpieczeniu, jest pokazany z fragmentem i liczy się jako Znaleziono częściowo. Gdy nie ma żadnego dowodu, liczy się to jako Nie znaleziono. Każdy wynik potwierdza człowiek, wskazując dowód, a Nie dotyczy wymaga uzasadnienia.
- System zarządzaniaKontekst, zakres, przywództwo, ocena i postępowanie z ryzykiem, cele, kompetencje, udokumentowane informacje, audit wewnętrzny i przegląd zarządzania.
- Zabezpieczenia organizacyjnePolityki, role, bezpieczeństwo dostawców, zarządzanie incydentami, ciągłość działania, wymagania prawne i umowne.
- Ludzie, fizyczne, technologiczneWeryfikacja kandydatów, szkolenia, praca zdalna, strefy bezpieczne, kontrola dostępu, kopie zapasowe, rejestrowanie zdarzeń, bezpieczne tworzenie oprogramowania.
- Przepisy, które idą w parzeNorma wymaga, byś znał swoje obowiązki prawne. Gdy dotyczą Ciebie, nerix dodaje RODO, NIS2 i, dla systemów AI wysokiego ryzyka, akt o AI jako przepisy zablokowane, a każdy mówi, co go wymaga.
02Deklaracja stosowania
Jeden wiersz na zabezpieczenie, zbudowany ze sprawdzenia i nigdy niewpisywany dwa razy.
Przy sprawdzeniu ISO 27001 właściciele i administratorzy dostają deklarację stosowania: jeden wiersz na zabezpieczenie z wartością Dotyczy lub Nie dotyczy oraz uzasadnieniem, gdy nie dotyczy, bo audytor o nie zapyta. Dalej Wdrożone, Częściowo wdrożone, Planowane lub Niewdrożone, z liczbą dowodów i powiązanymi z nim ryzykami.
Zabezpieczenie nigdy nie jest oznaczone jako Wdrożone bez dowodu. Zewnętrznego audytora możesz zaprosić e-mailem, by widział tylko wybrane przez Ciebie sprawdzenia ze znalezionymi dowodami, do ustalonej przez Ciebie daty końcowej, do roku naprzód. Jest to bezpłatne i nie zajmuje miejsca w licencji, a jego dostęp możesz zakończyć od razu.
- Dotyczy lub nieGdy zabezpieczenie nie dotyczy, wymagane jest uzasadnienie.
- StatusWdrożone, Częściowo wdrożone, Planowane lub Niewdrożone.
- Dowody i ryzykaLiczba dowodów i ryzyka powiązane z zabezpieczeniem.
- Zewnętrzny audytorDostęp tylko do odczytu do wybranych sprawdzeń, z datą końcową.
03Co nerix ustawia
Roczny rytm systemu bezpieczeństwa informacji.
W Ustawieniach, w Certyfikacjach, powiedz, że stosujesz ISO 27001, a nerix ustawi rodzaj ryzyka dla bezpieczeństwa informacji, wykazy dostawców, zakresu, wymagań prawnych, zmian, komunikacji i ćwiczeń oraz wskaźniki, takie jak incydenty bezpieczeństwa, dostępność usług i wykonane szkolenia. Najpierw widzisz, co by dodał, a nic z tego, co masz, nie zostanie zmienione.
Planuje też kontrole, jakich oczekuje norma, z terminami wokół Twojego auditu: przegląd uprawnień dostępu i test odtwarzania kopii zapasowej dwa razy w roku, ćwiczenie reagowania na incydenty przy stole, przegląd bezpieczeństwa dostawców, roczny audit wewnętrzny i roczny przegląd zarządzania.
- ProgramyAudit wewnętrzny bezpieczeństwa informacji, przegląd uprawnień dostępu, test odtwarzania kopii zapasowej, ćwiczenie reagowania na incydenty przy stole, przegląd bezpieczeństwa dostawców, przegląd bezpieczeństwa i prywatności.
- Plan rocznyPozycje powiązane z punktami normy, takimi jak 6.1.2 przegląd ryzyk, A.5.18 przegląd dostępu, A.8.13 test kopii zapasowej i A.5.30 test ciągłości.
04Gdzie to się kończy
Porządkuje dowody. Nie zabezpiecza Twoich systemów.
nerix czyta dokumenty i zapisy. Nie skanuje Twojej sieci, nie testuje technicznie Twoich zabezpieczeń ani nie przeprowadza testu penetracyjnego i nie widzi, czy kopia zapasowa naprawdę się odtwarza. Może tylko pokazać, że spisałeś procedurę, przeprowadziłeś test i zachowałeś zapis. Nie wydaje certyfikatu: robi to akredytowana jednostka certyfikująca po swoim audicie. Tekst ISO jest płatny, więc pełne brzmienie punktów pochodzi z Twojego egzemplarza.
Deklaracja stosowania powstaje ze sprawdzenia i z Twoich ryzyk. Które zabezpieczenia mają zastosowanie i dlaczego, nadal decyduje człowiek.
Informacja o gotowości, a nie audyt, certyfikat ani porada prawna.
05Pytania
Pytania
Czy nerix sprawi, że uzyskamy certyfikat ISO 27001?
Nie. Certyfikat pochodzi od akredytowanej jednostki certyfikującej po jej audicie. nerix pokazuje, gdzie Twoje dokumenty i zapisy już obejmują normę, buduje deklarację stosowania i planuje kontrole wewnętrzne.
Czy nerix może testować nasze zabezpieczenia?
Nie. Czyta Twoje dokumenty i zapisy. Nie może skanować systemów ani dowieść, że zabezpieczenie działa, więc zabezpieczenie z polityką i zapisem testu ma status Znaleziono dowody dopiero wtedy, gdy potwierdzi to człowiek.
Jak powstaje deklaracja stosowania?
Ze sprawdzenia ISO 27001: jeden wiersz na zabezpieczenie z wartością Dotyczy lub Nie dotyczy, uzasadnienie dla tych, które nie dotyczą, status wdrożenia, liczba dowodów i powiązane ryzyka. Właściciele i administratorzy mogą ją zmieniać. Zabezpieczenie nigdy nie jest Wdrożone bez dowodu.
Czy nasz audytor może zobaczyć wyniki?
Tak. Zaproś zewnętrznego audytora e-mailem, wybierz, które sprawdzenia może zobaczyć, ustaw datę końcową do roku naprzód i w każdej chwili zakończ dostęp. Widzi tylko te sprawdzenia ze znalezionymi dowodami i nie zajmuje miejsca w licencji.
Z której wersji korzysta?
Z ISO/IEC 27001:2022 ze zmianą 1:2024, z punktami dotyczącymi zarządzania i 93 zabezpieczeniami z załącznika A.
Ile kosztuje sprawdzenie?
Cena jest pokazana przed rozpoczęciem: kredyty za każde sprawdzone wymaganie oraz jednorazowa opłata przy pierwszym odczytaniu każdego dokumentu. Zobacz stronę z cennikiem.
Potrzebujesz czegoś, czego tu nie ma? Dobudujemy to w Twoim obszarze roboczym. Stworzone dla Ciebie
- Gotowość do RODOSprawdź dokumenty pod kątem 38 obowiązków RODO, od rejestru czynności przetwarzania po zgłaszanie naruszeń, i dowiedz się, czy przepisy dotyczą Twojej firmy.
- Gotowość do NIS2Sprawdź dokumenty pod kątem 35 obowiązków NIS2, od nadzoru zarządu po ostrzeżenie w 24 godziny i raport w 72 godziny, i zobacz, czy NIS2 dotyczy Twojej firmy.
- Gotowość do aktu o AISprawdź dokumenty pod kątem 45 obowiązków unijnego aktu o sztucznej inteligencji, od rejestru systemów AI po nadzór ludzki, i zobacz, czy akt Cię dotyczy.
- Gotowość do ISO 9001Zobacz, które wymagania ISO 9001 pokazują już Twoje dokumenty i zapisy, przeprowadź wymagane audity wewnętrzne i przegląd zarządzania, a luki zamień w zadania.
- Kontrole, cały produktPlan, kontrole wewnętrzne, problemy i przeglądy zarządzania, obok których działa każde sprawdzenie gotowości.
- SzablonyBezpłatne szablony polityk, rejestrów i list kontrolnych, które możesz wypełnić i pobrać.
Czytaj dalej
Jakość i audyty7 min czytania
ISO 27001 for small teams, a 90 day plan
ISO 27001 for small teams in plain steps. Who does what, how to scope it, a 90 day plan to audit readiness, what to skip and how certification works.