Έλεγχοι, ISO 27001, Πρώιμη πρόσβαση
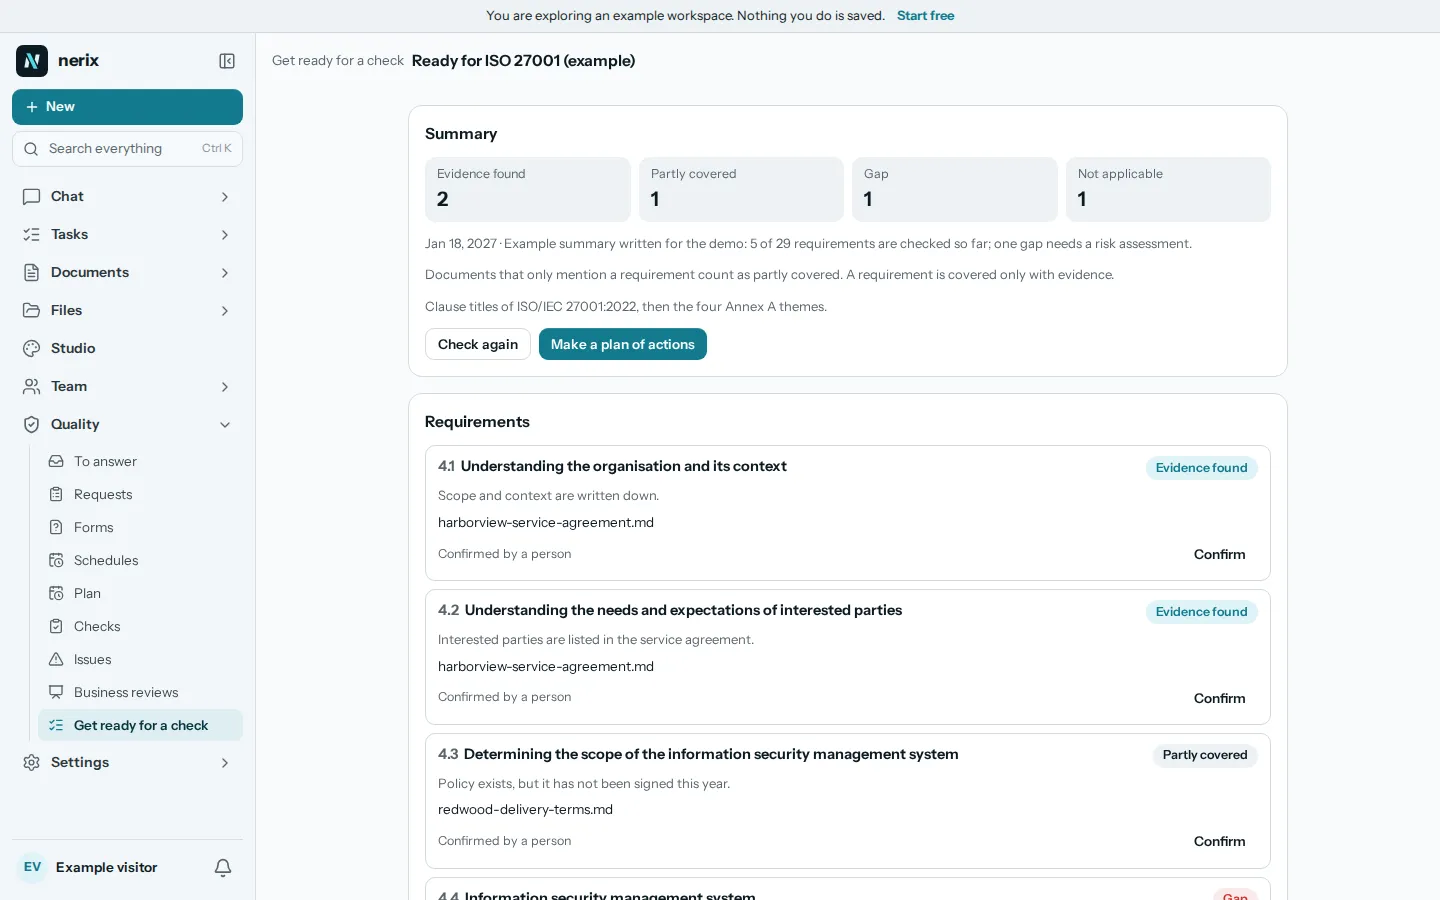
Ετοιμότητα ISO 27001, με τη δήλωση εφαρμογής να προκύπτει από τον έλεγχο.
Το nerix εξετάζει τις ρήτρες του συστήματος διαχείρισης και τους ελέγχους του Παραρτήματος Α του ISO/IEC 27001:2022 και δείχνει, για καθένα, αν τα έγγραφα και τα αρχεία σας αποδεικνύουν ότι εφαρμόζεται. Η δήλωση εφαρμογής προκύπτει από αυτόν τον έλεγχο, ώστε να μην τη συντάσσετε δύο φορές. Πρώιμη πρόσβαση.
Το δωρεάν πρόγραμμα είναι μία θέση και 3.000 credits τον μήνα, χωρίς ποτέ χρέωση.
01Τι ελέγχει το nerix
Οι ρήτρες του συστήματος διαχείρισης και οι 93 έλεγχοι του Παραρτήματος Α.
Η βιβλιοθήκη περιέχει το ISO/IEC 27001:2022 με την Τροποποίηση 1:2024 ως τις ρήτρες του συστήματος διαχείρισης (4.1 έως 10.x) και τους 93 ελέγχους του Παραρτήματος Α, καθένα με δικό μας σύντομο τίτλο και καθοδήγηση για το τι να αναζητήσετε. Το nerix διαβάζει τον χώρο εργασίας σας για καθένα. Ένα αρχείο εργασίας που έχει ήδη γίνει μετράει ως τεκμήριο, όπως ένα στοιχείο εσωτερικού ελέγχου για τη συγκεκριμένη ρήτρα που καταγράφηκε ως Συμμορφώνεται τους τελευταίους 12 μήνες ή μια επιχειρησιακή αναθεώρηση που πραγματοποιήθηκε, για την 9.3.
Ένα έγγραφο που απλώς αναφέρει έναν έλεγχο εμφανίζεται με το απόσπασμά του και μετράει ως Βρέθηκαν εν μέρει. Αν δεν υπάρχει κανένα τεκμήριο, μετράει ως Δεν βρέθηκαν. Ένα άτομο επιβεβαιώνει κάθε αποτέλεσμα ονομάζοντας το τεκμήριο, ενώ το Δεν ισχύει απαιτεί αιτιολόγηση.
- Σύστημα διαχείρισηςΠλαίσιο, πεδίο εφαρμογής, ηγεσία, εκτίμηση και διαχείριση κινδύνου, στόχοι, ικανότητα, τεκμηριωμένες πληροφορίες, εσωτερική επιθεώρηση και ανασκόπηση από τη διοίκηση.
- Οργανωτικοί έλεγχοιΠολιτικές, ρόλοι, ασφάλεια προμηθευτών, διαχείριση περιστατικών, συνέχεια, νομικές και συμβατικές απαιτήσεις.
- Άνθρωποι, φυσική ασφάλεια, τεχνολογίαΈλεγχος υποψηφίων, κατάρτιση, τηλεργασία, ασφαλείς χώροι, έλεγχος πρόσβασης, αντίγραφα ασφαλείας, καταγραφή, ασφαλής ανάπτυξη.
- Νόμοι που το συνοδεύουνΤο πρότυπο ζητά να γνωρίζετε τις νομικές υποχρεώσεις σας. Όταν ισχύουν για εσάς, το nerix προσθέτει τον ΓΚΠΔ, το NIS2 και, για ΤΝ υψηλού κινδύνου, τον Κανονισμό της ΕΕ για την ΤΝ (EU AI Act) ως κλειδωμένους νόμους, με σημείωση για το τι τους απαιτεί.
02Δήλωση εφαρμογής
Μία γραμμή ανά έλεγχο, που προκύπτει από τον έλεγχο και δεν πληκτρολογείται δύο φορές.
Για έναν έλεγχο ISO 27001, οι ιδιοκτήτες και οι διαχειριστές λαμβάνουν τη δήλωση εφαρμογής: μία γραμμή ανά έλεγχο με Εφαρμόζεται ή Δεν εφαρμόζεται, και αιτιολόγηση όταν δεν εφαρμόζεται, επειδή ο ελεγκτής θα τη ζητήσει. Έπειτα Υλοποιημένο, Υλοποιημένο εν μέρει, Σχεδιασμένο ή Μη υλοποιημένο, με τον αριθμό των τεκμηρίων και τους κινδύνους που συνδέονται με αυτόν.
Ένας έλεγχος δεν χαρακτηρίζεται ποτέ Υλοποιημένος χωρίς τεκμήρια. Μπορείτε να προσκαλέσετε με email έναν εξωτερικό ελεγκτή να δει μόνο τους ελέγχους που επιλέγετε, με τα τεκμήρια που βρέθηκαν, έως μια ημερομηνία λήξης που ορίζετε, έως ένα χρόνο μπροστά. Είναι δωρεάν, δεν καταλαμβάνουν θέση χρήστη και μπορείτε να τερματίσετε την πρόσβασή τους αμέσως.
- Εφαρμόζεται ή όχιΑπαιτείται αιτιολόγηση όταν ένας έλεγχος δεν εφαρμόζεται.
- ΚατάστασηΥλοποιημένο, Υλοποιημένο εν μέρει, Σχεδιασμένο ή Μη υλοποιημένο.
- Τεκμήρια και κίνδυνοιΟ αριθμός των τεκμηρίων και οι κίνδυνοι που συνδέονται με τον έλεγχο.
- Εξωτερικός ελεγκτήςΠρόσβαση μόνο για ανάγνωση στους ελέγχους που επιλέγετε, με ημερομηνία λήξης.
03Τι ετοιμάζει το nerix
Ο ετήσιος ρυθμός ενός συστήματος ασφάλειας πληροφοριών.
Στις Ρυθμίσεις, στις Πιστοποιήσεις, δηλώστε ότι ακολουθείτε το ISO 27001 και το nerix ετοιμάζει το είδος κινδύνου για την ασφάλεια πληροφοριών, λίστες για προμηθευτές, πεδίο εφαρμογής, νομικές απαιτήσεις, αλλαγές, επικοινωνία και ασκήσεις, και δείκτες όπως περιστατικά ασφάλειας, διαθεσιμότητα και ολοκληρωμένη κατάρτιση. Πρώτα βλέπετε τι θα προσθέσει και τίποτα από όσα έχετε δεν αλλάζει.
Σχεδιάζει επίσης τους ελέγχους που αναμένει το πρότυπο, με ημερομηνίες γύρω από τον έλεγχό σας: επισκόπηση των δικαιωμάτων πρόσβασης και δοκιμή επαναφοράς αντιγράφων ασφαλείας δύο φορές τον χρόνο, άσκηση προσομοίωσης αντιμετώπισης περιστατικού, έλεγχο ασφάλειας προμηθευτών, ετήσια εσωτερική επιθεώρηση και ετήσια ανασκόπηση της επιχείρησης.
- ΠρογράμματαΕσωτερική επιθεώρηση ασφάλειας πληροφοριών, επισκόπηση δικαιωμάτων πρόσβασης, δοκιμή επαναφοράς αντιγράφων ασφαλείας, άσκηση προσομοίωσης αντιμετώπισης περιστατικού, έλεγχος ασφάλειας προμηθευτών, επισκόπηση ασφάλειας και απορρήτου.
- Ετήσιο πλάνοΣτοιχεία συνδεδεμένα με ρήτρες όπως 6.1.2 επισκόπηση κινδύνων, A.5.18 επισκόπηση πρόσβασης, A.8.13 δοκιμή αντιγράφων ασφαλείας και A.5.30 δοκιμή συνέχειας.
04Πού σταματά
Οργανώνει τα τεκμήρια. Δεν θωρακίζει τα συστήματά σας.
Το nerix διαβάζει έγγραφα και αρχεία. Δεν σαρώνει το δίκτυό σας, δεν δοκιμάζει τεχνικά τους ελέγχους σας και δεν εκτελεί δοκιμή διείσδυσης, ούτε μπορεί να δει αν ένα αντίγραφο ασφαλείας πράγματι επαναφέρεται. Μπορεί μόνο να δείξει ότι γράψατε μια διαδικασία, πραγματοποιήσατε τη δοκιμή και κρατήσατε το αρχείο. Δεν εκδίδει πιστοποιητικό: το εκδίδει διαπιστευμένος φορέας πιστοποίησης, μετά τον έλεγχό του. Το κείμενο ISO είναι επί πληρωμή, οπότε η πλήρης διατύπωση των ρητρών προέρχεται από το δικό σας αντίγραφο.
Η δήλωση εφαρμογής προκύπτει από τον έλεγχο και από τους κινδύνους σας. Ένα άτομο αποφασίζει ακόμη ποιοι έλεγχοι εφαρμόζονται και γιατί.
Πληροφορίες ετοιμότητας, όχι έλεγχος, πιστοποιητικό ή νομική συμβουλή.
05Ερωτήσεις
Ερωτήσεις
Μας πιστοποιεί το nerix κατά ISO 27001;
Όχι. Το πιστοποιητικό προέρχεται από διαπιστευμένο φορέα πιστοποίησης μετά τον έλεγχό του. Το nerix δείχνει πού τα έγγραφα και τα αρχεία σας καλύπτουν ήδη το πρότυπο, δημιουργεί τη δήλωση εφαρμογής και σχεδιάζει τους εσωτερικούς ελέγχους.
Μπορεί το nerix να δοκιμάσει τους ελέγχους ασφαλείας μας;
Όχι. Διαβάζει τα έγγραφα και τα αρχεία σας. Δεν μπορεί να σαρώσει συστήματα ή να αποδείξει ότι ένας έλεγχος λειτουργεί, οπότε ένας έλεγχος με πολιτική και αρχείο δοκιμής χαρακτηρίζεται Βρέθηκαν τεκμήρια μόνο όταν το επιβεβαιώσει ένα άτομο.
Πώς δημιουργείται η δήλωση εφαρμογής;
Από τον έλεγχο ISO 27001: μία γραμμή ανά έλεγχο με Εφαρμόζεται ή Δεν εφαρμόζεται, αιτιολόγηση για όσους δεν εφαρμόζονται, κατάσταση υλοποίησης, αριθμό τεκμηρίων και συνδεδεμένους κινδύνους. Οι ιδιοκτήτες και οι διαχειριστές μπορούν να την αλλάξουν. Ένας έλεγχος δεν χαρακτηρίζεται ποτέ Υλοποιημένος χωρίς τεκμήρια.
Μπορεί ο ελεγκτής μας να δει τα αποτελέσματα;
Ναι. Προσκαλέστε με email έναν εξωτερικό ελεγκτή, επιλέξτε ποιους ελέγχους μπορεί να δει, ορίστε ημερομηνία λήξης έως ένα χρόνο μπροστά και τερματίστε την πρόσβαση όποτε θέλετε. Βλέπει μόνο αυτούς τους ελέγχους με τα τεκμήρια που βρέθηκαν και δεν καταλαμβάνει θέση χρήστη.
Ποια έκδοση χρησιμοποιείται;
ISO/IEC 27001:2022 με την Τροποποίηση 1:2024, με τις ρήτρες διαχείρισης και τους 93 ελέγχους του Παραρτήματος Α.
Πόσο κοστίζει ένας έλεγχος;
Η τιμή εμφανίζεται πριν ξεκινήσετε: μονάδες (credits) ανά απαίτηση που ελέγχεται, συν μια εφάπαξ χρέωση την πρώτη φορά που διαβάζεται κάθε έγγραφο. Δείτε τη σελίδα τιμών.
Χρειάζεστε κάτι που δεν κάνει αυτό; Το ενσωματώνουμε στον χώρο εργασίας σας. Φτιαγμένο για εσάς
- Ετοιμότητα ΓΚΠΔΕλέγξτε τα έγγραφά σας έναντι 38 υποχρεώσεων του ΓΚΠΔ, από το αρχείο επεξεργασίας έως την κοινοποίηση παραβιάσεων, και δείτε αν ισχύει για την επιχείρησή σας.
- Ετοιμότητα NIS2Ελέγξτε τα έγγραφά σας έναντι 35 υποχρεώσεων του NIS2, από την εποπτεία της διοίκησης έως τις αναφορές 24 και 72 ωρών, και δείτε αν το NIS2 ισχύει για εσάς.
- Ετοιμότητα Κανονισμού ΕΕ για την ΤΝΕλέγξτε τα έγγραφά σας έναντι 45 υποχρεώσεων του Κανονισμού ΤΝ της ΕΕ, από το μητρώο συστημάτων ΤΝ έως την ανθρώπινη εποπτεία, και δείτε αν ισχύει για εσάς.
- Ετοιμότητα ISO 9001Δείτε ποιες ρήτρες του ISO 9001 καλύπτουν ήδη τα έγγραφά σας, εκτελέστε τις εσωτερικές επιθεωρήσεις και την ανασκόπηση που ζητά και κλείστε τα κενά με εργασίες.
- Έλεγχοι, ολόκληρο το προϊόνΤο πλάνο, οι εσωτερικοί έλεγχοι, τα ζητήματα και οι ανασκοπήσεις της επιχείρησης, δίπλα στα οποία βρίσκεται κάθε έλεγχος ετοιμότητας.
- ΠρότυπαΔωρεάν πρότυπα πολιτικών, μητρώων και λιστών ελέγχου που μπορείτε να συμπληρώσετε και να κατεβάσετε.
Συνεχίστε το διάβασμα
Ποιότητα και επιθεωρήσεις7 λεπτά ανάγνωσης
ISO 27001 for small teams, a 90 day plan
ISO 27001 for small teams in plain steps. Who does what, how to scope it, a 90 day plan to audit readiness, what to skip and how certification works.