Prüfungen, ISO 27001, Früher Zugang
ISO-27001-Bereitschaft, mit der Erklärung zur Anwendbarkeit aus der Prüfung.
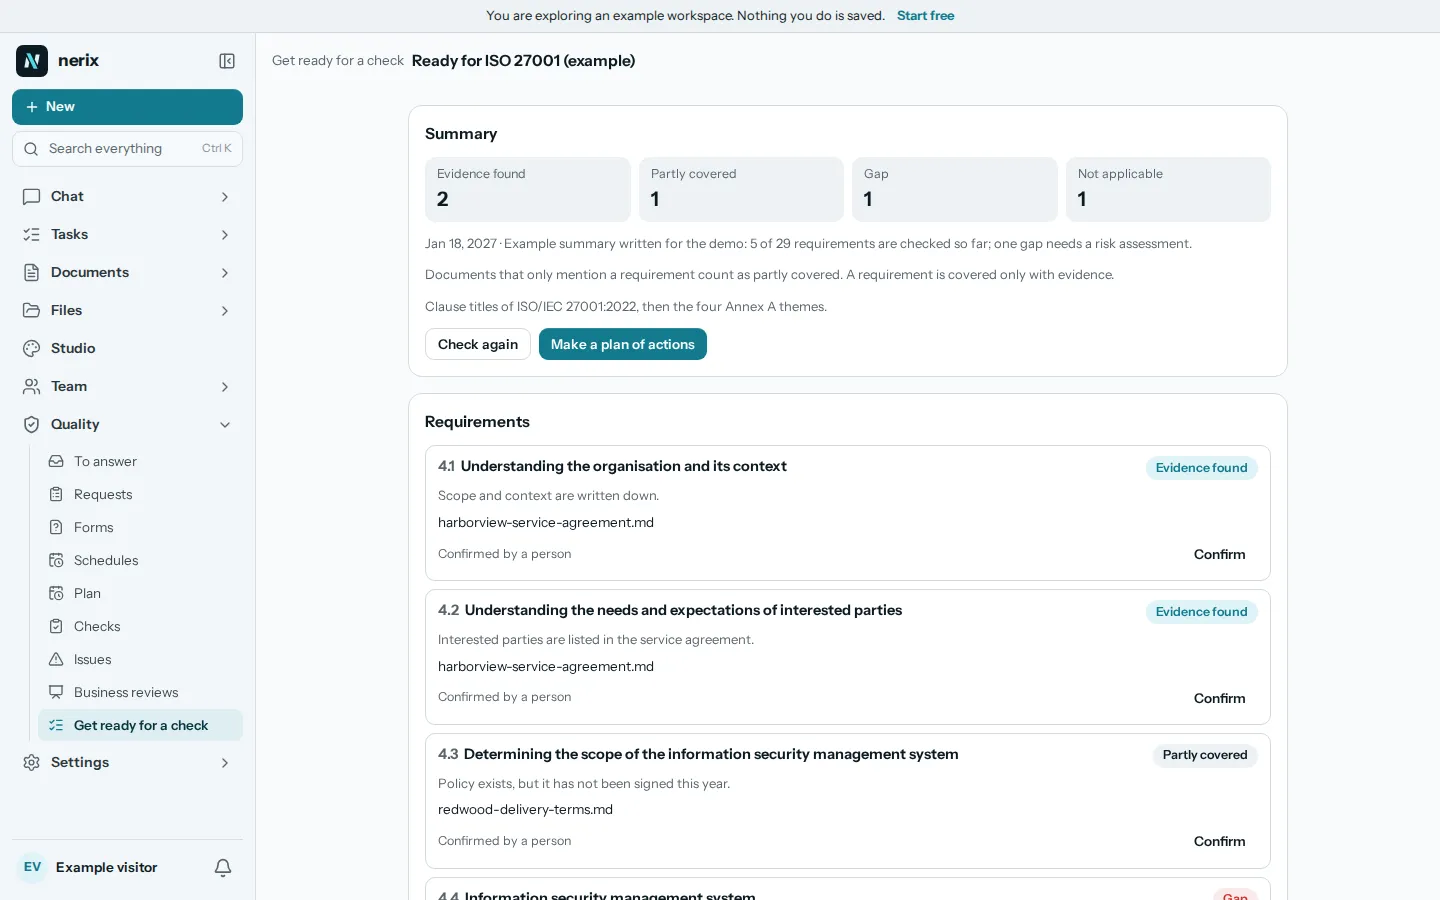
nerix geht die Abschnitte des Managementsystems und die Annex A Maßnahmen der ISO/IEC 27001:2022 durch und zeigt für jede, ob Ihre Dokumente und Aufzeichnungen belegen, dass sie umgesetzt ist. Die Erklärung zur Anwendbarkeit entsteht aus dieser Prüfung, Sie tippen sie also nie zweimal. Früher Zugang.
Der kostenlose Tarif umfasst einen Platz und 3.000 Credits pro Monat, ohne Berechnung.
01Was nerix prüft
Die Abschnitte des Managementsystems und die 93 Maßnahmen des Annex A.
Die Bibliothek enthält die ISO/IEC 27001:2022 mit Änderung 1:2024 als Abschnitte des Managementsystems (4.1 bis 10.x) und die 93 Annex A Maßnahmen, jeweils mit einer eigenen kurzen Bezeichnung und einer Anleitung, worauf zu achten ist. nerix liest Ihren Workspace für jede einzelne. Der Nachweis einer bereits geleisteten Arbeit zählt als Beleg, etwa ein interner Prüfpunkt zu diesem Abschnitt, der in den letzten 12 Monaten als Konform erfasst wurde, oder eine durchgeführte Managementbewertung für 9.3.
Ein Dokument, das eine Maßnahme nur erwähnt, wird mit seiner Textstelle angezeigt und zählt als Teilweise gefunden. Fehlt jeder Beleg, gilt das als Nicht gefunden. Ein Mensch bestätigt jedes Ergebnis, indem er den Beleg nennt, und Nicht zutreffend braucht eine Begründung.
- ManagementsystemKontext, Anwendungsbereich, Führung, Risikobeurteilung und Risikobehandlung, Ziele, Kompetenz, dokumentierte Information, internes Audit und Managementbewertung.
- Organisatorische MaßnahmenRichtlinien, Rollen, Lieferantensicherheit, Vorfallmanagement, Kontinuität, rechtliche und vertragliche Anforderungen.
- Personen, Physisches, TechnikÜberprüfung, Schulung, Fernarbeit, sichere Bereiche, Zugangssteuerung, Datensicherung, Protokollierung, sichere Entwicklung.
- Gesetze, die dazugehörenDie Norm verlangt, dass Sie Ihre rechtlichen Pflichten kennen. Wenn sie für Sie gelten, fügt nerix die DSGVO, NIS2 und, für Hochrisiko-KI, die EU-KI-Verordnung als gesperrte Gesetze hinzu, jeweils mit dem Hinweis, was sie verlangt.
02Erklärung zur Anwendbarkeit
Eine Zeile je Maßnahme, aus der Prüfung erstellt und nie zweimal getippt.
Für eine ISO-27001-Prüfung erhalten Inhaber und Administratoren die Erklärung zur Anwendbarkeit: eine Zeile je Maßnahme mit Zutreffend oder Nicht zutreffend und einer Begründung, wenn sie nicht zutrifft, denn ein Auditor wird danach fragen. Dann Umgesetzt, Teilweise umgesetzt, Geplant oder Nicht umgesetzt, mit der Zahl der Belege und den verknüpften Risiken.
Eine Maßnahme wird nie ohne Beleg als Umgesetzt markiert. Sie können einen externen Auditor per E-Mail einladen, der nur die von Ihnen gewählten Prüfungen mit den gefundenen Belegen sieht, bis zu einem von Ihnen gesetzten Enddatum, bis zu einem Jahr im Voraus. Er ist kostenlos und braucht keinen Platz, und Sie können seinen Zugang sofort beenden.
- Zutreffend oder nichtEine Begründung ist nötig, wenn eine Maßnahme nicht zutrifft.
- StatusUmgesetzt, Teilweise umgesetzt, Geplant oder Nicht umgesetzt.
- Belege und RisikenDie Zahl der Belege und die mit der Maßnahme verbundenen Risiken.
- Externer AuditorLesezugriff auf die von Ihnen gewählten Prüfungen, mit Enddatum.
03Was nerix einrichtet
Der Jahresrhythmus eines Informationssicherheitssystems.
Sagen Sie unter Einstellungen, Zertifizierungen, dass Sie der ISO 27001 folgen, und nerix richtet die Risikoart Informationssicherheit ein, Listen für Lieferanten, Anwendungsbereich, rechtliche Anforderungen, Änderungen, Kommunikation und Übungen sowie Kennzahlen wie Sicherheitsvorfälle, Verfügbarkeit und absolvierte Schulungen. Sie sehen zuerst, was es hinzufügen würde, und nichts, was Sie haben, wird geändert.
Es plant auch die Prüfungen, die die Norm erwartet, mit Terminen rund um Ihr Audit: eine Überprüfung der Zugriffsrechte und ein Test der Datenwiederherstellung zweimal im Jahr, eine Tabletop-Übung zur Vorfallreaktion, eine Sicherheitsprüfung von Lieferanten, ein jährliches internes Audit und eine jährliche Managementbewertung.
- ProgrammeInternes Audit zur Informationssicherheit, Überprüfung der Zugriffsrechte, Test der Datenwiederherstellung, Tabletop-Übung zur Vorfallreaktion, Sicherheitsprüfung von Lieferanten, Überprüfung von Sicherheit und Datenschutz.
- JahresplanPunkte, die an Abschnitte geknüpft sind, etwa 6.1.2 Risikoüberprüfung, A.5.18 Zugriffsüberprüfung, A.8.13 Test der Datensicherung und A.5.30 Kontinuitätstest.
04Wo es endet
Es ordnet die Belege. Es sichert Ihre Systeme nicht.
nerix liest Dokumente und Aufzeichnungen. Es durchsucht Ihr Netzwerk nicht, testet Ihre Maßnahmen nicht technisch und führt keinen Penetrationstest durch, und es kann nicht sehen, ob eine Datensicherung wirklich wiederhergestellt wird. Es kann nur zeigen, dass Sie ein Verfahren aufgeschrieben, den Test durchgeführt und die Aufzeichnung aufbewahrt haben. Es stellt kein Zertifikat aus: Das tut eine akkreditierte Zertifizierungsstelle nach ihrem Audit. ISO Texte sind kostenpflichtig, daher stammt der volle Wortlaut der Abschnitte aus Ihrem eigenen Exemplar.
Die Erklärung zur Anwendbarkeit wird aus der Prüfung und aus Ihren Risiken erstellt. Ein Mensch entscheidet weiterhin, welche Maßnahmen zutreffen und warum.
Informationen zur Bereitschaft, kein Audit, kein Zertifikat und keine Rechtsberatung.
05Fragen
Fragen
Macht nerix uns nach ISO 27001 zertifiziert?
Nein. Ein Zertifikat stellt eine akkreditierte Zertifizierungsstelle nach ihrem Audit aus. nerix zeigt, wo Ihre Dokumente und Aufzeichnungen die Norm schon abdecken, erstellt die Erklärung zur Anwendbarkeit und plant die internen Prüfungen.
Kann nerix unsere Sicherheitsmaßnahmen testen?
Nein. Es liest Ihre Dokumente und Aufzeichnungen. Es kann keine Systeme durchsuchen und nicht beweisen, dass eine Maßnahme wirkt, daher gilt eine Maßnahme mit Richtlinie und Testprotokoll nur dann als Nachweis gefunden, wenn ein Mensch es bestätigt.
Wie entsteht die Erklärung zur Anwendbarkeit?
Aus der ISO-27001-Prüfung: eine Zeile je Maßnahme mit Zutreffend oder Nicht zutreffend, einer Begründung für jede, die nicht zutrifft, einem Umsetzungsstatus, der Zahl der Belege und den verknüpften Risiken. Inhaber und Administratoren können sie ändern. Eine Maßnahme ist nie ohne Beleg Umgesetzt.
Kann unser Auditor die Ergebnisse sehen?
Ja. Laden Sie einen externen Auditor per E-Mail ein, wählen Sie, welche Prüfungen er sehen darf, setzen Sie ein Enddatum bis zu einem Jahr im Voraus und beenden Sie den Zugang jederzeit. Er sieht nur diese Prüfungen mit den gefundenen Belegen und braucht keinen Platz.
Welche Fassung wird verwendet?
ISO/IEC 27001:2022 mit Änderung 1:2024, mit den Managementabschnitten und den 93 Annex A Maßnahmen.
Was kostet eine Prüfung?
Der Preis wird vor dem Start angezeigt: Credits je geprüfter Anforderung, plus eine einmalige Gebühr, wenn jedes Dokument zum ersten Mal gelesen wird. Siehe die Preisseite.
Brauchen Sie etwas, das hier fehlt? Wir bauen es in Ihren Workspace ein. Für Sie gebaut
- DSGVO-BereitschaftPrüfen Sie Ihre Dokumente gegen 38 DSGVO-Pflichten, vom Verarbeitungsverzeichnis bis zur Meldung von Datenpannen, und klären Sie, ob die Regeln für Sie gelten.
- NIS2-BereitschaftPrüfen Sie Ihre Dokumente gegen 35 NIS2-Pflichten, von der Leitungsaufsicht bis zur 24 Stunden Warnung und zum 72 Stunden Bericht, und sehen Sie, ob NIS2 gilt.
- Bereitschaft für die KI-VerordnungPrüfen Sie Dokumente gegen 45 Pflichten der EU-KI-Verordnung, vom Register der KI-Systeme bis zur menschlichen Aufsicht, und sehen Sie, ob sie für Sie gilt.
- ISO-9001-BereitschaftSehen Sie, welche ISO 9001 Abschnitte Ihre Unterlagen schon belegen, führen Sie interne Audits und Managementbewertung durch und machen Sie Lücken zu Aufgaben.
- Prüfungen, das gesamte ProduktDer Plan, interne Prüfungen, Befunde und Managementbewertungen, neben denen jede Bereitschaftsprüfung steht.
- VorlagenKostenlose Vorlagen für Richtlinien, Register und Checklisten zum Ausfüllen und Herunterladen.
Weiterlesen
Qualität und Audits7 Min. Lesezeit
ISO 27001 for small teams, a 90 day plan
ISO 27001 for small teams in plain steps. Who does what, how to scope it, a 90 day plan to audit readiness, what to skip and how certification works.