Controles, ISO 27001, Acceso anticipado
Preparación para ISO 27001, con la declaración de aplicabilidad elaborada a partir de la revisión.
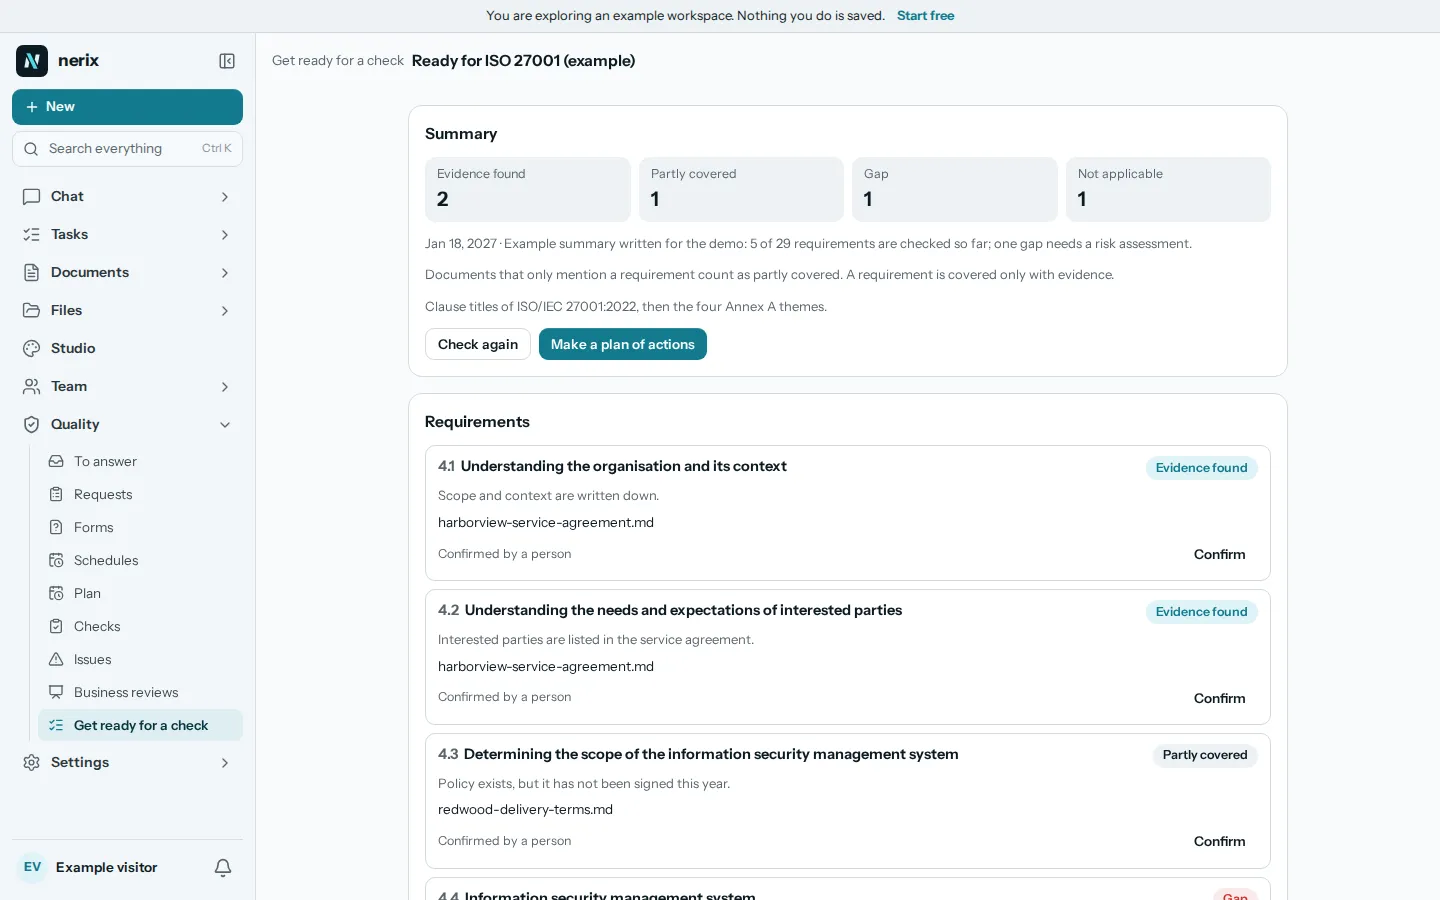
nerix recorre las cláusulas del sistema de gestión y los controles del Anexo A de ISO/IEC 27001:2022 y muestra, para cada uno, si tus documentos y registros indican que está implantado. La declaración de aplicabilidad sale de esa revisión, así que nunca la escribes dos veces. Acceso anticipado.
El plan gratuito es de un usuario y 3000 créditos al mes, y nunca se cobra.
01Qué comprueba nerix
Las cláusulas del sistema de gestión y los 93 controles del Anexo A.
La biblioteca recoge ISO/IEC 27001:2022 con la Enmienda 1:2024 como las cláusulas del sistema de gestión (de la 4.1 a la 10.x) y los 93 controles del Anexo A, cada uno con una etiqueta breve propia y orientación sobre qué buscar. nerix lee tu espacio de trabajo para cada uno. Un registro de trabajo ya hecho cuenta como evidencia, como un punto de revisión interna de esa cláusula registrado como Conforme en los últimos 12 meses, o una revisión de negocio celebrada para la 9.3.
Un documento que solo menciona un control aparece con su pasaje y cuenta como Encontrada en parte. Si no hay ninguna evidencia, cuenta como No encontrada. Una persona confirma cada resultado nombrando la evidencia, y No aplica exige un motivo.
- Sistema de gestiónContexto, alcance, liderazgo, evaluación y tratamiento de riesgos, objetivos, competencia, información documentada, auditoría interna y revisión por la dirección.
- Controles organizativosPolíticas, roles, seguridad de proveedores, gestión de incidentes, continuidad, requisitos legales y contractuales.
- Personas, físicos, tecnológicosSelección, formación, trabajo remoto, áreas seguras, control de acceso, copias de seguridad, registros, desarrollo seguro.
- Leyes que lo acompañanLa norma te pide conocer tus obligaciones legales. Cuando te afectan, nerix añade el RGPD, NIS2 y, para la IA de alto riesgo, el Reglamento de IA como leyes bloqueadas, cada una indicando qué la exige.
02Declaración de aplicabilidad
Una fila por control, elaborada a partir de la revisión y nunca escrita dos veces.
En una revisión de ISO 27001, los propietarios y administradores obtienen la declaración de aplicabilidad: una fila por control con Aplica o No aplica, y un motivo cuando no aplica, porque un auditor lo preguntará. Después Implantado, Parcialmente implantado, Planificado o No implantado, con el número de evidencias y los riesgos vinculados.
Un control nunca se marca como Implantado sin evidencia. Puedes invitar por correo a un auditor externo para que vea solo las revisiones que elijas, con la evidencia encontrada, hasta una fecha de fin que fijes, con un máximo de un año. No cuesta nada, no ocupa ninguna licencia y puedes terminar su acceso al instante.
- Aplica o noSe exige un motivo cuando un control no aplica.
- EstadoImplantado, Parcialmente implantado, Planificado o No implantado.
- Evidencia y riesgosEl número de evidencias y los riesgos vinculados al control.
- Auditor externoAcceso de solo lectura a las revisiones que elijas, con fecha de fin.
03Qué prepara nerix
El ritmo anual de un sistema de seguridad de la información.
En Ajustes, Certificaciones, indica que sigues ISO 27001 y nerix prepara el tipo de riesgo de seguridad de la información, listas de proveedores, alcance, requisitos legales, cambios, comunicación y simulacros, e indicadores como incidentes de seguridad, disponibilidad y formación realizada. Primero ves lo que añadiría y no se cambia nada de lo que tienes.
También planifica las revisiones que espera la norma, con fechas en torno a tu auditoría: una revisión de derechos de acceso y una prueba de restauración de copias dos veces al año, un ejercicio de mesa de respuesta a incidentes, una revisión de seguridad de proveedores, una auditoría interna anual y una revisión anual por la dirección.
- ProgramasAuditoría interna de seguridad de la información, revisión de derechos de acceso, prueba de restauración de copias, ejercicio de mesa de respuesta a incidentes, revisión de seguridad de proveedores, revisión de seguridad y privacidad.
- Plan anualTareas vinculadas a cláusulas como 6.1.2 revisión de riesgos, A.5.18 revisión de accesos, A.8.13 prueba de copias y A.5.30 prueba de continuidad.
04Dónde termina
Organiza la evidencia. No protege tus sistemas.
nerix lee documentos y registros. No escanea tu red, no prueba tus controles técnicamente ni hace una prueba de intrusión, y no puede ver si una copia de seguridad se restaura de verdad. Solo puede mostrar que escribiste un procedimiento, hiciste la prueba y guardaste el registro. No emite certificados: lo hace un organismo de certificación acreditado, tras su auditoría. El texto ISO es de pago, así que el texto completo de las cláusulas sale de tu propio ejemplar.
La declaración de aplicabilidad se elabora a partir de la revisión y de tus riesgos. Una persona sigue decidiendo qué controles aplican y por qué.
Información de preparación, no una auditoría, un certificado ni asesoramiento jurídico.
05Preguntas
Preguntas
¿nerix nos certifica en ISO 27001?
No. El certificado lo emite un organismo de certificación acreditado tras su auditoría. nerix muestra dónde tus documentos y registros ya cubren la norma, elabora la declaración de aplicabilidad y planifica las revisiones internas.
¿Puede nerix probar nuestros controles de seguridad?
No. Lee tus documentos y registros. No puede escanear sistemas ni demostrar que un control funciona, así que un control con una política y un registro de prueba es Evidencia encontrada solo cuando una persona lo confirma.
¿Cómo se elabora la declaración de aplicabilidad?
A partir de la revisión de ISO 27001: una fila por control con Aplica o No aplica, un motivo para los que no aplican, un estado de implantación, el número de evidencias y los riesgos vinculados. Los propietarios y administradores pueden cambiarla. Un control nunca está Implantado sin evidencia.
¿Puede nuestro auditor ver los resultados?
Sí. Invita por correo a un auditor externo, elige qué revisiones puede ver, fija una fecha de fin con un máximo de un año y termina el acceso cuando quieras. Solo ve esas revisiones con la evidencia encontrada y no ocupa ninguna licencia.
¿Qué versión se usa?
ISO/IEC 27001:2022 con la Enmienda 1:2024, con las cláusulas de gestión y los 93 controles del Anexo A.
¿Cuánto cuesta una revisión?
El precio se muestra antes de empezar: créditos por requisito comprobado, más un cargo único la primera vez que se lee cada documento. Consulta la página de precios.
¿Necesitas algo que esto no hace? Lo integramos en tu espacio de trabajo. Hecho para ti
- Preparación para el RGPDContrasta tus documentos con 38 obligaciones del RGPD, del registro de tratamientos a la notificación de brechas, y comprueba si se aplica a tu empresa.
- Preparación para NIS2Contrasta tus documentos con 35 obligaciones de NIS2, del consejo al aviso de 24 horas y el informe de 72 horas, y comprueba si NIS2 se aplica a tu empresa.
- Preparación para el Reglamento de IA de la UEContrasta tus documentos con 45 obligaciones del Reglamento de IA de la UE, del registro de sistemas de IA a la supervisión humana, y comprueba si te afecta.
- Preparación para ISO 9001Comprueba qué cláusulas de ISO 9001 muestran ya tus documentos y registros, haz las auditorías internas y la revisión por la dirección y cierra las brechas.
- Controles, el producto completoEl plan, las revisiones internas, los problemas y las revisiones de la dirección junto a las que se sitúa cada revisión de preparación.
- PlantillasPlantillas gratuitas de políticas, registros y listas de verificación que puedes rellenar y descargar.
Sigue leyendo
Calidad y auditorías7 min de lectura
ISO 27001 for small teams, a 90 day plan
ISO 27001 for small teams in plain steps. Who does what, how to scope it, a 90 day plan to audit readiness, what to skip and how certification works.