Kontroller, ISO 27001, Tidlig tilgang
ISO 27001-beredskap, med anvendelighetserklæringen bygd fra sjekken.
nerix går gjennom kapitlene om styringssystemet og tiltakene i vedlegg A i ISO/IEC 27001:2022 og viser for hver enkelt om dokumentene og registreringene dine viser at den er på plass. Anvendelighetserklæringen kommer fra denne sjekken, så du skriver den aldri to ganger. Tidlig tilgang.
Gratisplanen er én brukerplass og 3 000 kreditter i måneden, aldri belastet.
01Hva nerix sjekker
Kapitlene om styringssystemet og de 93 tiltakene i vedlegg A.
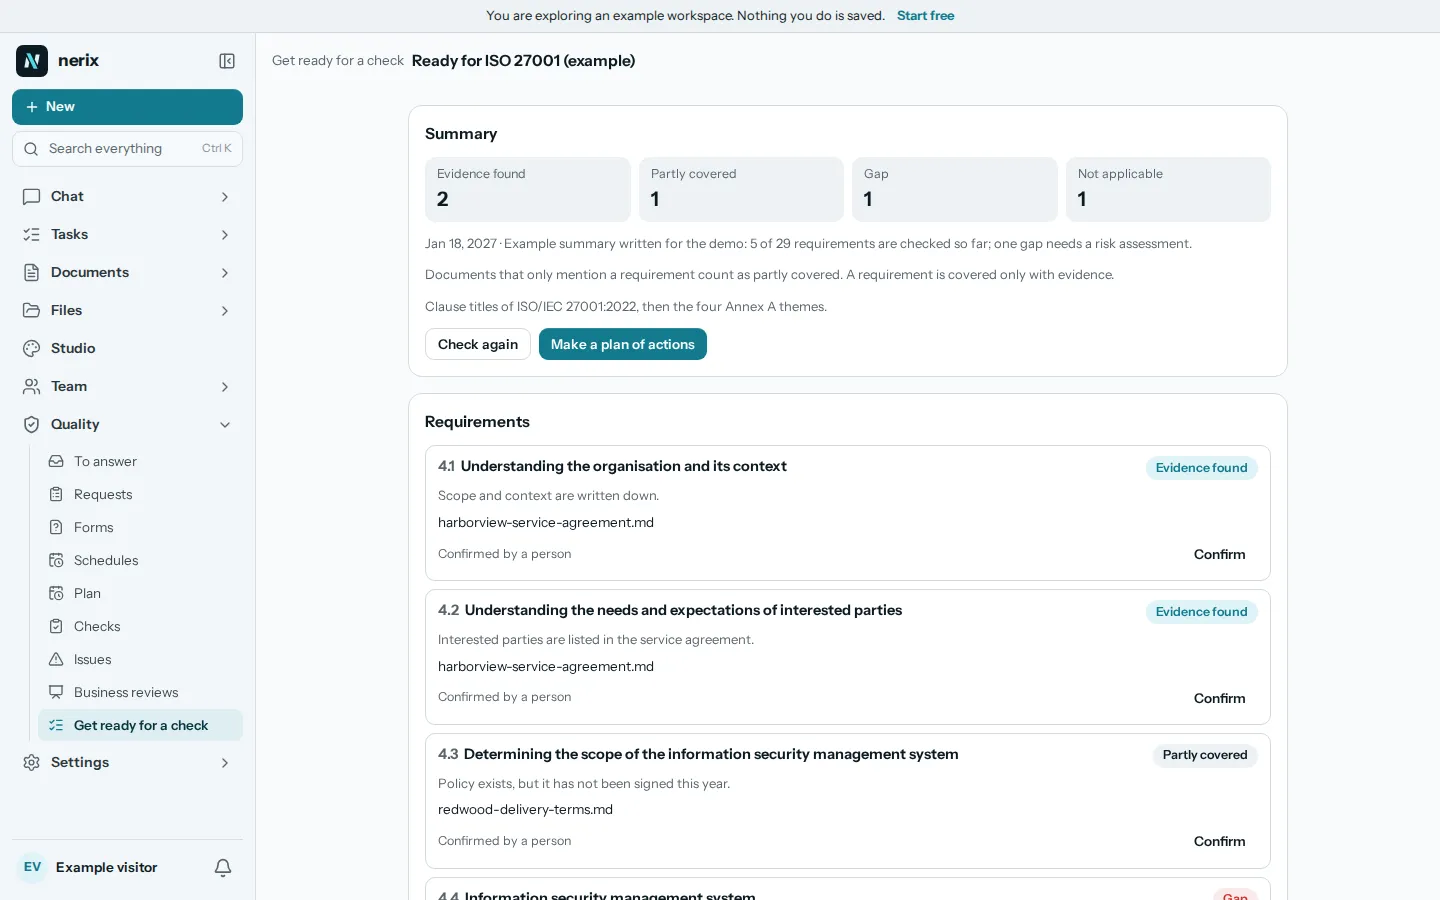
Biblioteket inneholder ISO/IEC 27001:2022 med endring 1:2024 som kapitlene om styringssystemet (4.1 til 10.x) og de 93 tiltakene i vedlegg A, hver med en kort merkelapp av oss og veiledning om hva du skal se etter. nerix leser arbeidsområdet ditt for hver av dem. En registrering av arbeid som allerede er utført, regnes som dokumentasjon, for eksempel et internt kontrollpunkt for det kapittelet som er registrert som Samsvarer de siste 12 månedene, eller en gjennomført ledelsens gjennomgang for 9.3.
Et dokument som bare nevner et tiltak, vises med passasjen sin og regnes som Delvis funnet. Hvis det ikke finnes noen dokumentasjon i det hele tatt, regnes det som Ikke funnet. En person bekrefter hvert resultat ved å oppgi dokumentasjonen, og Ikke relevant krever en begrunnelse.
- StyringssystemKontekst, virkeområde, lederskap, risikovurdering og risikohåndtering, mål, kompetanse, dokumentert informasjon, internrevisjon og ledelsens gjennomgang.
- Organisatoriske tiltakRetningslinjer, roller, leverandørsikkerhet, håndtering av hendelser, kontinuitet, lovkrav og kontraktskrav.
- Mennesker, fysisk, teknologiskScreening, opplæring, fjernarbeid, sikre områder, tilgangsstyring, sikkerhetskopiering, logging, sikker utvikling.
- Lover som følger medStandarden ber deg kjenne lovpliktene dine. Når de gjelder for deg, legger nerix til GDPR, NIS2 og, for høyrisiko-AI, EUs AI-forordning som låste lover, hver med opplysning om hva som krever den.
02Anvendelighetserklæring
Én rad per tiltak, bygd fra sjekken og aldri skrevet to ganger.
For en ISO 27001-kontroll får eiere og administratorer anvendelighetserklæringen: én rad per tiltak med Gjelder eller Gjelder ikke, og en begrunnelse når det ikke gjelder, fordi en revisor vil spørre. Deretter På plass, Delvis på plass, Planlagt eller Ikke på plass, med antall dokumentasjonsstykker og risikoene knyttet til tiltaket.
Et tiltak merkes aldri På plass uten dokumentasjon. Du kan invitere en ekstern revisor på e-post til å se bare sjekkene du velger, med dokumentasjonen som er funnet, frem til en sluttdato du setter, inntil ett år frem i tid. De er gratis og bruker ingen plass, og du kan avslutte tilgangen deres med en gang.
- Gjelder eller ikkeEn begrunnelse kreves når et tiltak ikke gjelder.
- StatusPå plass, Delvis på plass, Planlagt eller Ikke på plass.
- Dokumentasjon og risikoerAntall dokumentasjonsstykker og risikoene knyttet til tiltaket.
- Ekstern revisorLesetilgang til sjekkene du velger, med en sluttdato.
03Hva nerix setter opp
Den årlige rytmen i et system for informasjonssikkerhet.
Under Innstillinger, Sertifiseringer, sier du at du følger ISO 27001, og nerix setter opp risikotypen for informasjonssikkerhet, lister for leverandører, virkeområde, lovkrav, endringer, kommunikasjon og øvelser, og tall som sikkerhetshendelser, oppetid og gjennomført opplæring. Du ser først hva den vil legge til, og ingenting du har fra før, endres.
Den planlegger også kontrollene standarden forventer, med datoer rundt revisjonen din: en gjennomgang av tilgangsrettigheter og en test av gjenoppretting fra sikkerhetskopi to ganger i året, en skrivebordsøvelse for hendelseshåndtering, en sikkerhetsgjennomgang av leverandører, en årlig internrevisjon og en årlig virksomhetsgjennomgang.
- ProgrammerInternrevisjon av informasjonssikkerhet, gjennomgang av tilgangsrettigheter, test av gjenoppretting fra sikkerhetskopi, skrivebordsøvelse for hendelseshåndtering, sikkerhetsgjennomgang av leverandører, gjennomgang av sikkerhet og personvern.
- ÅrsplanPunkter knyttet til kapitler som 6.1.2 risikogjennomgang, A.5.18 gjennomgang av tilgang, A.8.13 test av sikkerhetskopi og A.5.30 test av kontinuitet.
04Hvor det stopper
Den organiserer dokumentasjonen. Den sikrer ikke systemene dine.
nerix leser dokumenter og registreringer. Den skanner ikke nettverket ditt, tester ikke tiltakene dine teknisk og kjører ingen penetrasjonstest, og den kan ikke se om en sikkerhetskopi virkelig lar seg gjenopprette. Den kan bare vise at du har skrevet en prosedyre, gjennomført testen og ført registreringen. Den utsteder ikke sertifikat: det gjør et akkreditert sertifiseringsorgan etter sin revisjon. ISO-tekst er betalt, så den fulle ordlyden i kapitlene kommer fra ditt eget eksemplar.
Anvendelighetserklæringen er bygd fra sjekken og fra risikoene dine. En person avgjør fortsatt hvilke tiltak som gjelder, og hvorfor.
Informasjon om beredskap, ikke en revisjon, et sertifikat eller juridisk rådgivning.
05Spørsmål
Spørsmål
Gjør nerix oss ISO 27001-sertifisert?
Nei. Et sertifikat kommer fra et akkreditert sertifiseringsorgan etter dets revisjon. nerix viser hvor dokumentene og registreringene dine allerede dekker standarden, bygger anvendelighetserklæringen og planlegger de interne kontrollene.
Kan nerix teste sikkerhetstiltakene våre?
Nei. Den leser dokumentene og registreringene dine. Den kan ikke skanne systemer eller bevise at et tiltak virker, så et tiltak med en retningslinje og en testregistrering er bare Dokumentasjon funnet når en person bekrefter det.
Hvordan lages anvendelighetserklæringen?
Fra ISO 27001-sjekken: én rad per tiltak med Gjelder eller Gjelder ikke, en begrunnelse for hvert som ikke gjelder, en implementeringsstatus, antall dokumentasjonsstykker og de tilknyttede risikoene. Eiere og administratorer kan endre den. Et tiltak er aldri På plass uten dokumentasjon.
Kan revisoren vår se resultatene?
Ja. Inviter en ekstern revisor på e-post, velg hvilke sjekker de kan se, sett en sluttdato inntil ett år frem i tid, og avslutt tilgangen når som helst. De ser bare disse sjekkene med dokumentasjonen som er funnet, og de bruker ingen plass.
Hvilken versjon brukes?
ISO/IEC 27001:2022 med endring 1:2024, med kapitlene om styringssystemet og de 93 tiltakene i vedlegg A.
Hva koster en sjekk?
Prisen vises før du starter: kreditter per sjekket krav, pluss et engangsgebyr første gang hvert dokument leses. Se prissiden.
Trenger du noe dette ikke gjør? Vi bygger det inn i arbeidsområdet ditt. Bygget for deg
- GDPR-beredskapSjekk dokumentene dine mot 38 plikter i GDPR, fra behandlingsprotokollen til varsling om brudd, og finn ut om reglene gjelder virksomheten din.
- NIS2-beredskapSjekk dokumentene dine mot 35 plikter i NIS2, fra styrets tilsyn til 24-timers varsel og 72-timers rapport, og se om NIS2 gjelder virksomheten din.
- Beredskap for EUs AI-forordningSjekk dokumentene dine mot 45 plikter i EUs AI-forordning, fra registeret over AI-systemer til menneskelig tilsyn, og se om forordningen gjelder deg.
- ISO 9001-beredskapSe hvilke kapitler i ISO 9001 dokumentene dine allerede viser, kjør internrevisjonene og ledelsens gjennomgang som kreves, og gjør mangler til oppgaver.
- Kontroller, hele produktetPlanen, interne kontroller, avvik og virksomhetsgjennomganger som hver beredskapssjekk hører sammen med.
- MalerGratis maler for retningslinjer, registre og sjekklister som du kan fylle ut og laste ned.
Les videre
Kvalitet og revisjoner7 min lesetid
ISO 27001 for small teams, a 90 day plan
ISO 27001 for small teams in plain steps. Who does what, how to scope it, a 90 day plan to audit readiness, what to skip and how certification works.