الفحوصات، ISO 27001، وصول مبكر
جاهزية ISO 27001، مع بيان قابلية التطبيق المبني من الفحص.
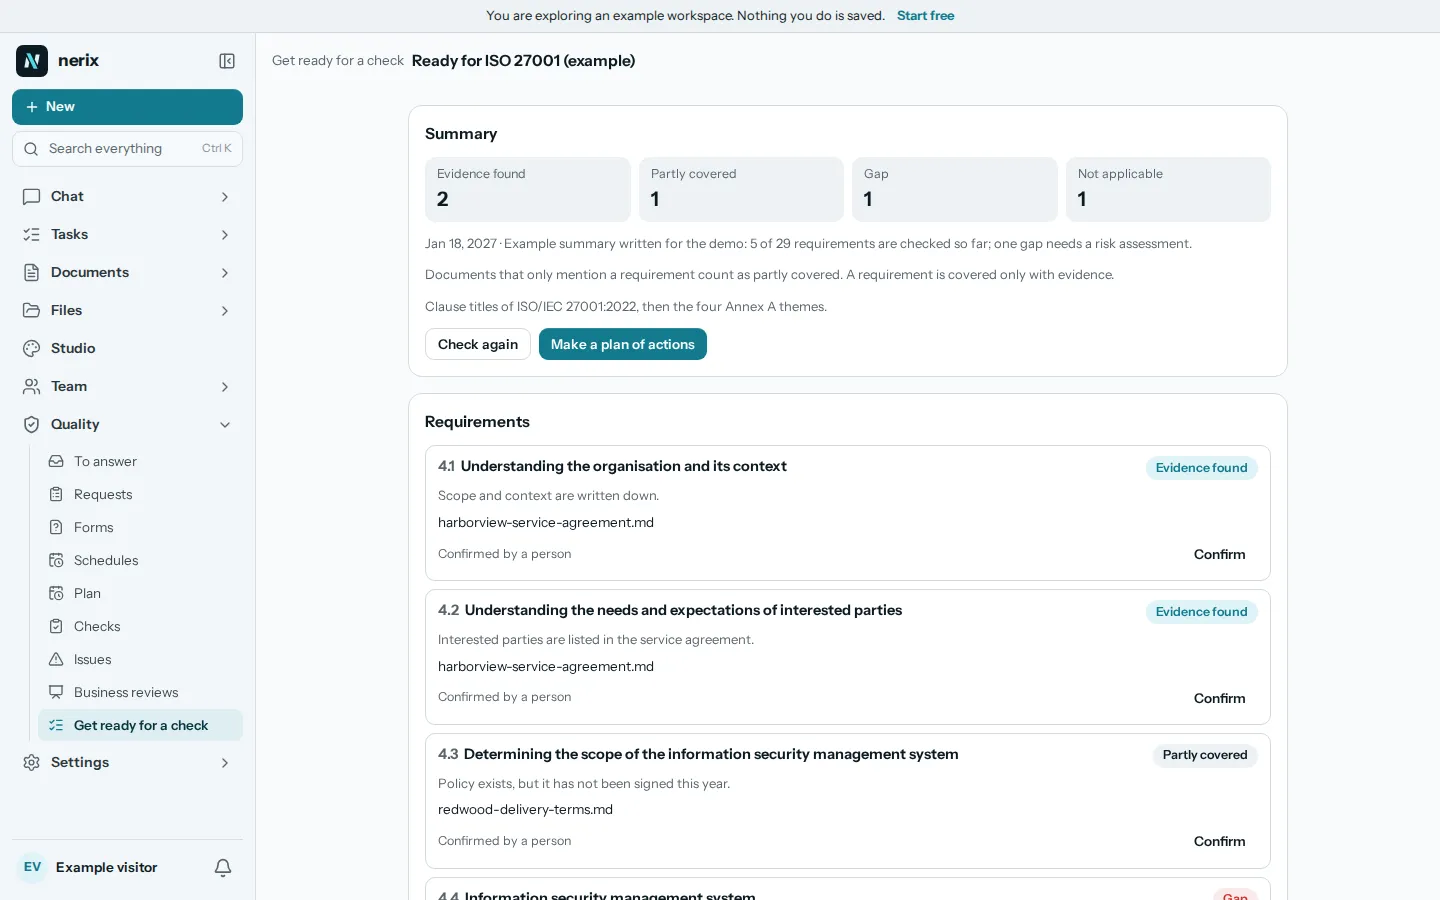
يستعرض nerix بنود نظام الإدارة وضوابط الملحق A في ISO/IEC 27001:2022، ويبيّن لكل واحد منها هل تُظهر مستنداتك وسجلاتك أنه قائم. ويأتي بيان قابلية التطبيق من هذا الفحص، فلا تكتبه مرتين. وصول مبكر.
الخطة المجانية مقعد واحد و3,000 من الأرصدة شهريًا، دون أي رسوم.
01ما يفحصه nerix
بنود نظام الإدارة وضوابط الملحق A البالغة 93.
تضم المكتبة ISO/IEC 27001:2022 مع التعديل 1:2024 في صورة بنود نظام الإدارة (من 4.1 إلى 10.x) وضوابط الملحق A البالغة 93، لكل منها تسمية قصيرة خاصة بنا وإرشاد عمّا ينبغي البحث عنه. يقرأ nerix مساحة عملك بحثًا عن كل واحد منها. ويُحتسب سجل العمل المنجز دليلًا، مثل بند فحص داخلي لذلك البند سُجّل «مطابق» خلال آخر 12 شهرًا، أو مراجعة أعمال عُقدت للبند 9.3.
المستند الذي يذكر ضابطًا فقط يُعرض مع مقطعه ويُحتسب «تم العثور عليه جزئيًا». وعدم وجود أي دليل إطلاقًا يُحتسب «لم يُعثر عليه». ويؤكد شخصٌ كل نتيجة بتسمية الدليل، ويحتاج «غير منطبق» إلى سبب.
- نظام الإدارةالسياق، والنطاق، والقيادة، وتقييم المخاطر ومعالجتها، والأهداف، والكفاءة، والمعلومات الموثقة، والتدقيق الداخلي، ومراجعة الإدارة.
- الضوابط التنظيميةالسياسات، والأدوار، وأمن الموردين، وإدارة الحوادث، والاستمرارية، والمتطلبات القانونية والتعاقدية.
- الأشخاص والمادي والتقنيالفحص الأمني للعاملين، والتدريب، والعمل عن بُعد، والمناطق الآمنة، والتحكم في الوصول، والنسخ الاحتياطي، والتسجيل، والتطوير الآمن.
- القوانين المصاحبةيطلب المعيار منك معرفة واجباتك القانونية. وحين تنطبق عليك، يضيف nerix GDPR وNIS2 وقانون الاتحاد الأوروبي للذكاء الاصطناعي في حالة الذكاء الاصطناعي عالي المخاطر، بوصفها قوانين مقفلة، ويذكر لكل منها ما يستوجبه.
02بيان قابلية التطبيق
صف لكل ضابط، مبني من الفحص ولا يُكتب مرتين.
في فحص ISO 27001، يحصل المالكون والمسؤولون على بيان قابلية التطبيق: صف لكل ضابط مع «ينطبق» أو «لا ينطبق»، وسبب حين لا ينطبق، لأن المدقق سيسأل عنه. ثم «قائم» أو «قائم جزئيًا» أو «مخطط له» أو «غير قائم»، مع عدد الأدلة والمخاطر المرتبطة به.
لا يُوسم ضابط بأنه «قائم» دون دليل. ويمكنك دعوة مدقق خارجي بالبريد الإلكتروني ليطلع على الفحوصات التي تختارها فقط، مع الأدلة التي عُثر عليها، حتى تاريخ انتهاء تحدده، بحد أقصى سنة من الآن. وهو مجاني ولا يشغل مقعدًا، ويمكنك إنهاء وصوله فورًا.
- ينطبق أو لايلزم سبب حين لا ينطبق الضابط.
- الحالةقائم، قائم جزئيًا، مخطط له، أو غير قائم.
- الأدلة والمخاطرعدد الأدلة والمخاطر المرتبطة بالضابط.
- المدقق الخارجيوصول للقراءة فقط إلى الفحوصات التي تختارها، مع تاريخ انتهاء.
03ما يُعدّه nerix
الإيقاع السنوي لنظام أمن المعلومات.
في الإعدادات ثم الشهادات، أخبر nerix أنك تتبع ISO 27001 فيُعدّ نوع مخاطر أمن المعلومات، وقوائم الموردين والنطاق والمتطلبات القانونية والتغييرات والاتصال والتدريبات، ومؤشرات مثل حوادث الأمن ومدة التشغيل والتدريب المنجز. يعرض عليك أولًا ما سيضيفه، ولا يتغير شيء مما لديك.
ويخطط أيضًا الفحوصات التي يتوقعها المعيار، بتواريخ حول تدقيقك: مراجعة حقوق الوصول واختبار استعادة النسخ الاحتياطي مرتين في السنة، وتمرين مكتبي على الاستجابة للحوادث، ومراجعة أمن الموردين، وتدقيقًا داخليًا سنويًا ومراجعة أعمال سنوية.
- البرامجتدقيق داخلي لأمن المعلومات، ومراجعة حقوق الوصول، واختبار استعادة النسخ الاحتياطي، وتمرين مكتبي على الاستجابة للحوادث، ومراجعة أمن الموردين، ومراجعة الأمن والخصوصية.
- الخطة السنويةبنود مرتبطة ببنود المعيار، مثل 6.1.2 مراجعة المخاطر، وA.5.18 مراجعة الوصول، وA.8.13 اختبار النسخ الاحتياطي، وA.5.30 اختبار الاستمرارية.
04حيث يتوقف
ينظّم الأدلة. ولا يؤمّن أنظمتك.
يقرأ nerix المستندات والسجلات. ولا يمسح شبكتك، ولا يختبر ضوابطك تقنيًا، ولا يجري اختبار اختراق، ولا يستطيع أن يرى هل تُستعاد النسخة الاحتياطية فعلًا. كل ما يستطيعه أن يُظهر أنك كتبت إجراءً وأجريت الاختبار وحفظت السجل. ولا يصدر شهادة: جهة منح شهادات معتمدة هي التي تصدرها، بعد تدقيقها. ونصوص ISO مدفوعة، لذا يأتي نص البند الكامل من نسختك أنت.
يُبنى بيان قابلية التطبيق من الفحص ومن مخاطرك. ويبقى للشخص أن يقرر أي الضوابط تنطبق ولماذا.
معلومات عن الجاهزية، وليست تدقيقًا ولا شهادة ولا استشارة قانونية.
05الأسئلة
الأسئلة
هل يجعلنا nerix حاصلين على شهادة ISO 27001؟
لا. تأتي الشهادة من جهة منح شهادات معتمدة بعد تدقيقها. يبيّن nerix أين تغطي مستنداتك وسجلاتك المعيار أصلًا، ويبني بيان قابلية التطبيق، ويخطط الفحوصات الداخلية.
هل يستطيع nerix اختبار ضوابطنا الأمنية؟
لا. هو يقرأ مستنداتك وسجلاتك. ولا يستطيع مسح الأنظمة ولا إثبات أن ضابطًا يعمل، لذا فالضابط الذي له سياسة وسجل اختبار لا يُعدّ «تم العثور على دليل» إلا حين يؤكده شخص.
كيف يُعدّ بيان قابلية التطبيق؟
من فحص ISO 27001: صف لكل ضابط مع «ينطبق» أو «لا ينطبق»، وسبب لكل ما لا ينطبق، وحالة التنفيذ، وعدد الأدلة، والمخاطر المرتبطة. ويستطيع المالكون والمسؤولون تغييره. ولا يكون أي ضابط «قائمًا» دون دليل.
هل يستطيع مدققنا رؤية النتائج؟
نعم. ادعُ مدققًا خارجيًا بالبريد الإلكتروني، واختر الفحوصات التي يحق له رؤيتها، وحدد تاريخ انتهاء بحد أقصى سنة من الآن، وأنهِ الوصول في أي وقت. لا يرى إلا تلك الفحوصات مع الأدلة التي عُثر عليها، ولا يشغل مقعدًا.
أي نسخة تُستخدم؟
ISO/IEC 27001:2022 مع التعديل 1:2024، مع بنود الإدارة وضوابط الملحق A البالغة 93.
كم يكلّف الفحص؟
يظهر السعر قبل أن تبدأ: أرصدة لكل متطلب يُفحص، إضافة إلى رسم لمرة واحدة عند قراءة كل مستند للمرة الأولى. راجع صفحة الأسعار.
تحتاج إلى شيء لا يفعله هذا؟ نبنيه داخل مساحة عملك. مصمم لك
- جاهزية GDPRافحص مستنداتك وفق 38 واجبًا في اللائحة العامة لحماية البيانات (GDPR)، من سجل المعالجة إلى الإبلاغ عن الخروقات، واعرف هل تنطبق القواعد على عملك.
- جاهزية NIS2افحص مستنداتك وفق 35 واجبًا في NIS2، من رقابة مجلس الإدارة إلى الإنذار خلال 24 ساعة والتقرير خلال 72 ساعة، واعرف هل ينطبق NIS2 على عملك.
- جاهزية قانون الاتحاد الأوروبي للذكاء الاصطناعيافحص مستنداتك وفق 45 واجبًا في قانون الاتحاد الأوروبي للذكاء الاصطناعي، من سجل أنظمة الذكاء الاصطناعي إلى الرقابة البشرية، واعرف هل ينطبق عليك.
- جاهزية ISO 9001اعرف أي بنود ISO 9001 تظهرها مستنداتك وسجلاتك أصلًا، وأجرِ التدقيق الداخلي ومراجعة الإدارة اللذين يطلبهما، وحوّل الفجوات إلى مهام.
- الفحوصات، المنتج كاملًاالخطة والفحوصات الداخلية والمشكلات ومراجعات الأعمال التي يقوم عليها كل فحص جاهزية.
- القوالبقوالب مجانية للسياسات والسجلات وقوائم المراجعة، تملؤها وتنزّلها.
واصل القراءة
الجودة والتدقيققراءة 7 دقيقة
ISO 27001 for small teams, a 90 day plan
ISO 27001 for small teams in plain steps. Who does what, how to scope it, a 90 day plan to audit readiness, what to skip and how certification works.