Controles, ISO 27001, Vroege toegang
ISO 27001-gereedheid, met de verklaring van toepasselijkheid opgebouwd uit de check.
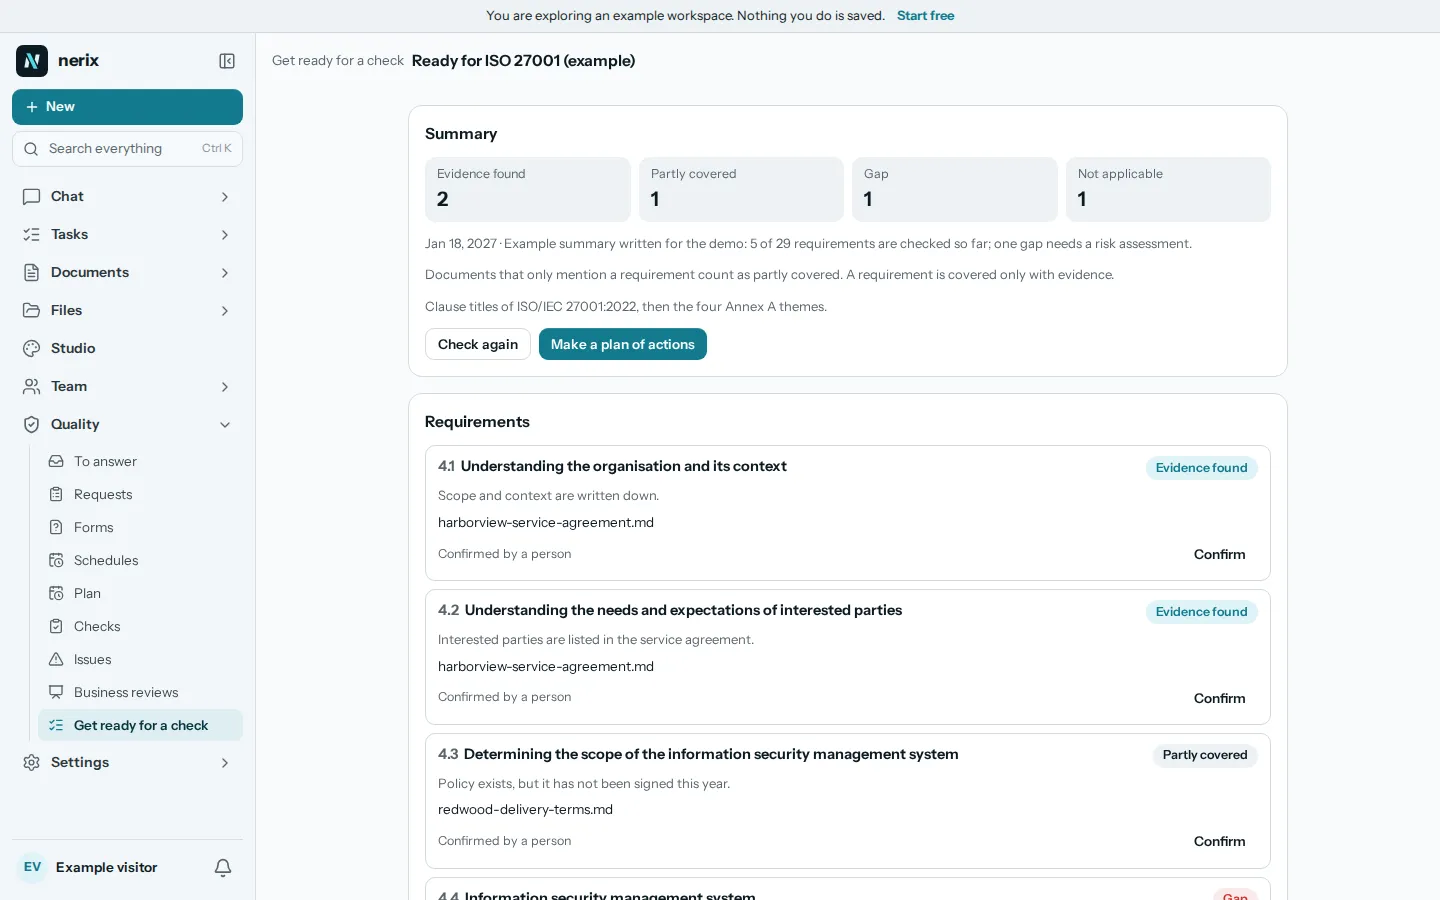
nerix loopt de clausules van het managementsysteem en de Annex A-maatregelen van ISO/IEC 27001:2022 langs en laat bij elk zien of uw documenten en registraties tonen dat het op orde is. De verklaring van toepasselijkheid komt uit die check, dus u typt haar nooit twee keer. Vroege toegang.
Het gratis plan is één gebruiker en 3.000 credits per maand, nooit in rekening gebracht.
01Wat nerix controleert
De clausules van het managementsysteem en de 93 maatregelen van Annex A.
De bibliotheek bevat ISO/IEC 27001:2022 met Amendement 1:2024 als de clausules van het managementsysteem (4.1 tot 10.x) en de 93 Annex A-maatregelen, elk met een korte eigen omschrijving en uitleg over waar u op moet letten. nerix leest uw werkruimte voor elke eis. Een registratie van werk dat al gedaan is, telt als bewijs, zoals een interne controle voor die clausule die de afgelopen 12 maanden als Voldoet is vastgelegd, of een gehouden directiebeoordeling voor 9.3.
Een document dat een maatregel alleen noemt, wordt met de passage getoond en telt als Deels gevonden. Als er helemaal geen bewijs is, telt dat als Niet gevonden. Een persoon bevestigt elk resultaat door het bewijs te noemen, en Niet van toepassing vraagt om een reden.
- ManagementsysteemContext, reikwijdte, leiderschap, risicobeoordeling en risicobehandeling, doelstellingen, competentie, gedocumenteerde informatie, interne audit en directiebeoordeling.
- Organisatorische maatregelenBeleid, rollen, leveranciersbeveiliging, incidentbeheer, continuïteit, wettelijke en contractuele eisen.
- Mensen, fysiek, technologischScreening, opleiding, werken op afstand, beveiligde ruimtes, toegangsbeheer, back-up, logging, veilige ontwikkeling.
- Wetten die erbij horenDe norm vraagt u uw wettelijke plichten te kennen. Als ze voor u gelden, voegt nerix de AVG, NIS2 en, voor AI met hoog risico, de AI-verordening toe als vergrendelde wetten, elk met wat het vereist.
02Verklaring van toepasselijkheid
Eén rij per maatregel, opgebouwd uit de check en nooit twee keer getypt.
Bij een ISO 27001-controle krijgen eigenaren en beheerders de verklaring van toepasselijkheid: één rij per maatregel met Is van toepassing of Is niet van toepassing, en een reden als dat laatste zo is, want een auditor zal ernaar vragen. Daarna Op orde, Deels op orde, Gepland of Niet op orde, met het aantal stukken bewijs en de gekoppelde risico's.
Een maatregel wordt nooit als Op orde gemarkeerd zonder bewijs. U kunt een externe auditor per e-mail uitnodigen om alleen de checks te zien die u kiest, met het gevonden bewijs, tot een einddatum die u instelt, maximaal een jaar vooruit. Zij zijn gratis, gebruiken geen plek en u kunt hun toegang meteen beëindigen.
- Van toepassing of nietEen reden is verplicht als een maatregel niet van toepassing is.
- StatusOp orde, Deels op orde, Gepland of Niet op orde.
- Bewijs en risico'sHet aantal stukken bewijs en de risico's die aan de maatregel zijn gekoppeld.
- Externe auditorAlleen-lezentoegang tot de checks die u kiest, met een einddatum.
03Wat nerix instelt
Het jaarritme van een informatiebeveiligingssysteem.
Zeg in Instellingen, Certificeringen dat u ISO 27001 volgt en nerix zet het risicotype informatiebeveiliging op, lijsten voor leveranciers, reikwijdte, wettelijke eisen, wijzigingen, communicatie en oefeningen, en kengetallen zoals beveiligingsincidenten, beschikbaarheid en gevolgde opleidingen. U ziet eerst wat het zou toevoegen en niets wat u hebt wordt gewijzigd.
Het plant ook de controles die de norm verwacht, met data rond uw audit: een controle van toegangsrechten en een test van het terugzetten van back-ups twee keer per jaar, een tabletop-oefening voor incidentrespons, een beveiligingsbeoordeling van leveranciers, een jaarlijkse interne audit en een jaarlijkse bedrijfsreview.
- Programma'sInterne audit informatiebeveiliging, controle van toegangsrechten, test van back-up terugzetten, tabletop-oefening incidentrespons, beveiligingsbeoordeling van leveranciers, beoordeling van beveiliging en privacy.
- JaarplanPunten gekoppeld aan clausules zoals 6.1.2 risicobeoordeling, A.5.18 toegangscontrole, A.8.13 back-uptest en A.5.30 continuïteitstest.
04Waar het ophoudt
Het ordent het bewijs. Het beveiligt uw systemen niet.
nerix leest documenten en registraties. Het scant uw netwerk niet, test uw maatregelen niet technisch en voert geen penetratietest uit, en het kan niet zien of een back-up echt terug te zetten is. Het kan alleen laten zien dat u een procedure schreef, de test hield en de registratie bewaarde. Het geeft geen certificaat af: dat doet een geaccrediteerde certificatie-instelling na haar audit. ISO-tekst is betaald, dus de volledige formulering van de clausules komt uit uw eigen exemplaar.
De verklaring van toepasselijkheid is opgebouwd uit de check en uit uw risico's. Een persoon beslist nog steeds welke maatregelen van toepassing zijn en waarom.
Informatie over gereedheid, geen audit, certificaat of juridisch advies.
05Vragen
Vragen
Maakt nerix ons ISO 27001-gecertificeerd?
Nee. Een certificaat komt van een geaccrediteerde certificatie-instelling na haar audit. nerix laat zien waar uw documenten en registraties de norm al afdekken, maakt de verklaring van toepasselijkheid en plant de interne controles.
Kan nerix onze beveiligingsmaatregelen testen?
Nee. Het leest uw documenten en registraties. Het kan geen systemen scannen of bewijzen dat een maatregel werkt, dus een maatregel met een beleid en een testregistratie is pas Bewijs gevonden als een persoon dat bevestigt.
Hoe wordt de verklaring van toepasselijkheid gemaakt?
Uit de ISO 27001-check: één rij per maatregel met Is van toepassing of Is niet van toepassing, een reden voor elke maatregel die niet van toepassing is, een implementatiestatus, het aantal stukken bewijs en de gekoppelde risico's. Eigenaren en beheerders kunnen haar wijzigen. Een maatregel is nooit Op orde zonder bewijs.
Kan onze auditor de resultaten zien?
Ja. Nodig een externe auditor per e-mail uit, kies welke checks hij of zij mag zien, stel een einddatum in tot een jaar vooruit en beëindig de toegang wanneer u wilt. Zij zien alleen die checks met het gevonden bewijs en gebruiken geen plek.
Welke versie wordt gebruikt?
ISO/IEC 27001:2022 met Amendement 1:2024, met de managementclausules en de 93 Annex A-maatregelen.
Wat kost een check?
De prijs staat vooraf zichtbaar: credits per gecontroleerde eis, plus een eenmalige toeslag de eerste keer dat elk document wordt gelezen. Zie de prijspagina.
Heb je iets nodig wat dit niet doet? Wij bouwen het in je werkruimte. Op maat voor jou gemaakt
- AVG-gereedheidToets uw documenten aan 38 AVG-verplichtingen, van het verwerkingsregister tot de melding van datalekken, en ontdek of de regels voor uw bedrijf gelden.
- NIS2-gereedheidToets uw documenten aan 35 NIS2-plichten, van bestuurlijk toezicht tot de waarschuwing binnen 24 uur en het rapport binnen 72 uur, en zie of NIS2 voor u geldt.
- Gereedheid AI-verordeningToets uw documenten aan 45 verplichtingen van de AI-verordening, van het register van AI-systemen tot menselijk toezicht, en zie of de verordening voor u geldt.
- ISO 9001-gereedheidZie welke ISO 9001-clausules uw documenten en registraties al laten zien, voer de gevraagde interne audits en directiebeoordeling uit en maak van hiaten taken.
- Controles, het hele productHet plan, interne controles, bevindingen en bedrijfsreviews waar elke gereedheidscheck naast staat.
- SjablonenGratis sjablonen voor beleid, registers en checklists die u kunt invullen en downloaden.
Lees verder
Kwaliteit en audits7 min leestijd
ISO 27001 for small teams, a 90 day plan
ISO 27001 for small teams in plain steps. Who does what, how to scope it, a 90 day plan to audit readiness, what to skip and how certification works.