Kontroller, ISO 27001, Erken erişim
ISO 27001 hazırlığı, uygulanabilirlik bildirgesi kontrolden oluşturulur.
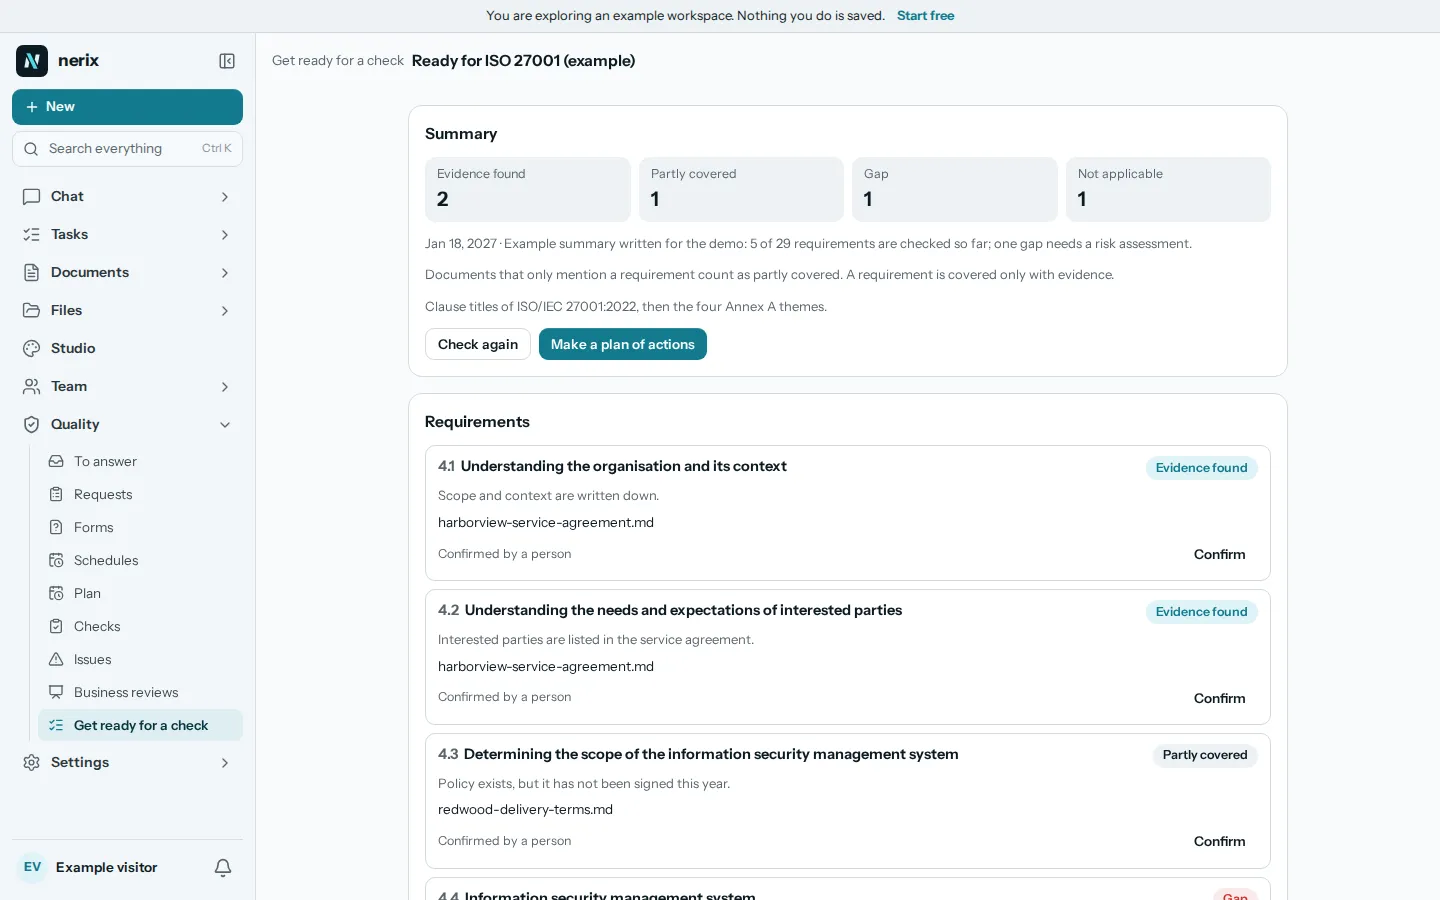
nerix, ISO/IEC 27001:2022'nin yönetim sistemi maddelerini ve Ek A kontrollerini gözden geçirir ve her biri için belgelerinizin ve kayıtlarınızın uygulandığını gösterip göstermediğini söyler. Uygulanabilirlik bildirgesi bu kontrolden gelir, böylece onu iki kez yazmazsınız. Erken erişim.
Ücretsiz plan tek kişilik ve ayda 3.000 kredi, asla ücret alınmaz.
01nerix nelere bakar
Yönetim sistemi maddeleri ve Ek A'daki 93 kontrol.
Kütüphane, ISO/IEC 27001:2022'yi Değişiklik 1:2024 ile birlikte yönetim sistemi maddeleri (4.1 ile 10.x arası) ve Ek A'daki 93 kontrol olarak içerir; her birinin bize ait kısa bir etiketi ve neye bakılacağına dair rehberliği vardır. nerix çalışma alanınızda her biri için arama yapar. Yapılmış bir işin kaydı kanıt sayılır, örneğin o madde için son 12 ayda Uygun olarak kaydedilmiş bir iç kontrol maddesi ya da 9.3 için yapılmış bir iş gözden geçirmesi.
Bir kontrolden yalnızca söz eden belge pasajıyla birlikte gösterilir ve Kısmen bulundu sayılır. Hiçbir kanıt yoksa Bulunamadı sayılır. Her sonucu bir kişi kanıtı belirterek onaylar; Geçerli değil seçeneği için gerekçe gerekir.
- Yönetim sistemiBağlam, kapsam, liderlik, risk değerlendirmesi ve ele alınması, hedefler, yetkinlik, dokümante edilmiş bilgi, iç tetkik ve yönetimin gözden geçirmesi.
- Kurumsal kontrollerPolitikalar, roller, tedarikçi güvenliği, olay yönetimi, süreklilik, yasal ve sözleşmesel gereklilikler.
- İnsan, fiziksel, teknolojikPersonel taraması, eğitim, uzaktan çalışma, güvenli alanlar, erişim kontrolü, yedekleme, günlük kaydı, güvenli geliştirme.
- Birlikte gelen yasalarStandart, yasal yükümlülüklerinizi bilmenizi ister. Sizin için geçerli olduklarında nerix, GDPR'yi, NIS2'yi ve yüksek riskli yapay zekâ için AB Yapay Zekâ Yasası'nı kilitli yasalar olarak ekler ve her birinin neyin gerektirdiğini belirtir.
02Uygulanabilirlik bildirgesi
Kontrol başına tek satır, kontrolden oluşturulur ve asla iki kez yazılmaz.
Bir ISO 27001 kontrolünde sahipler ve yöneticiler uygulanabilirlik bildirgesini alır: kontrol başına bir satır, Uygulanır ya da Uygulanmaz seçeneğiyle, uygulanmıyorsa bir gerekçeyle, çünkü tetkikçi soracaktır. Ardından Uygulanıyor, Kısmen uygulanıyor, Planlandı ya da Uygulanmıyor durumu, kanıt sayısı ve ona bağlı risklerle birlikte gelir.
Bir kontrol kanıt olmadan asla Uygulanıyor olarak işaretlenmez. Dış bir tetkikçiyi e-postayla davet edip yalnızca seçtiğiniz kontrolleri ve bulunan kanıtı, belirlediğiniz bir bitiş tarihine kadar, bir yıla kadar ileriye dönük olarak görmesini sağlayabilirsiniz. Ücretsizdirler ve koltuk kullanmazlar, erişimlerini hemen sonlandırabilirsiniz.
- Uygulanır ya da uygulanmazBir kontrol uygulanmıyorsa gerekçe zorunludur.
- DurumUygulanıyor, Kısmen uygulanıyor, Planlandı ya da Uygulanmıyor.
- Kanıt ve risklerKanıt sayısı ve kontrole bağlı riskler.
- Dış tetkikçiSeçtiğiniz kontrollere, bitiş tarihiyle birlikte salt okunur erişim.
03nerix neleri kurar
Bir bilgi güvenliği sisteminin yıllık ritmi.
Ayarlar, Belgelendirmeler bölümünde ISO 27001'i izlediğinizi söyleyin, nerix bilgi güvenliği risk türünü, tedarikçiler, kapsam, yasal gereklilikler, değişiklikler, iletişim ve tatbikatlar için listeleri, ayrıca güvenlik olayları, çalışma süresi ve tamamlanan eğitim gibi göstergeleri kursun. Önce neleri ekleyeceğini görürsünüz ve elinizdeki hiçbir şey değiştirilmez.
Standardın beklediği kontrolleri de tetkikinizin etrafındaki tarihlerle planlar: yılda iki kez erişim hakları incelemesi ve yedek geri yükleme testi, olay müdahalesi masa başı tatbikatı, tedarikçi güvenliği incelemesi, yıllık iç tetkik ve yıllık işletme gözden geçirmesi.
- ProgramlarBilgi güvenliği iç tetkiki, erişim hakları incelemesi, yedek geri yükleme testi, olay müdahalesi masa başı tatbikatı, tedarikçi güvenliği incelemesi, güvenlik ve gizlilik incelemesi.
- Yıllık planMaddelere bağlı kalemler, örneğin 6.1.2 risk incelemesi, A.5.18 erişim incelemesi, A.8.13 yedek testi ve A.5.30 süreklilik testi.
04Nerede durur
Kanıtı düzenler. Sistemlerinizi güvenli hale getirmez.
nerix belgeleri ve kayıtları okur. Ağınızı taramaz, kontrollerinizi teknik olarak test etmez, sızma testi yapmaz ve bir yedeğin gerçekten geri yüklenip yüklenmediğini göremez. Yalnızca bir prosedür yazdığınızı, testi yaptığınızı ve kaydı tuttuğunuzu gösterebilir. Belge vermez: belgeyi akredite bir belgelendirme kuruluşu, kendi tetkikinin ardından verir. ISO metni ücretlidir, bu yüzden madde ifadesinin tamamı kendi nüshanızdan gelir.
Uygulanabilirlik bildirgesi kontrolden ve risklerinizden oluşturulur. Hangi kontrollerin neden uygulanacağına yine bir kişi karar verir.
Hazırlık bilgisidir, denetim, belge ya da hukuki danışmanlık değildir.
05Sorular
Sorular
nerix bize ISO 27001 belgesi aldırır mı?
Hayır. Belgeyi akredite bir belgelendirme kuruluşu, kendi tetkikinin ardından verir. nerix belgelerinizin ve kayıtlarınızın standardı nerede zaten kapsadığını gösterir, uygulanabilirlik bildirgesini oluşturur ve iç kontrolleri planlar.
nerix güvenlik kontrollerimizi test edebilir mi?
Hayır. Belgelerinizi ve kayıtlarınızı okur. Sistemleri tarayamaz ya da bir kontrolün çalıştığını kanıtlayamaz; bu yüzden politikası ve test kaydı olan bir kontrol, ancak bir kişi onayladığında Kanıt bulundu olur.
Uygulanabilirlik bildirgesi nasıl oluşturulur?
ISO 27001 kontrolünden: kontrol başına bir satır; Uygulanır ya da Uygulanmaz, uygulanmayanlar için bir gerekçe, bir uygulama durumu, kanıt sayısı ve bağlı riskler. Sahipler ve yöneticiler değiştirebilir. Bir kontrol kanıt olmadan asla Uygulanıyor olmaz.
Tetkikçimiz sonuçları görebilir mi?
Evet. Dış bir tetkikçiyi e-postayla davet edin, hangi kontrolleri görebileceğini seçin, bir yıla kadar ileriye dönük bir bitiş tarihi belirleyin ve erişimi istediğiniz zaman sonlandırın. Yalnızca o kontrolleri bulunan kanıtla görür ve koltuk kullanmaz.
Hangi sürüm kullanılıyor?
ISO/IEC 27001:2022 ve Değişiklik 1:2024; yönetim maddeleri ve Ek A'daki 93 kontrolle.
Bir kontrolün maliyeti nedir?
Fiyat başlamadan önce gösterilir: kontrol edilen gereklilik başına kredi, ayrıca her belgenin ilk okunduğu seferde alınan tek seferlik bir ücret. Fiyatlandırma sayfasına bakın.
Burada olmayan bir şeye mi ihtiyacınız var? Onu çalışma alanınıza biz geliştirelim. Size özel geliştirme
- GDPR hazırlığıBelgelerinizi işleme kaydından ihlal bildirimine kadar 38 GDPR yükümlülüğüne göre kontrol edin ve kuralların işletmeniz için geçerli olup olmadığını öğrenin.
- NIS2 hazırlığıBelgelerinizi yönetim kurulu gözetiminden 24 saatlik uyarıya ve 72 saatlik rapora kadar 35 NIS2 yükümlülüğüne göre kontrol edin, NIS2 size uygulanır mı görün.
- AB Yapay Zekâ Yasası hazırlığıBelgelerinizi AB Yapay Zekâ Yasası'nın kayıttan insan gözetimine kadar 45 yükümlülüğüne göre kontrol edin ve Yasa'nın size uygulanıp uygulanmadığını görün.
- ISO 9001 hazırlığıBelgelerinizin hangi ISO 9001 maddelerini zaten gösterdiğini görün, istenen iç tetkikleri ve yönetimin gözden geçirmesini yürütün, eksikleri göreve çevirin.
- Kontroller, ürünün tamamıHer hazırlık kontrolünün yanında yer alan plan, iç kontroller, sorunlar ve işletme gözden geçirmeleri.
- ŞablonlarDoldurup indirebileceğiniz ücretsiz politika, kayıt ve kontrol listesi şablonları.
Okumaya devam edin
Kalite ve denetimler7 dk okuma
ISO 27001 for small teams, a 90 day plan
ISO 27001 for small teams in plain steps. Who does what, how to scope it, a 90 day plan to audit readiness, what to skip and how certification works.