Verifiche, ISO 27001, Accesso anticipato
Preparazione alla ISO 27001, con la dichiarazione di applicabilità costruita dalla verifica.
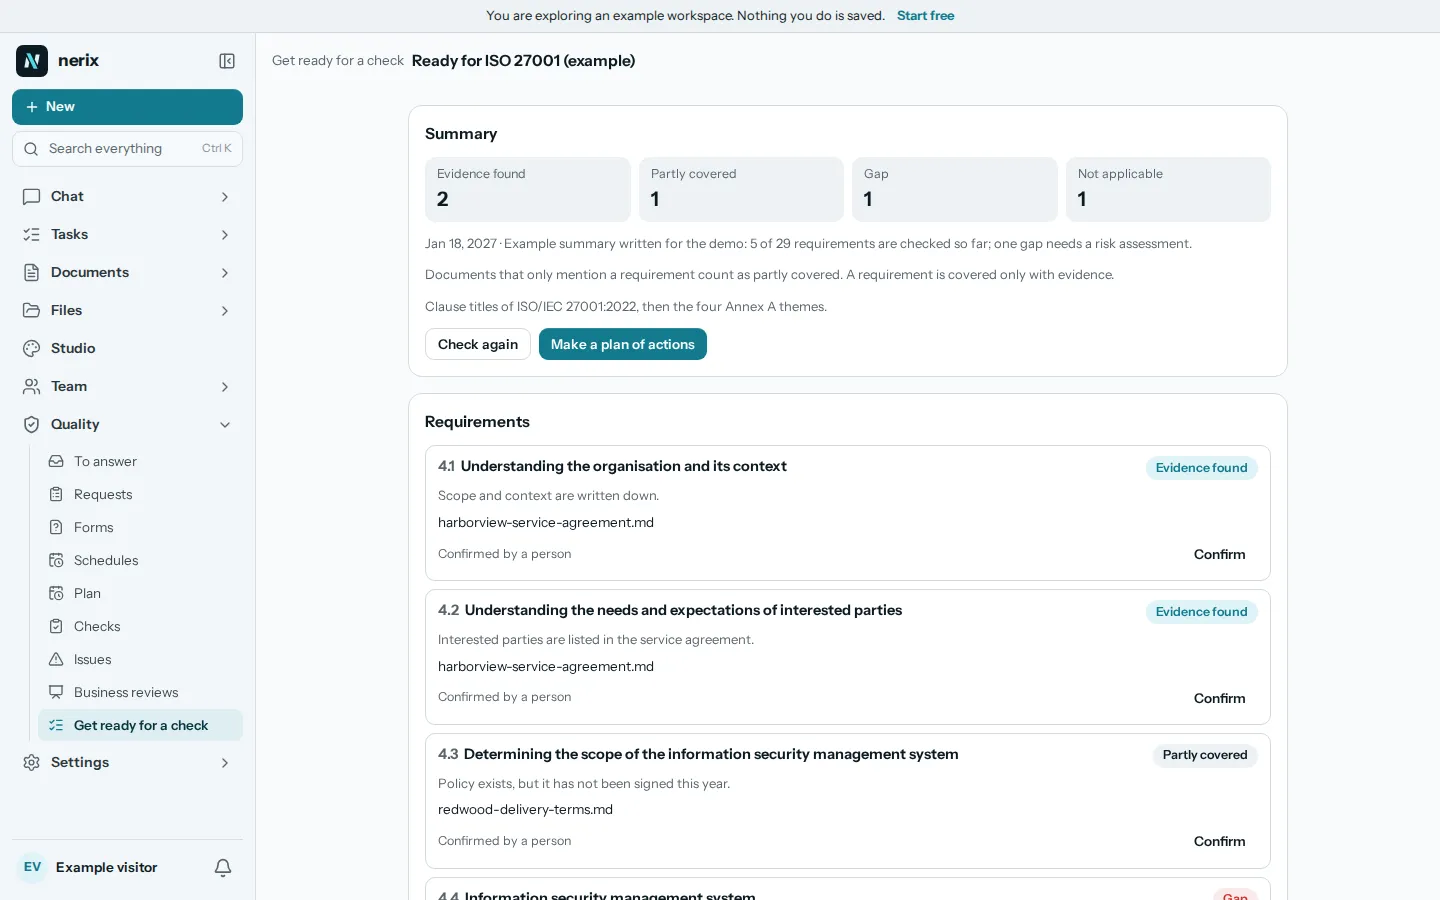
nerix percorre i punti del sistema di gestione e i controlli dell'Annex A della ISO/IEC 27001:2022 e mostra, per ciascuno, se i tuoi documenti e registri indicano che è attuato. La dichiarazione di applicabilità nasce da questa verifica, così non la scrivi mai due volte. Accesso anticipato.
Il piano gratuito è una postazione con 3000 crediti al mese, senza alcun addebito.
01Cosa controlla nerix
I punti del sistema di gestione e i 93 controlli dell'Annex A.
La libreria contiene la ISO/IEC 27001:2022 con Emendamento 1:2024 come punti del sistema di gestione (da 4.1 a 10.x) e i 93 controlli dell'Annex A, ciascuno con un breve titolo nostro e indicazioni su cosa cercare. nerix cerca ciascuno nel tuo spazio di lavoro. Un registro del lavoro già svolto conta come prova, come una voce di verifica interna per quel punto registrata come Conforme negli ultimi 12 mesi, o un riesame aziendale svolto per il 9.3.
Un documento che si limita a citare un controllo viene mostrato con il suo passaggio e conta come Trovate in parte. Se non c'è alcuna prova, conta come Non trovate. Una persona conferma ogni risultato indicando la prova, e Non applicabile richiede una motivazione.
- Sistema di gestioneContesto, ambito, leadership, valutazione e trattamento dei rischi, obiettivi, competenza, informazioni documentate, audit interno e riesame della direzione.
- Controlli organizzativiPolitiche, ruoli, sicurezza dei fornitori, gestione degli incidenti, continuità, requisiti legali e contrattuali.
- Persone, fisici, tecnologiciVerifiche sul personale, formazione, lavoro da remoto, aree sicure, controllo degli accessi, backup, registrazione degli eventi, sviluppo sicuro.
- Le leggi che ne fanno parteLa norma chiede di conoscere i tuoi obblighi di legge. Quando valgono per te, nerix aggiunge il RGPD, la NIS2 e, per l'IA ad alto rischio, il Regolamento UE sull'IA come leggi bloccate, ciascuna con l'indicazione di cosa la richiede.
02Dichiarazione di applicabilità
Una riga per controllo, costruita dalla verifica e mai scritta due volte.
Per una verifica ISO 27001, titolari e amministratori ottengono la dichiarazione di applicabilità: una riga per controllo con Si applica o Non si applica, e una motivazione quando non si applica, perché un auditor la chiederà. Poi Attuato, Parzialmente attuato, Pianificato o Non attuato, con il numero di prove e i rischi collegati.
Un controllo non è mai segnato come Attuato senza prove. Puoi invitare via email un auditor esterno a vedere solo le verifiche che scegli, con le prove trovate, fino a una data di fine che imposti, fino a un anno in avanti. È gratuito, non occupa alcun posto e puoi revocare subito il suo accesso.
- Si applica o noServe una motivazione quando un controllo non si applica.
- StatoAttuato, Parzialmente attuato, Pianificato o Non attuato.
- Prove e rischiIl numero di prove e i rischi collegati al controllo.
- Auditor esternoAccesso in sola lettura alle verifiche che scegli, con una data di fine.
03Cosa imposta nerix
Il ritmo annuale di un sistema di sicurezza delle informazioni.
In Impostazioni, Certificazioni, indica che segui la ISO 27001 e nerix imposta il tipo di rischio per la sicurezza delle informazioni, gli elenchi per fornitori, ambito, requisiti legali, modifiche, comunicazione ed esercitazioni, e indicatori come incidenti di sicurezza, disponibilità del servizio e formazione svolta. Prima vedi cosa aggiungerebbe e nulla di ciò che hai viene modificato.
Pianifica anche le verifiche che la norma si aspetta, con date intorno al tuo audit: un riesame dei diritti di accesso e una prova di ripristino dei backup due volte l'anno, un'esercitazione a tavolino sulla risposta agli incidenti, un riesame della sicurezza dei fornitori, un audit interno annuale e un riesame annuale della direzione.
- ProgrammiAudit interno della sicurezza delle informazioni, riesame dei diritti di accesso, prova di ripristino dei backup, esercitazione a tavolino sulla risposta agli incidenti, riesame della sicurezza dei fornitori, riesame di sicurezza e privacy.
- Piano annualeVoci legate a punti come 6.1.2 riesame dei rischi, A.5.18 riesame degli accessi, A.8.13 prova dei backup e A.5.30 prova di continuità.
04Dove si ferma
Organizza le prove. Non mette in sicurezza i tuoi sistemi.
nerix legge documenti e registri. Non analizza la tua rete, non verifica tecnicamente i tuoi controlli né esegue un penetration test, e non può vedere se un backup si ripristina davvero. Può solo mostrare che hai scritto una procedura, svolto la prova e conservato il registro. Non rilascia certificati: lo fa un organismo di certificazione accreditato, dopo il suo audit. Il testo ISO è a pagamento, perciò il testo completo dei punti viene dalla tua copia.
La dichiarazione di applicabilità è costruita dalla verifica e dai tuoi rischi. Una persona decide comunque quali controlli si applicano e perché.
Informazioni sulla preparazione, non un audit, un certificato o una consulenza legale.
05Domande
Domande
nerix ci rende certificati ISO 27001?
No. Il certificato viene da un organismo di certificazione accreditato dopo il suo audit. nerix mostra dove i tuoi documenti e registri coprono già la norma, costruisce la dichiarazione di applicabilità e pianifica i controlli interni.
nerix può mettere alla prova i nostri controlli di sicurezza?
No. Legge i tuoi documenti e registri. Non può analizzare i sistemi né dimostrare che un controllo funzioni, perciò un controllo con una politica e un registro di prova è Evidenze trovate solo quando una persona lo conferma.
Come si crea la dichiarazione di applicabilità?
Dalla verifica ISO 27001: una riga per controllo con Si applica o Non si applica, una motivazione per quelli che non si applicano, uno stato di attuazione, il numero di prove e i rischi collegati. Titolari e amministratori possono modificarla. Un controllo non è mai Attuato senza prove.
Il nostro auditor può vedere i risultati?
Sì. Invita un auditor esterno via email, scegli quali verifiche può vedere, imposta una data di fine fino a un anno in avanti e revoca l'accesso in qualsiasi momento. Vede solo quelle verifiche con le prove trovate e non occupa alcun posto.
Quale versione viene usata?
La ISO/IEC 27001:2022 con Emendamento 1:2024, con i punti di gestione e i 93 controlli dell'Annex A.
Quanto costa una verifica?
Il prezzo è mostrato prima di iniziare: crediti per ogni requisito controllato, più un addebito una tantum la prima volta che ogni documento viene letto. Vedi la pagina dei prezzi.
Ti serve qualcosa che qui non è previsto? La integriamo nel tuo workspace. Su misura per te
- Preparazione al RGPDConfronta i documenti con 38 obblighi del RGPD, dal registro dei trattamenti alla notifica delle violazioni, e scopri se le regole valgono per la tua attività.
- Preparazione alla NIS2Verifica i documenti con 35 obblighi NIS2, dalla vigilanza del vertice alla pre-notifica in 24 ore e alla notifica in 72 ore, e scopri se la NIS2 ti riguarda.
- Preparazione al Regolamento UE sull'IAConfronta i documenti con 45 obblighi del Regolamento UE sull'IA, dal registro dei sistemi di IA alla sorveglianza umana, e scopri se ti riguarda.
- Preparazione alla ISO 9001Scopri quali punti della ISO 9001 mostrano già i tuoi documenti e registri, svolgi audit interni e riesame della direzione e trasforma le lacune in attività.
- Verifiche, il prodotto completoIl piano, gli audit interni, le segnalazioni e i riesami della direzione accanto a cui si colloca ogni verifica di preparazione.
- ModelliModelli gratuiti di politiche, registri e liste di controllo da compilare e scaricare.
Continua a leggere
Qualità e audit7 min di lettura
ISO 27001 for small teams, a 90 day plan
ISO 27001 for small teams in plain steps. Who does what, how to scope it, a 90 day plan to audit readiness, what to skip and how certification works.