Tarkastukset, ISO 27001, ennakkokäyttö
ISO 27001 -valmius, ja soveltuvuuslausunto laaditaan tarkistuksesta.
nerix käy läpi standardin ISO/IEC 27001:2022 johtamisjärjestelmän kohdat ja liitteen A kontrollit ja näyttää jokaisesta, osoittavatko asiakirjasi ja tallenteesi sen olevan käytössä. Soveltuvuuslausunto syntyy tästä tarkistuksesta, joten sinun ei tarvitse kirjoittaa sitä kahdesti. Ennakkokäyttö.
Maksuton suunnitelma kattaa yhden käyttäjäpaikan ja 3 000 krediittiä kuukaudessa, eikä siitä veloiteta koskaan.
01Mitä nerix tarkistaa
Johtamisjärjestelmän kohdat ja liitteen A 93 kontrollia.
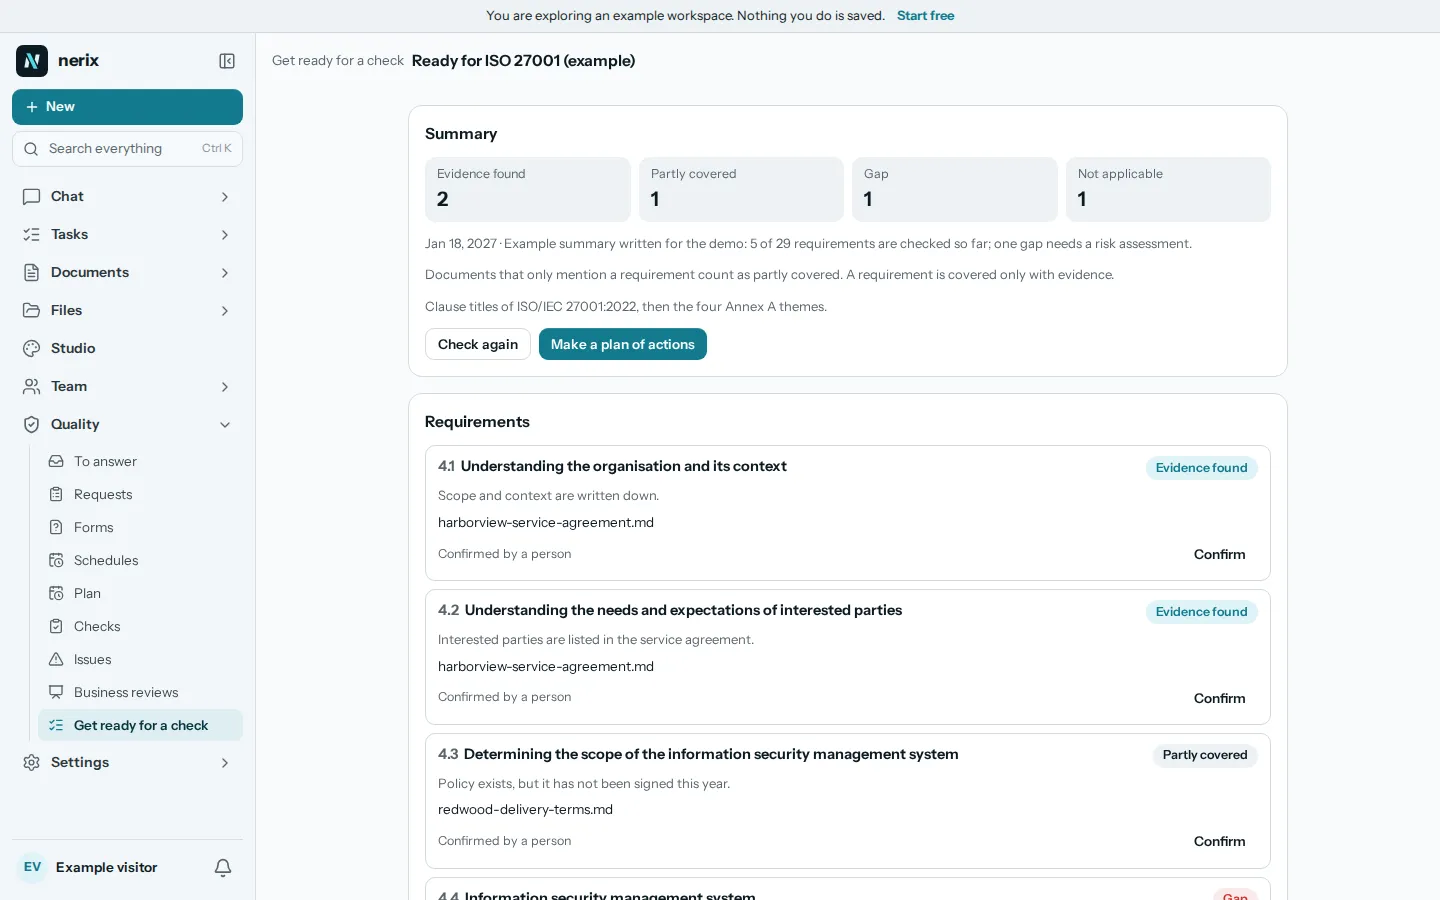
Kirjasto sisältää standardin ISO/IEC 27001:2022 muutoksineen 1:2024 johtamisjärjestelmän kohtina (4.1 - 10.x) ja liitteen A 93 kontrollina, kullakin oma lyhyt nimikkeemme ja ohje siitä, mitä etsiä. nerix lukee työtilaasi jokaisen kohdalta. Jo tehdyn työn tallenne lasketaan näytöksi, kuten kyseisen kohdan sisäinen tarkastuskohta, joka on kirjattu tulokseksi Vaatimusten mukainen viimeisten 12 kuukauden aikana, tai pidetty johdon katselmus kohdalle 9.3.
Asiakirja, joka vain mainitsee kontrollin, näytetään kohtineen ja lasketaan tulokseksi Löytyi osittain. Jos näyttöä ei ole lainkaan, tulos on Ei löytynyt. Ihminen vahvistaa jokaisen tuloksen nimeämällä näytön, ja tilaan Ei sovellu tarvitaan perustelu.
- JohtamisjärjestelmäToimintaympäristö, laajuus, johtajuus, riskien arviointi ja käsittely, tavoitteet, pätevyys, dokumentoitu tieto, sisäinen auditointi ja johdon katselmus.
- Organisatoriset kontrollitPolitiikat, roolit, toimittajien tietoturva, poikkeamien hallinta, jatkuvuus, lakisääteiset ja sopimukseen perustuvat vaatimukset.
- Ihmiset, fyysinen ympäristö, teknologiaTaustatarkistus, koulutus, etätyö, turvatut tilat, pääsynhallinta, varmuuskopiointi, lokitus, turvallinen kehitys.
- Mukana tulevat laitStandardi edellyttää, että tunnet lakisääteiset velvoitteesi. Kun ne koskevat sinua, nerix lisää GDPR:n, NIS2:n ja korkean riskin tekoälyn osalta EU:n tekoälyasetuksen lukittuina lakeina, ja kukin kertoo, mikä sitä vaatii.
02Soveltuvuuslausunto
Yksi rivi kontrollia kohden, laadittu tarkistuksesta eikä koskaan kirjoitettu kahdesti.
ISO 27001 -tarkistuksesta omistajat ja ylläpitäjät saavat soveltuvuuslausunnon: yksi rivi kontrollia kohden, tilana Soveltuu tai Ei sovellu ja perustelu, kun ei sovellu, koska auditoija kysyy sitä. Sen jälkeen tila Käytössä, Osittain käytössä, Suunniteltu tai Ei käytössä sekä näyttöjen määrä ja siihen liittyvät riskit.
Kontrollia ei koskaan merkitä tilaan Käytössä ilman näyttöä. Voit kutsua ulkopuolisen auditoijan sähköpostilla näkemään vain valitsemasi tarkistukset löydettyine näyttöineen, määräämääsi päättymispäivään asti, enintään vuoden päähän. Auditoijat ovat maksuttomia, eivät käytä käyttäjäpaikkaa, ja voit lopettaa heidän pääsynsä heti.
- Soveltuu vai eiPerustelu vaaditaan, kun kontrolli ei sovellu.
- TilaKäytössä, Osittain käytössä, Suunniteltu tai Ei käytössä.
- Näyttö ja riskitNäyttöjen määrä ja kontrolliin sidotut riskit.
- Ulkopuolinen auditoijaVain luku -pääsy valitsemiisi tarkistuksiin, päättymispäivän kanssa.
03Mitä nerix ottaa käyttöön
Tietoturvajärjestelmän vuosirytmi.
Kerro kohdassa Asetukset, Sertifioinnit, että noudatat ISO 27001 -standardia, ja nerix ottaa käyttöön tietoturvariskin lajin, luettelot toimittajille, laajuudelle, lakisääteisille vaatimuksille, muutoksille, viestinnälle ja harjoituksille sekä tunnusluvut, kuten tietoturvapoikkeamat, käytettävyysaika ja suoritettu koulutus. Näet ensin, mitä se lisäisi, eikä mikään sinulla jo oleva muutu.
Se suunnittelee myös standardin odottamat tarkistukset päivämäärineen auditointisi ympärille: käyttöoikeuksien katselmus ja varmuuskopion palautustesti kahdesti vuodessa, poikkeamiin vastaamisen pöytäharjoitus, toimittajien tietoturvakatselmus, vuosittainen sisäinen auditointi ja vuosittainen liiketoimintakatselmus.
- OhjelmatTietoturvan sisäinen auditointi, käyttöoikeuksien katselmus, varmuuskopion palautustesti, poikkeamiin vastaamisen pöytäharjoitus, toimittajien tietoturvakatselmus, tietoturva- ja tietosuojakatselmus.
- VuosisuunnitelmaKohtiin sidotut asiat, kuten 6.1.2 riskikatselmus, A.5.18 käyttöoikeuksien katselmus, A.8.13 varmuuskopiotesti ja A.5.30 jatkuvuustesti.
04Mihin se päättyy
Se järjestää näytön. Se ei suojaa järjestelmiäsi.
nerix lukee asiakirjoja ja tallenteita. Se ei skannaa verkkoasi, testaa kontrolleja teknisesti eikä tee tunkeutumistestiä, eikä se näe, palautuuko varmuuskopio oikeasti. Se voi vain osoittaa, että kirjoitit menettelyn, pidit testin ja säilytit tallenteen. Se ei myönnä sertifikaattia: sen myöntää akkreditoitu sertifiointilaitos auditointinsa jälkeen. ISO-teksti on maksullista, joten kohtien täydellinen sanamuoto tulee omasta kappaleestasi.
Soveltuvuuslausunto laaditaan tarkistuksesta ja riskeistäsi. Ihminen päättää edelleen, mitkä kontrollit soveltuvat ja miksi.
Valmiustietoa, ei auditointi, sertifikaatti tai oikeudellinen neuvo.
05Kysymykset
Kysymykset
Tekeekö nerix meistä ISO 27001 -sertifioituja?
Ei. Sertifikaatin myöntää akkreditoitu sertifiointilaitos auditointinsa jälkeen. nerix näyttää, missä asiakirjasi ja tallenteesi jo kattavat standardin, laatii soveltuvuuslausunnon ja suunnittelee sisäiset tarkistukset.
Voiko nerix testata tietoturvakontrollejamme?
Ei. Se lukee asiakirjasi ja tallenteesi. Se ei voi skannata järjestelmiä eikä todistaa kontrollin toimivuutta, joten kontrolli, jolla on toimintaperiaate ja testitallenne, saa tuloksen Näyttö löytyi vasta, kun ihminen vahvistaa sen.
Miten soveltuvuuslausunto tehdään?
ISO 27001 -tarkistuksesta: yksi rivi kontrollia kohden, tilana Soveltuu tai Ei sovellu, perustelu kaikille, jotka eivät sovellu, toteutuksen tila, näyttöjen määrä ja liitetyt riskit. Omistajat ja ylläpitäjät voivat muuttaa sitä. Kontrollia ei koskaan merkitä tilaan Käytössä ilman näyttöä.
Näkevätkö auditoijamme tulokset?
Kyllä. Kutsu ulkopuolinen auditoija sähköpostilla, valitse, mitkä tarkistukset hän saa nähdä, aseta päättymispäivä enintään vuoden päähän ja lopeta pääsy milloin tahansa. Hän näkee vain nämä tarkistukset löydettyine näyttöineen, eikä hän käytä käyttäjäpaikkaa.
Mitä versiota käytetään?
ISO/IEC 27001:2022 muutoksineen 1:2024, johtamisjärjestelmän kohdat ja liitteen A 93 kontrollia mukaan lukien.
Paljonko tarkistus maksaa?
Hinta näytetään ennen aloitusta: krediittejä jokaista tarkistettua vaatimusta kohden sekä kertamaksu, kun kukin asiakirja luetaan ensimmäisen kerran. Katso hinnoittelusivu.
Tarvitsetko jotain, mitä tämä ei tee? Rakennamme sen työtilaasi. Rakennettu sinulle
- GDPR-valmiusTarkista asiakirjasi 38 GDPR-velvoitetta vasten käsittelytoimien selosteesta tietoturvaloukkauksen ilmoittamiseen ja selvitä, koskevatko säännöt yritystäsi.
- NIS2-valmiusTarkista asiakirjasi 35 NIS2-velvoitetta vasten johdon valvonnasta 24 tunnin varoitukseen ja 72 tunnin ilmoitukseen ja katso, koskeeko NIS2 yritystäsi.
- EU:n tekoälyasetuksen valmiusTarkista asiakirjasi EU:n tekoälyasetuksen 45 velvoitetta vasten tekoälyjärjestelmien rekisteristä ihmisen valvontaan ja katso, koskeeko asetus sinua.
- ISO 9001 -valmiusNäe, mitkä ISO 9001 -standardin kohdat asiakirjasi ja tallenteesi jo osoittavat, aja sisäiset auditoinnit ja johdon katselmus ja muuta puutteet tehtäviksi.
- Tarkastukset, koko tuoteSuunnitelma, sisäiset tarkistukset, poikkeamat ja liiketoimintakatselmukset, joiden rinnalla jokainen valmiustarkistus toimii.
- MallipohjatIlmaiset toimintaperiaate-, rekisteri- ja tarkistuslistamallit, jotka voit täyttää ja ladata.
Lue lisää
Laatu ja auditoinnit7 min lukuaika
ISO 27001 for small teams, a 90 day plan
ISO 27001 for small teams in plain steps. Who does what, how to scope it, a 90 day plan to audit readiness, what to skip and how certification works.