Produkt, Kontroller, Tidig åtkomst
Revisionsberedskap utifrån filerna du redan har.
Välj de standarder och lagar du behöver kunna visa från ett bibliotek med cirka 90, så letar nerix igenom dina dokument och register efter bevisen. Kontroller, det som kvalitetsstandarder kallar interna revisioner, genomförs enligt en plan, och varje avvikelse blir en uppgift med ansvarig och datum. Tidig åtkomst.
Gratisplanen är en användare och 3 000 krediter per månad, utan kostnad.

01Förbered
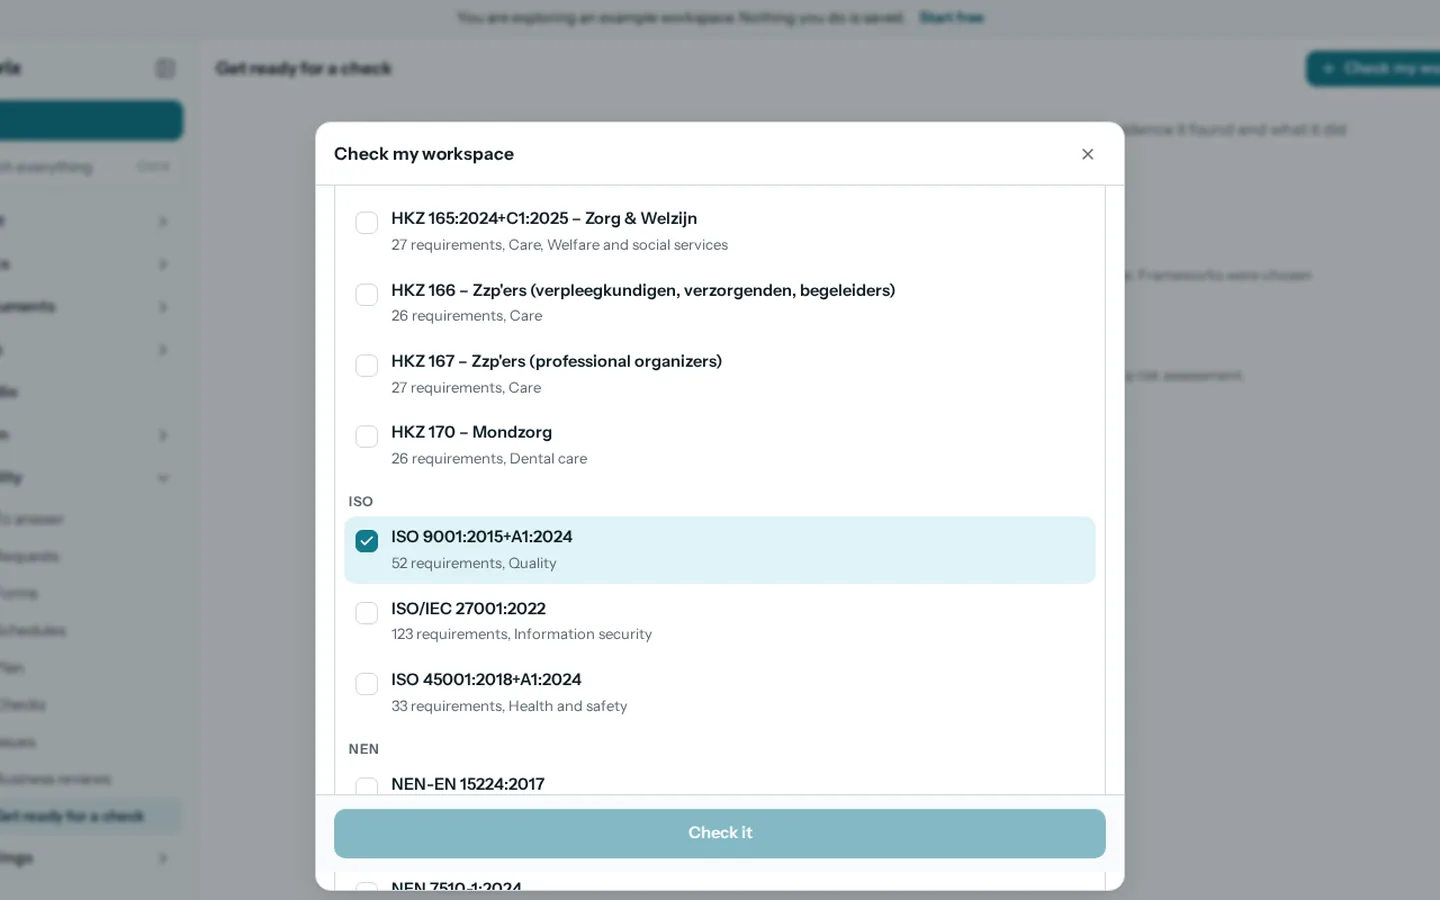
Välj ett ramverk. Lagarna som det kräver följer med.
Att förbereda en kontroll börjar med ett bibliotek med cirka 90 ramverk: certifieringar, lagar, branschramverk och standarder som ISO 9001, ISO 27001, ISO 14001, ISO 45001, GDPR, NIS2 och EU:s AI-förordning, plus paket för branscher. De är grupperade efter familj och bransch, med sökfunktion.
När du väljer ett läggs de lagar som det kräver till, låsta så länge de gäller, och var och en anger vad som kräver den. En lag som inte gäller för dig anger varför, och ett faktum som nerix ännu inte har blir en kort fråga. En låst lag kan bara ställas in som Ej tillämplig med en anledning, som sparas tillsammans med ditt namn.
Priset är öppet och visas innan du börjar: 1 200 krediter (cirka 0,12 €) per kontrollerat krav, plus 1 534 krediter (cirka 0,15 €) första gången varje dokument läses.
02Resultat
Bevis hittat, eller ett tydligt svar att det inte finns.
nerix läser dina dokument och register mot varje krav och märker det som Bevis hittat, Delvis hittat, Inte hittat eller Kan inte avgöra. Ett krav räknas som hittat endast med bevis, och ett dokument som bara nämner det räknas som delvis hittat.
En person bekräftar eller ändrar varje resultat, och Skapa en åtgärdsplan gör luckorna till uppgifter som ska vara klara före kontrollens datum. För betalda standarder som ISO ser du klausulnumret och vår egen vägledning om vad du ska leta efter; fulltexten kommer från ditt eget exemplar. Sidan anger vad den är: beredskapsinformation, inte en revision eller juridisk rådgivning.
Vad nerix gör här
- Läs dina dokument och register mot varje krav och länka bevisen som hittades.
- Gör luckorna till en plan med uppgifter som ska vara klara före kontrollen.
- Bevis hittatEtt dokument eller register visar att kravet är uppfyllt, och resultatet öppnar det.
- Delvis hittatEn del av det som kravet efterfrågar visas, men inte allt.
- Inte hittatInget i arbetsytan visar det ännu. Detta är en lucka att stänga.
- Kan inte avgöraDet finns ännu inte tillräckligt för att bedöma det åt något håll.
03Plan
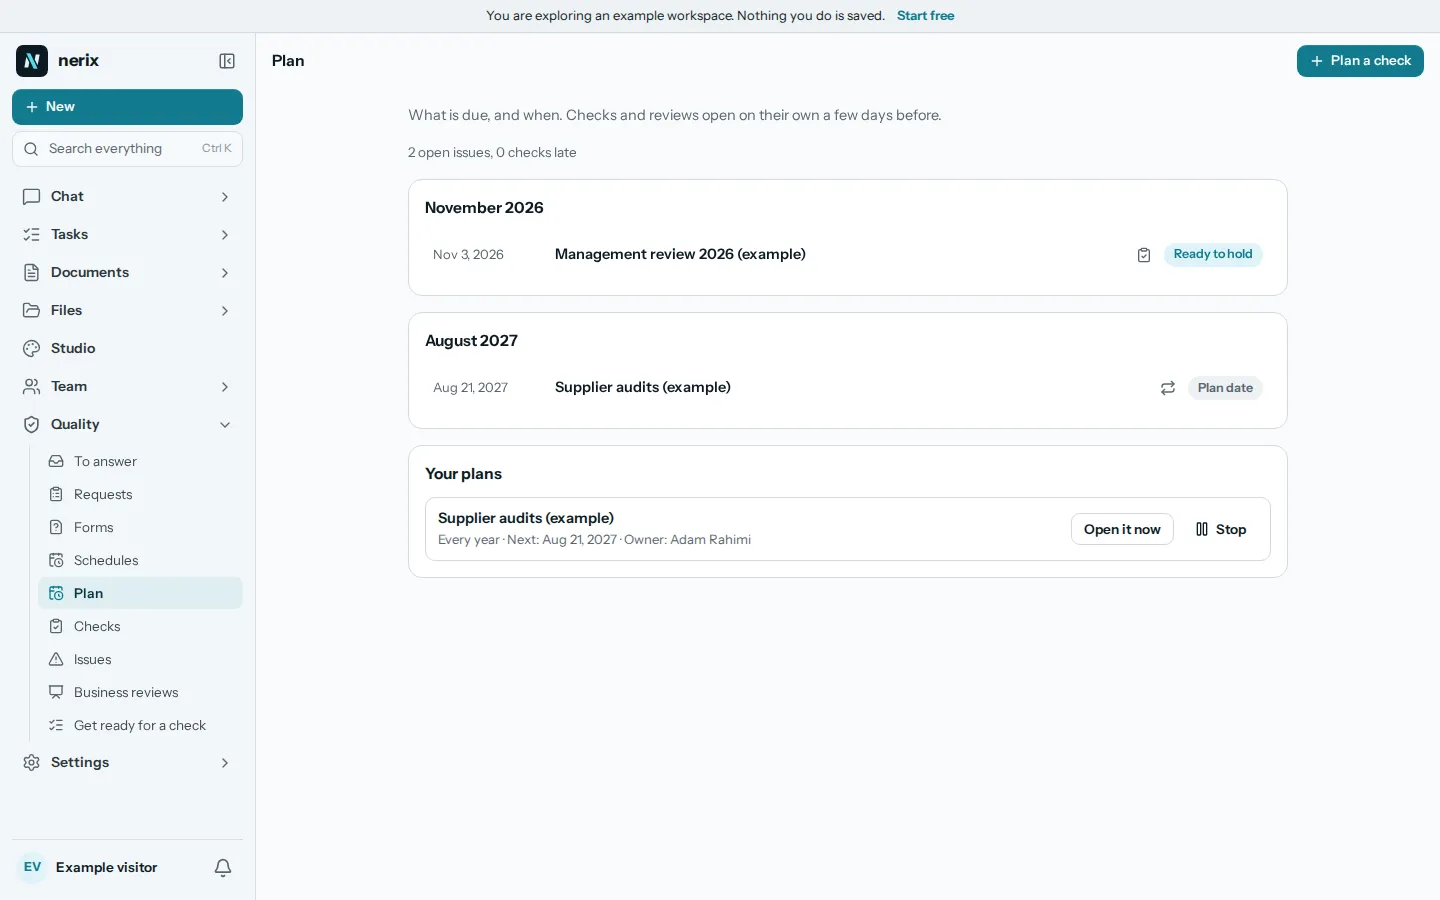
En kalender för vad som ska vara klart och vem som ansvarar.
Planen anger vad som kontrolleras, hur ofta och av vem: årligen, varje kvartal, varje månad eller varje vecka. Några dagar före ett datum öppnas kontrollen eller granskningen automatiskt, med frågorna ifyllda från en startmall.
Åtta mallar är klara: en årlig intern kontroll för ISO 9001 eller ISO 27001, en leverantörskontroll, en processkontroll, en skyddsrond, en veckovis ordningskontroll (5S), en granskning av GDPR-register och den årliga ledningens genomgång.
04Kontroll
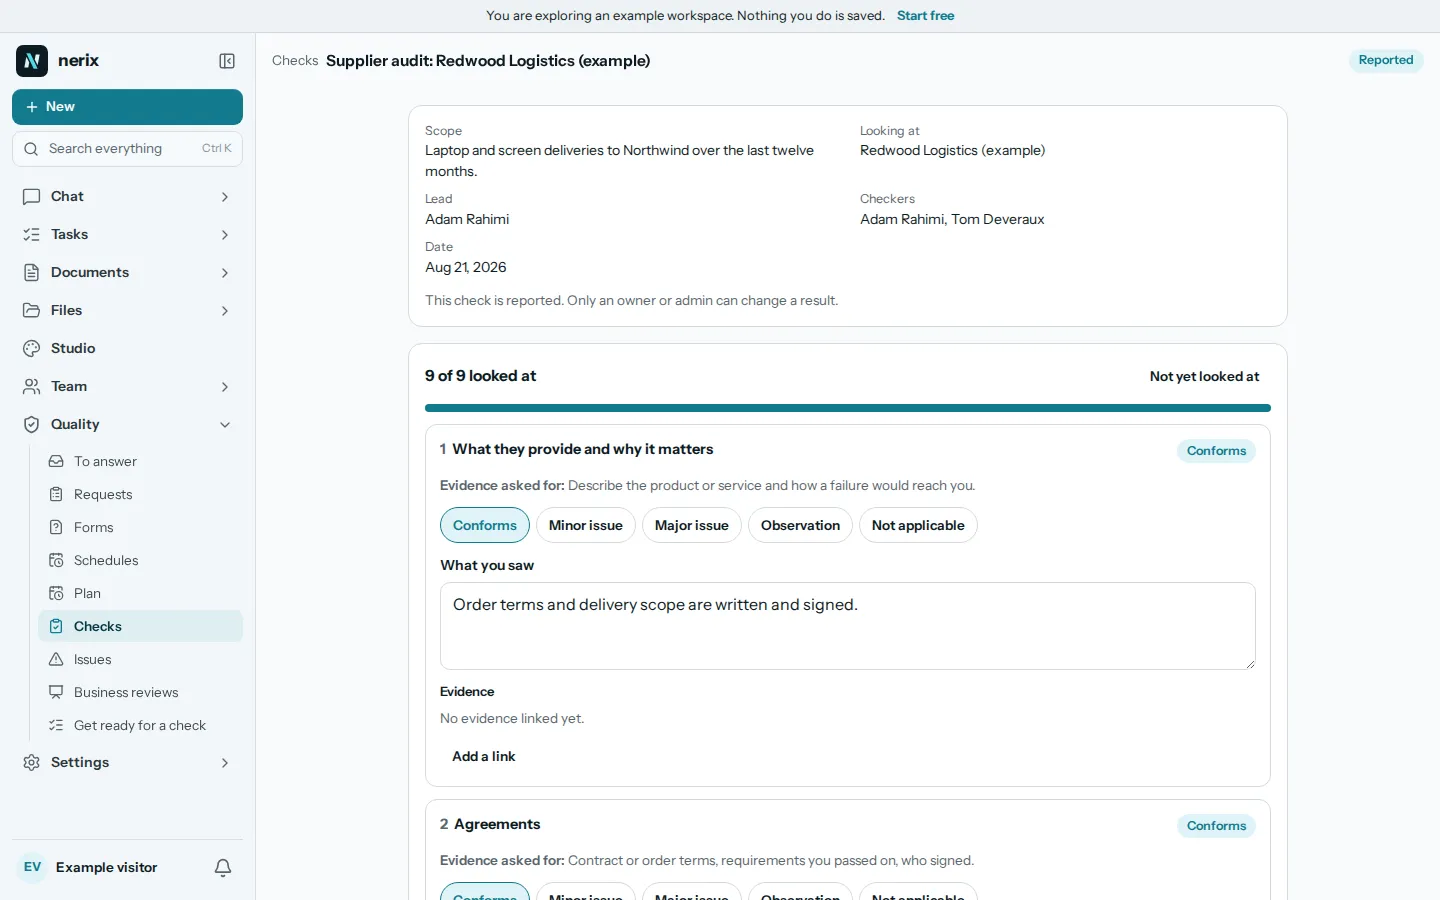
Gå igenom frågorna och berätta vad du såg.
Varje fråga har det underlag som efterfrågas. Välj Uppfyller, Mindre avvikelse, Större avvikelse, Observation eller Ej tillämpligt och skriv vad du såg. En avvikelse kräver en anteckning, och Ej tillämpligt kräver en anledning.
Lägg till en länk till underlaget som visar det. När varje punkt har ett resultat rapporteras kontrollen med en sammanfattande rad som du kan läsa direkt. Därefter är det bara en ansvarig eller en administratör som kan ändra ett resultat.
05Avvikelser
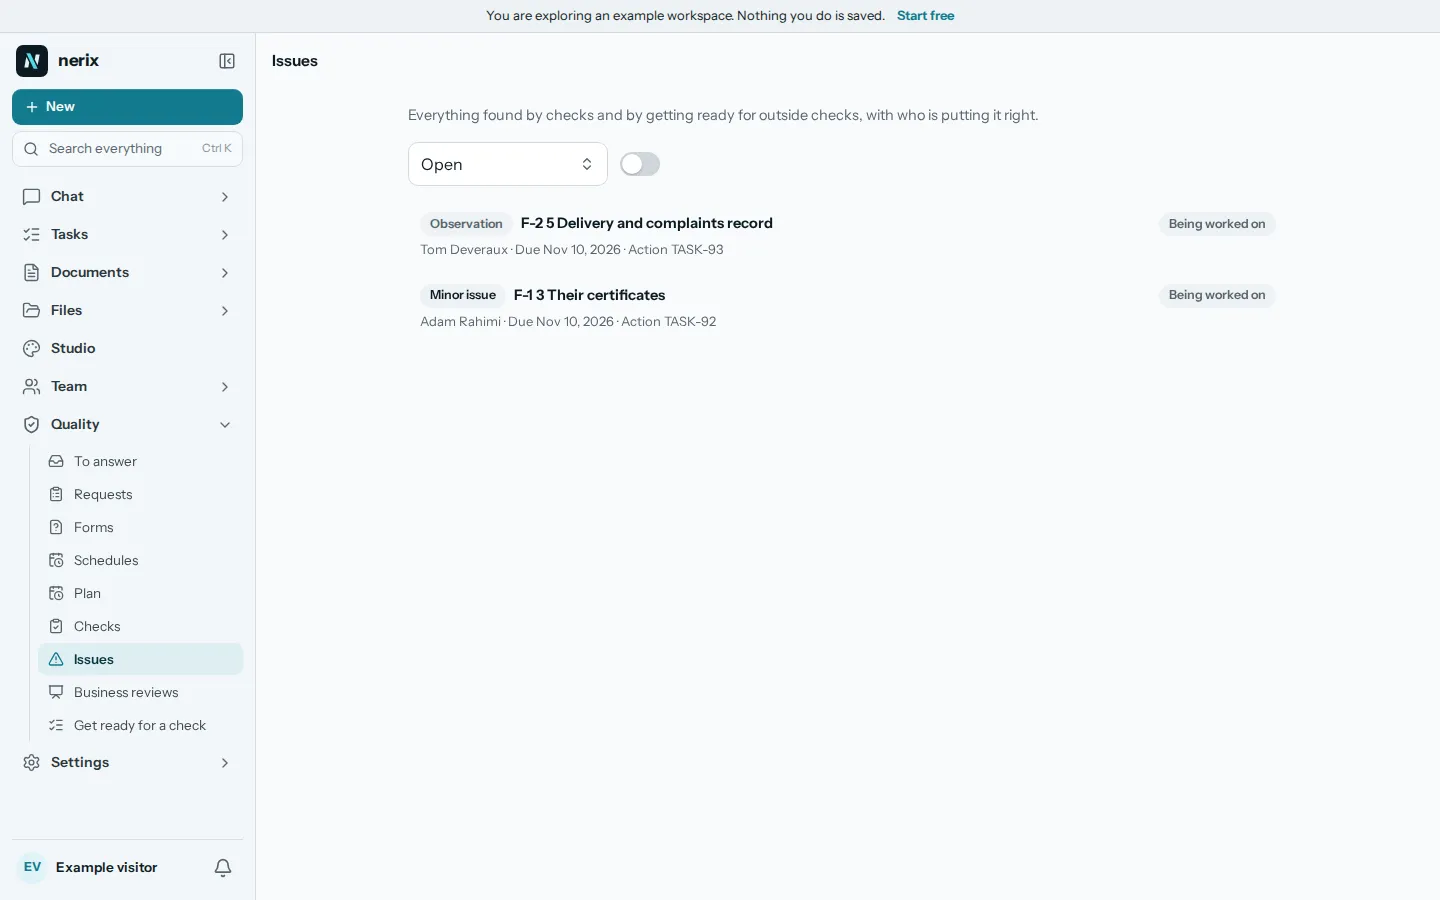
Varje avvikelse blir en uppgift med en ansvarig.
En mindre eller större avvikelse, eller en observation, skapar en avvikelse med ett nummer. Dess korrigerande åtgärd är en uppgift i Work, med en ansvarig och ett förfallodatum som följer hur allvarlig den är. En ansvarig eller personen som genomförde kontrollen stänger avvikelsen efter att ha kontrollerat att rättelsen fungerade.
Om ett resultat ändras senare följer avvikelsen resultatet, så att listan aldrig behåller en avvikelse som har dragits tillbaka.
06Ledningens genomgång
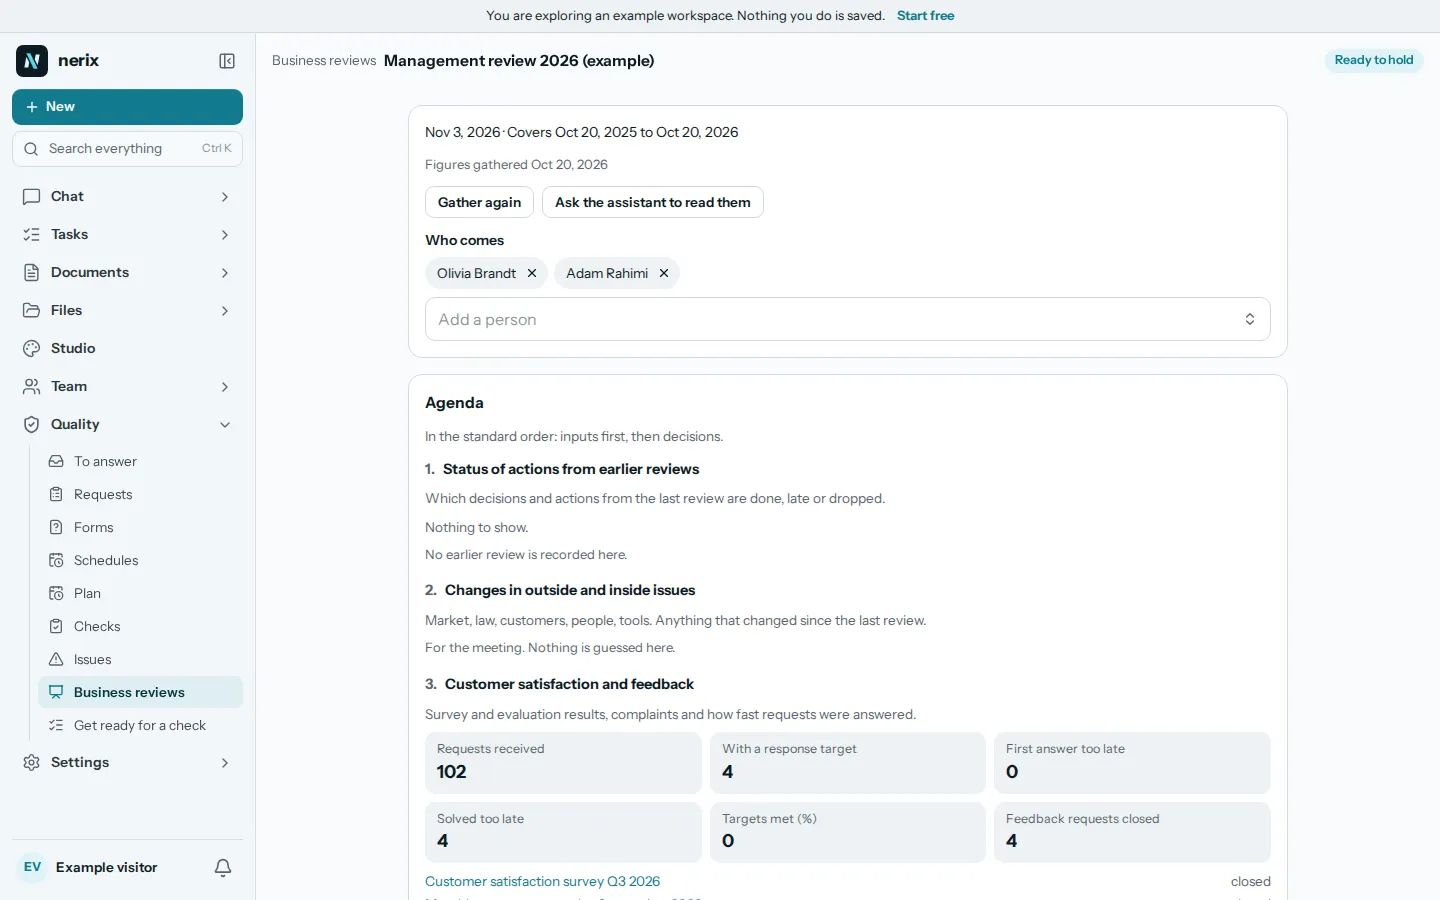
Ledningens genomgång förbereder sig själv utifrån era egna underlag.
Dagordningen följer standardordningen. Tryck på Samla in och nerix hämtar underlagen för perioden från arbetsytan: åtgärder, avvikelser, kontroller, arbete som slutförts och arbete som är försenat, kundförfrågningar, enkätresultat, risker och dokument. Inget gissas: en del som ingen kan fylla i säger det.
Registrera varje beslut, förbättring eller resursbehov under mötet. En åtgärd med en ansvarig eller ett datum blir en uppgift. Be assistenten läsa siffrorna när du vill ha en kort tolkning.
Vad nerix gör här
- Läs de insamlade siffrorna och skriv en kort tolkning när du ber om det.
Andra standarder
Beredskap per standard
En sida för varje standard som människor frågar efter, med vad nerix kontrollerar för den och vad nerix inte gör.
07Frågor
Frågor
Är detta klart?
Det är tidig åtkomst. Planen, kontroller, avvikelser, ledningens genomgångar och förberedelser inför en kontroll fungerar i appen i dag. Det är nytt, så vissa saker saknas fortfarande. Berätta vad du behöver.
Ersätter nerix vår revisor?
Nej. Det håller arbetet organiserat: planen, underlagen, avvikelserna och åtgärderna. Bedömningen av det du såg är din, och för ett certifikat granskar ett ackrediterat organ dig fortfarande.
Kan nerix säga att ett krav är uppfyllt?
Bara med underlag. Om inget i din arbetsyta visar ett krav markeras det som Hittas inte eller Kan inte avgöras, och en person bekräftar eller ändrar varje resultat. Det är information om beredskap, inte en revision eller juridisk rådgivning.
Vilka standarder och lagar ingår?
Ett bibliotek med omkring 90 ramverk: certifieringar, lagar, branschramverk och standarder, inklusive ISO 9001, ISO 14001, ISO 27001, ISO 45001, GDPR, NIS2 och EU:s AI-förordning, samt paket för branscher. Du kan också skriva en egen lista.
Ingår texten i ISO-standarder?
Nej. För betalstandarder som ISO visar nerix klausulnumret och sin egen vägledning om vad du ska leta efter, och den fullständiga texten kommer från ditt eget exemplar. Lagar finns i sin helhet, med en länk till den officiella texten.
Vad kostar en beredskapskontroll?
1 200 krediter per kontrollerat krav, plus 1 534 krediter första gången varje dokument läses. Summan visas innan du börjar, och båda priserna finns på prissidan.
Vad händer med en avvikelse?
Den får ett nummer och en uppgift i Work med en ansvarig och ett förfallodatum. När rättelsen är klar granskar en ansvarig eller personen som genomförde kontrollen den och stänger avvikelsen.
Kan ni lägga till en typ av kontroll som vi behöver?
Ja. Vi bygger anpassade funktioner och kopplingar för företag. Berätta för oss på sidan Byggt för dig.
Behöver du något som den här inte gör? Vi bygger in det i din arbetsyta. Byggt för dig
- 01ChattStäll frågor över allt du äger, med källa för varje mening.
- 02TeamchattTeamchatt i rum och ämnen, där ett meddelande kan bli en uppgift.
- 03Uppgifter och projektUppgifter, ärenden och projekt som lista, tavla, tabell eller kalender.
- 04HelpdeskEn helpdesk med köer, makron, en portal och svarstidsmål.
- 05MötenDagordning, liveanteckningar, protokoll och åtgärdspunkter, sparade som uppgifter.
- 06Byggt för digFunktioner, kopplingar och arbetsflöden som vi bygger in i din arbetsyta.
- 07ÅterkopplingÅterkoppling: recensioner, 360-feedback och enkäter, skickade via länk, med anonymitet som håller.
- 08DemorAllt du kan prova eller titta på: exempelarbetsytan, exempel, mallar och en gratis chatt.
- 09PriserPlaner och krediter, i euro, per månad eller år.
Läs vidare
Kvalitet och granskningar7 min läsning
GDPR checklist for small businesses
A GDPR checklist for small businesses, article by article. Lawful basis, privacy notice, processors, security, 72 hour breach reports and data subject requests.
Kvalitet och granskningar7 min läsning
HKZ certification guide for care organisations
HKZ certification for Dutch care and welfare providers. What the HKZ norms are, how they relate to ISO 9001, the audit cycle and a readiness checklist.
Kvalitet och granskningar7 min läsning
ISO 27001 for small teams, a 90 day plan
ISO 27001 for small teams in plain steps. Who does what, how to scope it, a 90 day plan to audit readiness, what to skip and how certification works.